а как тогда сделать чтобы таск выполнялся в том случае если в какой то папке были изменения после последнего комита
а как коммит сделан?
 inqfen


 Anonymous
вообще мне надо рестартануть контейнер, если были изменения в такой то папке. я думал вот ансиблом сделать это или как
inqfen
И вообще опиши лучше задачу
inqfen
вообще мне надо рестартануть контейнер, если были изменения в такой то папке. я думал вот ансиблом сделать это или как
Эм, в нормальном мире надо пересоздавать контейнер если в registry новый тег
inqfen
Если у тебя где-то на сервере что-то крутится
inqfen
Пока не понимаю откуда там гит и файлики и как это с контейнером связано
Anonymous
Эм, в нормальном мире надо пересоздавать контейнер если в registry новый тег
а с контейнером все в порядке , в контейнере крутится нжинкс. мы поменяли его конфиг который вынесен наружу. зачем ребилдить контейнер,можно просто рестартануть его или даже внутри него рестартануть нжинкс
inqfen
а с контейнером все в порядке , в контейнере крутится нжинкс. мы поменяли его конфиг который вынесен наружу. зачем ребилдить контейнер,можно просто рестартануть его или даже внутри него рестартануть нжинкс
Ты имеешь в виду, если в bind_mount что-то поменялось?
Anonymous
да
Sergey
inqfen
Тогда очевидно - туда конфиг должен ансибл и заливать и на основе changed true/false и рестартовать
inqfen
Лол. Шикарное cобрание антипаттернов.
Ну дай людям пострадать, обычно потом в процессе эти антипаттерны сами уходят
Sergey
:-) согласен
Anonymous
так а как сделать чтоб кошерно было? то что ты сказал это тоже "антипатерн"?
Anonymous
@inqfen
Anonymous
дык я не понял. что, выносить конфиг нельзя? надо заливать его внуторь только и ребилдить котнейнер?
Sebor▂▅▇█▓▒░
Ну дай людям пострадать, обычно потом в процессе эти антипаттерны сами уходят
Зачастую страдают уже те, кто пришел после)
inqfen
дык я не понял. что, выносить конфиг нельзя? надо заливать его внуторь только и ребилдить котнейнер?
Иногда и на хост норм. Но менять в одном месте, а потом рестартовать из другого - точно не норм
inqfen
IaC же, вся твоя конфигурация nginx в коде и доставляется ансиблом. Он и контейнер рестартует
inqfen
Еще есть всякие consul-template и прочее
Anonymous
Иногда и на хост норм. Но менять в одном месте, а потом рестартовать из другого - точно не норм
всмысле точно не норм? ты поменял в одном месте, сделал комит.. а где то в другом месте (в других местах) дженкинс скачал с гита изменения, запихал в контейнер, рестартанул.
 Maxim
После изменения конфига можно не рестартить, достаточно перечитать конфиг
Lamobot
всмысле точно не норм? ты поменял в одном месте, сделал комит.. а где то в другом месте (в других местах) дженкинс скачал с гита изменения, запихал в контейнер, рестартанул.
Тролль что ли?
Если есть гит и дженкинс, то просто плейбуки с ролями/тасками в гите храните вместе с конфигами. И после коммита разливайте на машину/машины и делайте релоад nginx.
 Отделение Bereke Bank
Lamobot
Там ебучий нжинкс в ебучем докире
У меня так же. В чём проблема?
Его можно на хост ставить, но можно и не ставить :)
Anonymous
Тролль что ли?
Если есть гит и дженкинс, то просто плейбуки с ролями/тасками в гите храните вместе с конфигами. И после коммита разливайте на машину/машины и делайте релоад nginx.
" И после коммита разливайте на машину/машины и делайте релоад nginx." вот это все делать ансиблом? а ансибол дергать дженкисом. так?
Lamobot
Anonymous
да и сам дженсинкс можно же тоже в докер запихать
Lamobot
" И после коммита разливайте на машину/машины и делайте релоад nginx." вот это все делать ансиблом? а ансибол дергать дженкисом. так?
Если у вас нет дженкинса, тогда можно любой другой менее тяжелый ci/cd запустить. Или запускалку ансибла, вроде awx/rundeck итд. Или что-то ещё что может по хуку с гита выполнить команду.
Anonymous
 Timur
а какой есть менее тяжелый сi cd?
Не знаю, что насчёт тяжести, но из облачных, доступных бесплатно, есть GitHub Actions, Gitlab CI и Travis CI как минимум.
Lamobot
Не знаю, что насчёт тяжести, но из облачных, доступных бесплатно, есть GitHub Actions, Gitlab CI и Travis CI как минимум.
👍
+ всякие circle ci, concourse итд.
Девопс инструментов - полон интернет, google в помощь.
Anonymous
мне постоянно реклама этого circle ci лезет в ютубе
 Elenhil
Господа,вопрос
есть плейбук, вызывает 2 роли. Одна для group1, вторая для group2
в первом задаю факт через set_fact
Хочу чтобы он был доступен во второй в рамках запуска плейбука.
А еще лучше - в env варе во второй роли
Как это сделать?
делаю вот так
- name: Register root token
set_fact:
vault_token: "{{init_vars.root_token}}"
delegate_to: "{{ item }}"
delegate_facts: yes
with_items: "{{ groups['all'] }}"
но не видно
 checkdiff
Elenhil
Через include Role vars Передайте второй роли
Ммм. Так это не роль вар, это результат таски в роли 1
checkdiff
Ммм. Так это не роль вар, это результат таски в роли 1
Ну сохраните его в переменную и передайте
Elenhil
Ну сохраните его в переменную и передайте
Мне не хотелось бы делать зависимость между ролями.
Предполагается что вара может из того же групварз приехать.
И роль2 может пуститься из другого плейбука без роли1
Lamobot
Господа,вопрос
есть плейбук, вызывает 2 роли. Одна для group1, вторая для group2
в первом задаю факт через set_fact
Хочу чтобы он был доступен во второй в рамках запуска плейбука.
А еще лучше - в env варе во второй роли
Как это сделать?
делаю вот так
- name: Register root token
set_fact:
vault_token: "{{init_vars.root_token}}"
delegate_to: "{{ item }}"
delegate_facts: yes
with_items: "{{ groups['all'] }}"
но не видно
- hosts: group1
roles:
- role1
- hosts: group2
roles:
- role: role2
vars:
role2_fact: '{{ hostvars[ groups["group1"][0] ]["role1_fact"] }}'
checkdiff
Мне не хотелось бы делать зависимость между ролями.
Предполагается что вара может из того же групварз приехать.
И роль2 может пуститься из другого плейбука без роли1
Так если у вас роли и не зависимые
role_1_var: 1
register: __role_1_var_reg
role_2_var: "{{ __role_1_var_reg }}"
checkdiff
Мне не хотелось бы делать зависимость между ролями.
Предполагается что вара может из того же групварз приехать.
И роль2 может пуститься из другого плейбука без роли1
Но хотя если прочитать ваш изначальный вопрос и последующий комментарий, то вы сами себе противоречите.
То вы в условии связываете 2 роли, то в пост условии не хотите их связывать.
checkdiff
Так если у вас роли и не зависимые
role_1_var: 1
register: __role_1_var_reg
role_2_var: "{{ __role_1_var_reg }}"
Этим вы управляете на уровне плейбука и инвентаря.
Timur
Elenhil
окей.
Elenhil
второй вопрос. Почему
- name: dev
debug:
msg:
- "VAR: {{lookup('env','VAR')}}"
- "VAR_facts: {{ansible_facts.env.VAR}}"
в первом случае эмпти стринг а во втором - значение?
Elenhil
передаю в роль из плейбука вот так
- name: configure
hosts: "рщыеы"
roles:
- кщду
environment:
VAR: "{{ansible_var | default(lookup('ENV', 'VAR'))}}"
Отделение Bereke Bank
Задавай переменные только в инвентори. Поверь, ебли станет меньше
Elenhil
Задавай переменные только в инвентори. Поверь, ебли станет меньше
Не могу. Это рутовый токен, который генерится во время запуска роли. И этот токен нужен для апи запросов в другой роли
Elenhil
второй вопрос. Почему
- name: dev
debug:
msg:
- "VAR: {{lookup('env','VAR')}}"
- "VAR_facts: {{ansible_facts.env.VAR}}"
в первом случае эмпти стринг а во втором - значение?
окей, это я понял. Лукап смотрит на контроллере, а ансибл_фактс - на клиенте
checkdiff
Не могу. Это рутовый токен, который генерится во время запуска роли. И этот токен нужен для апи запросов в другой роли
Выделите пустую переменную в инвентаре отдайте в первую роль на заполнение так сказать и дальше используйте "типа из инвентаря"
Elenhil
Выделите пустую переменную в инвентаре отдайте в первую роль на заполнение так сказать и дальше используйте "типа из инвентаря"
А вот это неплохая мысль. Осталось понять как потом это в енв переменные контроллера отдать
Maxim
Sergey
А вот это неплохая мысль. Осталось понять как потом это в енв переменные контроллера отдать
Это всё, я так понимаю, чтобы vars_plugin не писать?
Отделение Bereke Bank
Это всё, я так понимаю, чтобы vars_plugin не писать?
Не все умеют в эльфийский
Elenhil
Это всё, я так понимаю, чтобы vars_plugin не писать?
Ну писать плагин ради одной роли точно не стоит того
Sergey
Ну писать плагин ради одной роли точно не стоит того
Модно подумать, что писать нечитаемое, да ещё и на Ansible - стоит?
Elenhil
Модно подумать, что писать нечитаемое, да ещё и на Ansible - стоит?
Не все то нечитаемое о чем вопросы задаются в чатеге
Anonymous
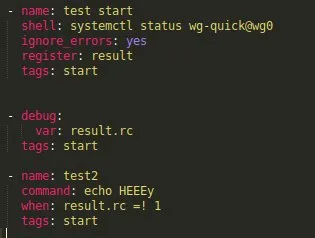
Доброго времени суток,
Подскажите пожалуйста
для условия
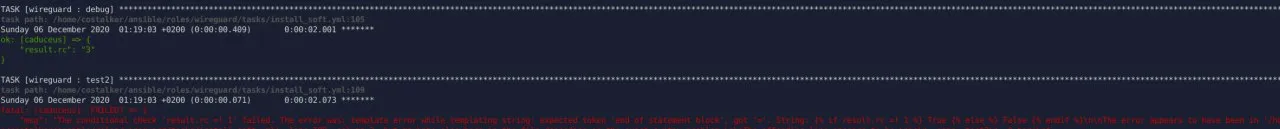
when: result.rc =! '1'
как сделать условие если rc код не равен 1
Anonymous
 Anonymous
 inqfen
Для начала not equal это !=
inqfen
Плюс - никогда не будет равен, потому что там string а не int
inqfen
И зачем тебе shell
Anonymous
та мне интересно стало с условиями, как работает у меня например при условии
запуска whireguard ошибка,
так у меня задача если будет ошибка
выполнить команду
inqfen
- name:
systemd:
state: started
name: wg-quick@wg0
daemon_reload: true
inqfen
Вот типа того и надо обрабатывать ошибку этого таска
Anonymous
я пробывал так он вроде не выдает там ошибку для рц кода
Anonymous
в дебаге
Anonymous
если сервис не стартанул например
inqfen
status['StatusErrno'] емнип
Anonymous
спасибо за подсказку
 John Roe
👐🏼: user has been CAS banned
Sergey
Не все то нечитаемое о чем вопросы задаются в чатеге
И через три года то же самое будешь утверждать? ;-)
Elenhil
Есть галаксевая коллекция, которой можно или в каждую таску параметры передавать, или иметь енв вар и не передавать.
Вар явно задается в плейбуке.
+ Это задокументировано в моих доках и в доках коллекции
Где здесь нечитаемо то?
 Aleksandr
мужчины, а какой самый быстрый способ выдернуть IP определенного интерфейса?
Aleksandr
в виде переменной для конфига