 Alex


пичаль
Alex
спасибо кэп
Alex
вопрос был - есть ли еще какие то стандартные модули с этой болезнью
Alex
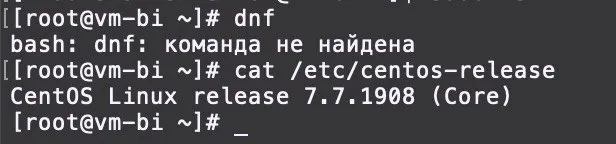
в 7ке нет полноценного dnf
Alex
там вроде только wrapper
 George
No magic! Check this:
- name: Bingo 11
debug:
when: myvar == '1'
vars:
myvar: '{{ 1 }}'
ignore_errors: true
Спасибо за идею.
- name: Bingo 12
debug:
when: myvar == 1|int
vars:
myvar: '{{ 1|int }}'
tags: [bingo12]
 Vladislav 👻
 Alex
а теперь посмотри что из себя представляет dnf
Lamobot
Спасибо за идею.
- name: Bingo 12
debug:
when: myvar == 1|int
vars:
myvar: '{{ 1|int }}'
tags: [bingo12]
А если myvar: {{ 1|int }} ?
Vladislav 👻
Тогда я бы предложил юзать python3, только там, где надо, например у меня это точно в докерах испольузется
 Vlad
недавно в семерку стали завозить пакеты для python3. Например selinux-python3 и конечно-же ansible-python3
Alex
тут другой вопрос. Как быть с удалением пакетов через yum. Для centos 7 выносить в отдельный файл?
ибо
- name: Uninstall packages
become: yes
yum:
name: mc
state: absent
vars:
ansible_python_interpreter: /usr/bin/python2
будет фейлиться на 8м
Vladislav 👻
пиши таски отдельно для 7, отдельно для 8
George
Можно, но это не bingo, так что скучно.
Alex
# yum search python3-dnf
Loaded plugins: fastestmirror
Loading mirror speeds from cached hostfile
* base: centos.mirror.nucleus.be
* epel: mirror.hostnet.nl
* extras: mirror.easyname.at
* updates: mirror.prolocation.net
Warning: No matches found for: python3-dnf
No matches found
еще вопросы?
 Dennis
C праздником коллеги!!
Dennis
Dennis
А теперь вопрос 🙂 Что то не найду в yum module опцию по очистке кэша типа как делает команда
yum clean all
Vladislav 👻
уже поднимали вопрос, нет её там
Sergey
и получается из-за одного модуля - я вынужден юзать 2й питон
А модуль packages тебя чем не устраивает?
Vladislav 👻
А модуль packages тебя чем не устраивает?
там тоже есть подводные камни и плюс функционал ограничен
Alex
не будет оно работать с 3м питоном
Alex
так что толку чуть больше чем никакого
Sergey
там тоже есть подводные камни и плюс функционал ограничен
Сам модуль и задумывался как обёртка-абстракция от вот этих ненужных деталей.
Alex
с каких это пор centos 7 стал легаси гавном? 🤦
Alex
пффф
Alex
ну ну
Alex
ubuntu это не enterprise как и debian
Alex
так что не вариант
Sergey
с каких это пор centos 7 стал легаси гавном? 🤦
Дык а ты чего горишь-то? Вон на убунте LTS(!) питон сломали ещё когда, и ничего. Мажорные версии ОС потому и мажорные, что начинка может меняться заметно. Вон в CentOS 6 системой инициализации был upstart, в 7 - systemd, вот чего ты на эту тему не горишь?
Alex
примеры где оно работает в critical env?
Alex
RALEIGH, N.C. — May 14, 2008 —
Red Hat (NYSE: RHT), the world's leading provider of open source solutions, has announced that NYSE Euronext utilizes Red Hat Enterprise Linux and Red Hat Network to maintain the reliability, high performance and security of its mission-critical financial trading platform
Alex
вот это Ынтерпрайз
Alex
с большой буквы
Alex
но это уже оффтоп.
Alex
а каким образом iis относится к ubuntu?
Alex
больше вопросов нет 😄
Alex
SO это исключение из правил
 Vladimir
черный бородинский и зерновик - целые
белого полбатона
Alex
ну и там люди не страдают фигней - работает и не трогают. А нынешние смузихлебы все пытаются переписать на новомодные фреймверки
 Sergey
Добрый день, кто-то делал систему обновлений для контейнеров с помощью Ansible? Есть успешные кейсы?
Alex
Добрый день, кто-то делал систему обновлений для контейнеров с помощью Ansible? Есть успешные кейсы?
что такое система обновлений?
Alex
Дык а ты чего горишь-то? Вон на убунте LTS(!) питон сломали ещё когда, и ничего. Мажорные версии ОС потому и мажорные, что начинка может меняться заметно. Вон в CentOS 6 системой инициализации был upstart, в 7 - systemd, вот чего ты на эту тему не горишь?
ну в целом я не люблю systemd, хотя в некоторых вещах он удобный )) В иделале было бы - если бы нам давали выбор системы инициализации. Но нам такой не дают в большинстве случаев
Alex
на 7м centos не будет оно работать с 3м питоном
Alex
The below requirements are needed on the host that executes this module.
python >= 2.6
python-dnf
где python3-dnf взял?
Alex
здравый смысл. А то так бы и yum работал
Alex
но не работает
Alex
- name: Install packages
become: yes
dnf:
name: mc
state: present
vars:
ansible_python_interpreter: /usr/bin/python3
вот это у тебя отрабатывает на 7м centos?
Alex
не верю ( с )
Alex
мне не надо его выпливать. Но сам ансибл хотелось бы запускать на 3м питоне
Alex
fatal: [app_master]: FAILED! => changed=false
cmd: dnf install -y python3-dnf
msg: Could not import the dnf python module using /usr/bin/python3 (3.6.8 (default, Apr 2 2020, 13:34:55) [GCC 4.8.5 20150623 (Red Hat 4.8.5-39)]). Please install `python3-dnf` package or ensure you have specified the correct ansible_python_interpreter.
Alex
в этом
Alex
а причем тут это
Alex
у меня centos не на ансибл контроллере, а на целевых машинах
Vladislav 👻
Только модуля докер похоже 😬
Vladislav 👻
Проблема не с докером, а с модулем докера
Alex
Чтобы не юзать умирающего мамонта в лице р2. Ваш К.О
 [IPT] Dmitry
Alex
видать ты не работал с интерпрайзом, там свои законы. RHEL7 лет 5 минимум будут сапортить. И это я молчу об ELS. Так что нет - не вымирающая
Александр
Привет всем.
Пробую переносить конфиги ансибла в гитлаб (свой сервер ce). Перенёс уже часть конфигурации и настроил раннер docker. До этого юзал просто управляющий хост с ансибл (типа ручной ансибл шелл-сервер).
Не совсем понятен следующий момент. У меня все креды зашифрованы ansible vault как encrypt_string, ну и соотв. используются несколько файлов паролей с разными vault_id. Ранее все конфиги ансибл лежали на этом управляющем хост, там же в зашифрованных контейнерах хранились и файлы паролей к vault, ну и по надобности я или второй админ заходили на эту машину доставали эти файлы-ключи и выполняли нужные роли-плейбуки ансибла, потом прятали файлы обратно, всё это соответственно вручную, доступа к этой машине и к контейнерам более ни у кого не было.
А как теперь лучше сделать с этими файлами паролей, когда конфига в гите у меня будет, и плейбуки будут стартовать при коммитах автоматом на раннере. Как сделать наиболее безопасно?
В репозиториях в гитлабе хранить это всё как-то не очень хорошо, даже и в протектед переменных. На самом раннере где-то положить и пробрасывать в докер-контейнер тоже вроде такое себе решение.
Пока временно сделал так: собрал свой кастомный контейнер с ансиблом, он получается не в докер-хабе, а стартует только локально на раннере, и положил в него все эти файлы для vault-а, ну и туда же пока и ключи для доступа к таргетам закинул. Потом планирую своё регистри-хранилище сделать для контейнеров и тянуть этот контейнер оттуда уже на другие раннеры. Как думаете, такой вариант нормально или это костылище какой-то я мастерю? Кто как делает в этом плане?
Anonymous
В обще волт ансибл убог. Смотрите в сторону hashicorp
Anonymous
Где для конкретной УЗ ci выдавите права на чтение нужных секретов
Anonymous
Своё реджестари при ваших вводных точно избыточно. Приватного докерхаб за глаза за 5 копеек
 Отделение Bereke Bank
Своё реджестари при ваших вводных точно избыточно. Приватного докерхаб за глаза за 5 копеек
У него оно уже есть. Гитлаб селфхостед же)
Anonymous
Тут идеологически возникнет спор, правильно ли хранить все яйца в одной корзине - уклонюсь
Александр
Протектед переменные норм.
Этот вариант пока пугает тем, что возможно придётся давать доступ к репозиторию в гитлабе с конфигами ансибла людям, которым бы не хотелось светить прям все креды конфигурации. Я ещё не совсем разобрался, если честно, можно ли там настроить так, чтобы одни админы запускали только то, что можно им, и не могли посмотреть при этом в общих настройках ci/cd проекта протектед-переменные, которые им видеть не следует. Может быть разные ветки для этого делать, или ещё что, пока пробую разные варианты.
Отделение Bereke Bank
Этот вариант пока пугает тем, что возможно придётся давать доступ к репозиторию в гитлабе с конфигами ансибла людям, которым бы не хотелось светить прям все креды конфигурации. Я ещё не совсем разобрался, если честно, можно ли там настроить так, чтобы одни админы запускали только то, что можно им, и не могли посмотреть при этом в общих настройках ci/cd проекта протектед-переменные, которые им видеть не следует. Может быть разные ветки для этого делать, или ещё что, пока пробую разные варианты.
Протектед переменные могут видеть только maintainer и owner. Ну и админ гитлаба
Александр
В обще волт ансибл убог. Смотрите в сторону hashicorp
про hashicorp читал конечно, хороший вариант, если ничего более простого-быстрого не приживётся, придётся тогда его и заюзать наверное
Anonymous
Ну,имхо, волт ансибл это если вы условно одни работаете. Все остальное - сразу гемморой
Anonymous
Волт хашикорп. Час изучения и много много часов экономии времени на костылях
Александр
Волт хашикорп. Час изучения и много много часов экономии времени на костылях
А лучше будет полностью в хашикорп-волт все креды завести, или заюзать его совместно с ансибл волт, в ансибл же есть модуль или плагин вроде для хашикорпа специально.
Хотя если разворачивать хашикорп, тогда наверное ансибл-волт уже не имеет смысла пользовать.
Anonymous
Ну мне ансибл модуль хашикорп волт пару лет назад не зашёл. Я своё написал для апи. Деревянно. Надежно
Александр
Протектед переменные могут видеть только maintainer и owner. Ну и админ гитлаба
админ гитлаба не я, и этот админ не админит инфраструктуру, в общем у нас свои приколы в этом плане, поэтому и ломаю голову :)