Привет всем
https://neprivet.ru/
 Michael


 Vladimir
https://neprivet.ru/
И я того же мнения, но в некоторых чатах люди паникуют, если человек зашёл и ничего не пишет начинают думать что боты лезут 😅
 977
Коллеги разве карма не повышаетсяза помощь новичку?
 inqfen
За пересказ документации ему - падает
Vladimir
Вопрос более опытным коллегам, есть сервер, на нем root сессия возможна только через скрипт /usr/bin/script, (но в sudoers не вижу этого файла) очень хочется от рута выполнять таски ансибла... По факту при подключении к серверу ансибл авторизуется как бесправный юзер, и повышает права вышеуказанным скриптом, но этот скрипт как бы создаёт новую сессию (tty или что...) и дальнейшие таски не выполняются.
Grey
Vladimir
что мешает в скрипте использовать sudo ?
Команда судо даёт возможность запустить только этот скрипт, а этот скрипт нужен для аудита вводимых команд, никто его не изобретал, это стандартный бинарник, думаю сначала стоит ознакомиться "man script"
Grey
Команда судо даёт возможность запустить только этот скрипт, а этот скрипт нужен для аудита вводимых команд, никто его не изобретал, это стандартный бинарник, думаю сначала стоит ознакомиться "man script"
видимо батенька вы немного недопонимате для чего нужен scrip
Sergey
Команда судо даёт возможность запустить только этот скрипт, а этот скрипт нужен для аудита вводимых команд, никто его не изобретал, это стандартный бинарник, думаю сначала стоит ознакомиться "man script"
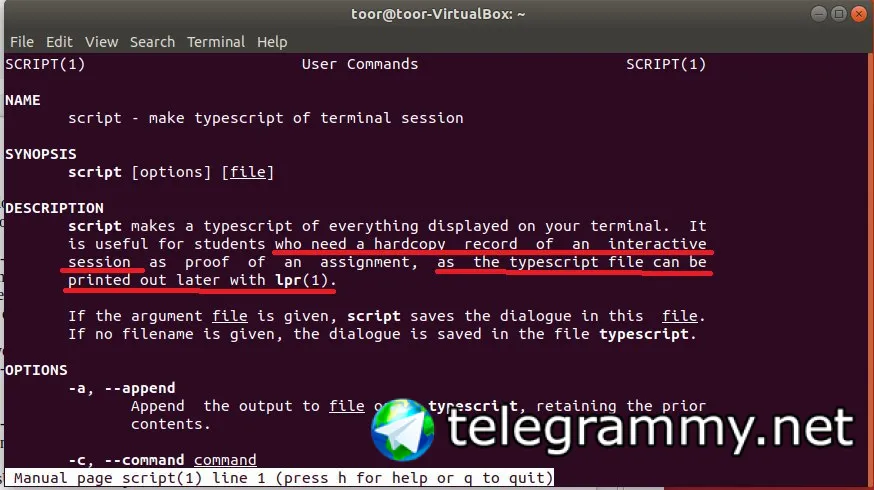
It is useful for students who need a hardcopy record of an interactive session as proof of an assignment, as the typescript file can be printed out later with lpr(1).
Причём тут ансибл-то?
 Sergey
Какая задача решается?
Vladimir
It is useful for students who need a hardcopy record of an interactive session as proof of an assignment, as the typescript file can be printed out later with lpr(1).
Причём тут ансибл-то?
вы как-то с середины читаете. Вопрос по ансибл был выше
Sergey
Что-то это уже утомительно, + скриншоты тут не приветствуются крайне.
Sergey
Да ансибл тут не при делах вообще.
Sergey
Он и работает по-другому, если что.
Vladimir
Да ансибл тут не при делах вообще.
думаю вы не правы, т.к. именно ансибл авторизуется на серверах, и всякие там команды для become_user и прочее очень даже "причем", просто если не знаете, то какой смысл в ваших ответах. Ансибл это не только плейбуки и роли, его иногда и настраивать надо..
Michael
Какая задача решается?
@Rodgelius вот ж был вопрос очень важный. Я дважды весь трэд перечитал и до сих пор не понимаю какую задачу необходимо решить.
Vladimir
Вопрос более опытным коллегам, есть сервер, на нем root сессия возможна только через скрипт /usr/bin/script, (но в sudoers не вижу этого файла) очень хочется от рута выполнять таски ансибла... По факту при подключении к серверу ансибл авторизуется как бесправный юзер, и повышает права вышеуказанным скриптом, но этот скрипт как бы создаёт новую сессию (tty или что...) и дальнейшие таски не выполняются.
 Отделение Bereke Bank
Aleksandr
@Rodgelius вот ж был вопрос очень важный. Я дважды весь трэд перечитал и до сих пор не понимаю какую задачу необходимо решить.
Выполнить плейбук, но проблема в кастомных правах пользователя
Vladimir
Вопрос более опытным коллегам, есть сервер, на нем root сессия возможна только через скрипт /usr/bin/script, (но в sudoers не вижу этого файла) очень хочется от рута выполнять таски ансибла... По факту при подключении к серверу ансибл авторизуется как бесправный юзер, и повышает права вышеуказанным скриптом, но этот скрипт как бы создаёт новую сессию (tty или что...) и дальнейшие таски не выполняются.
вот я повторил вопрос, я сам почитал и думаю что как-то теоретически можно что-то заюзать типа become user или become_method или become_flag, но я в этом не силен, и решил что тут профессионалы и подскажут... а пока я только вижу что господин админ ПеченкО возмущается, даже не вникнув в суть со словами "что-то это уже утомительно". 🤦♂️
Sergey
@Rodgelius
1. Либо потрудись мою фамилию прочитать внимательно (даже ударение проставлено), либо не упоминай её вовсе, раз уж своей стыдишься.
2. Следующий личный выпад приведёт тебя в бан (больше предупреждений не будет).
3. Ансибл на целевом хосте запускает только один процесс - Питон. Права по командам нарезать не получится, это антипаттерн. Клоунаду "безопасности" этот инструмент не поддерживает.
inqfen
Да и поддерживается аудит совсем не такими методами
inqfen
Если ты хочешь поддерживать эту дичь - тебе нужен свой become plugin
inqfen
В теории ты можешь попробовать become_flags = -H -S -n --shell /usr/bin/script
inqfen
Но как-то даже стыдно такое советовать
inqfen
И не уверен какие могут быть подводные камни
Sergey
В теории ты можешь попробовать become_flags = -H -S -n --shell /usr/bin/script
/usr/bin/script же не имеет никакого отношения к получению прав рута.
inqfen
/usr/bin/script же не имеет никакого отношения к получению прав рута.
да, но это вызовет костыль дергания при каждом sudo
inqfen
То есть если каждый таск будет с become и методом sudo, то это будет дергаться всегда при запуске модуля
inqfen
Вот не знаю как их система "аудита" с этим сработает
inqfen
Но почему они не используют auditd или аналоги, хотя им вроде именно это надо - это не дает понимания
Sergey
да, но это вызовет костыль дергания при каждом sudo
Да, сообразил. Но там будет странное: эта штука работает с tty же, а насчёт pty - хз. Плюс в свежих версиях ансибла (после 2.1, ЕМНИП) через pty летают модули в zip + base64, зачем это в логах - вопрос.
Vladimir
inqfen
Да, сообразил. Но там будет странное: эта штука работает с tty же, а насчёт pty - хз. Плюс в свежих версиях ансибла (после 2.1, ЕМНИП) через pty летают модули в zip + base64, зачем это в логах - вопрос.
Ну поэтому даже если и заработает, это плохой вариант. А хороший - сделать нормально и повышать права повышением прав, а не аудитом
Vladimir
Но почему они не используют auditd или аналоги, хотя им вроде именно это надо - это не дает понимания
я не знаю тоже ответа на этот вопрос, но что есть то есть, изменения влекут за собой дополнительные согласования и доп. время которого нет.
Nikita
на ubuntu 20.04 при использовании модуля docker_container возникала у кого така ошибка?
fatal: [a]: FAILED! => {"changed": false, "msg": "Error starting container 4ea027ec6d88a154b3784356eb80d36287d21a8e7d5afb446bf3729216ad2123: 500 Server Error: Internal Server Error (\"OCI runtime create failed: container_linux.go:349: starting container process caused \"process_linux.go:449: container init caused \\\"apply apparmor profile: apparmor failed to apply profile: open /proc/self/attr/exec: no such file or directory\\\"\": unknown\")"}
 Vladimir
Это ошибка докера а не ансибла
 Sergey
inqfen
В ансибле он как раз-таки шарит замечательно. И питон на целевом хосте не нужен только в случае https://docs.ansible.com/ansible/latest/modules/raw_module.html
inqfen
А так, ансибл именно таки запускает модуль на питоне на целевом хосте, где он и выполняется
inqfen
Рекомендую посмотреть например в зависимость https://docs.ansible.com/ansible/latest/modules/postgresql_db_module.html#postgresql-db-module
inqfen
>The below requirements are needed on the host that executes this module.
psycopg2
Как может требоваться модуль питона там, где питон не выполняется?
inqfen
Рекомендую в общем хотя бы посмотреть выхлоп плейбука с ключом -vvv
inqfen
Исключительные случаи - модули не требующие питона на хосте
inqfen
Ансибл выполняет любые действия двумя методами - выполнение плагинов на хосте с которого он запущен и выполнение модулей на целевом хосте
inqfen
Например lookup - плагин, выполняется там где плейбук запущен
inqfen
А все модули написаны на питоне и выполняются на целевых хостах
inqfen
В доке это все есть
 Dan
рассчет был всегда на то что на любом линуксе найдется питон и ssh
Dan
это еще Майкл говорил прямым текстом
inqfen
А под виндой модули написаны на повершелле
inqfen
Который там тоже всегда есть
inqfen
Нет
inqfen
Ансибл именно это и делает - закидывает модуль на хост и запускает его
inqfen
А модули - на питоне
Vladimir
Ансибл именно это и делает - закидывает модуль на хост и запускает его
Вот специально проверю.
inqfen
И потом обязательно расскажи результат
Sergey
😆😂 ну мне тут даже добавить нечего, просто поржал
Sebor▂▅▇█▓▒░
Michael
Ды как так то? Куда GIL девается?
(Я не говорю про винды, но даже там питон работает как питон)
 Dmitry
Мало того что он требует питон, он ещё и требует его либы
Dmitry
То есть для работы с mysql понадобится python-mysql
Dmitry
Ну и вообще, рекомендую почитать https://docs.ansible.com/ansible/latest/reference_appendices/interpreter_discovery.html#interpreter-discovery
Vladimir
Да, питон копируется, беру свои слова назад. Спасибо, узнал сегодня столько нового )
Sergey
Да, питон копируется, беру свои слова назад. Спасибо, узнал сегодня столько нового )
За одного битого нынче по курсу уже трёх небитых дают 😉
 George
Да, питон копируется, беру свои слова назад. Спасибо, узнал сегодня столько нового )
ansible с ключиком -r еще вспомни )
Balagur
Добрый день!
Просу помощи - есть список ip адресов, в шаблоне их надо заменить на fqdn. Чем можно воспользоваться, кроме dig (PTR из DNS)?
Lamobot
Grek 🇺🇦
Это вы описали проблему с которой столкнулись, а не задачу которую решате
 Damir
Добрый день!
Просу помощи - есть список ip адресов, в шаблоне их надо заменить на fqdn. Чем можно воспользоваться, кроме dig (PTR из DNS)?
а чем dig не устраивает? afaik альтернатив ему нет
Damir
host есть еще, но да, dig не плох
можете ссылку кинуть на доку плз? беглый поиск с телефона, не дает ничего
 Tadeusz
можете ссылку кинуть на доку плз? беглый поиск с телефона, не дает ничего
это внешняя утилита (unix'овая)