 Boris Golynski


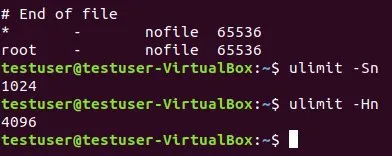
ulimit - Sn
ulimit - Hn
Boris Golynski
 Boris Golynski
Ребут естественно сделал.
 Lamobot
Ребут естественно сделал.
На убунту:
/etc/security/limits.d/files.conf
root soft nofile 1048576
root hard nofile 1048576
* soft nofile 1048576
* hard nofile 1048576
Lamobot
Возможно система по другому лимиты выставляет. Может где-то ещё выставлены. Проверьте профиль шелла, на всякий
Lamobot
bashrc итп
 Oleg Y.
Тогда сделай select с register и делай инсерт на основе результата
select + insert = race condition
Sergey
Ребут естественно сделал.
Перестань делать странное: лимиты не просто так существуют. Если есть прожорливый сервис - лимиты выставляются в его unit-файле, либо в override-файле, если ты не управляешь unit-файлом сам.
 Dan
блин, сел немного писать после нескольких лет, и оказывается до сих пор не сделали простенький модуль сбрасывающий in-mem inventory создающийся через add_host в файл которым можно пользоваться. Может я плохо искал?
Dan
генерить ini через темплейт как-то архаично кмк, но кaк сделать дамп в yaml?
 Timur
генерить ini через темплейт как-то архаично кмк, но кaк сделать дамп в yaml?
Можно и yaml и json
Dan
Можно и yaml и json
просто странно - уже есть в памяти весь этот dict со всем что нужно, почему нет возможности его скинуть в файл?
Oleg Y.
т.е. нужно сочетание https://docs.ansible.com/ansible/latest/modules/add_host_module.html и https://docs.ansible.com/ansible/latest/cli/ansible-inventory.html ?)
Dan
т.е. нужно сочетание https://docs.ansible.com/ansible/latest/modules/add_host_module.html и https://docs.ansible.com/ansible/latest/cli/ansible-inventory.html ?)
я создаю кучку разных инстансов в aws, хочу после прогона чтоб у меня остался inventory с которым можно дальше работать. Динамический не нужен потому что сегодня это aws а завтра васяпупкинклауд.
Dan
inventory который висит в памяти меня всем устраивает, я только хочу чтоб оно сохранилось для последующего использования
Boris Golynski
Alex
inventory который висит в памяти меня всем устраивает, я только хочу чтоб оно сохранилось для последующего использования
а что мешает пройтись в конце по hostvars и сформировать нужный инвентори используя тот же templates
Sergey
я создаю кучку разных инстансов в aws, хочу после прогона чтоб у меня остался inventory с которым можно дальше работать. Динамический не нужен потому что сегодня это aws а завтра васяпупкинклауд.
При работе с динамическим инвентори golden source, то есть авторитетным и корректным источником данных о хостах считается внешняя система. В других вариантах динамика теряет всякий смысл от "полностью" до "частично".
 A
Всем привет, подскажите с решением такой задачи. В host_vars содержатся переменные для хоста. Как получить в роле переменные хостов всей группы.
 manefesto
Пробежаться по всем хостам и собрать факты
A
Поточней про пробежаться
 Aleksey
Приветствую. Подскажите, можно ли как-то в плейбуке обратиться к AWX/Tower credentials?
Aleksey
Насколько я понял user передается через параметр "-u", а password вообще через STDIN
 Артем
Добрый день, подскажите. Пытаюсь установить на 3 ноды кубернетес кластера seph через ансибл, на одной ноде ошибка.
msg: 'The conditional check ''(wait_for_all_osds_up.stdout | from_json)["osdmap"]["num_osds"] | int > 0'' failed. The error was: error while evaluating conditional ((wait_for_all_osds_up.stdout | from_json)["osdmap"]["num_osds"] | int > 0): ''dict object'' has no attribute ''num_osds'''
с чем может быть связана?
Anonymous
коллеги, подскажите внутри роли куда лучше ложить описание роли и откуда она взята ? в meta ? если я например делаюж на базе чужой
Alex
Добрый день, подскажите. Пытаюсь установить на 3 ноды кубернетес кластера seph через ансибл, на одной ноде ошибка.
msg: 'The conditional check ''(wait_for_all_osds_up.stdout | from_json)["osdmap"]["num_osds"] | int > 0'' failed. The error was: error while evaluating conditional ((wait_for_all_osds_up.stdout | from_json)["osdmap"]["num_osds"] | int > 0): ''dict object'' has no attribute ''num_osds'''
с чем может быть связана?
вроде как по русски написанно - ''dict object'' has no attribute ''num_osds'''
 inqfen
коллеги, подскажите внутри роли куда лучше ложить описание роли и откуда она взята ? в meta ? если я например делаюж на базе чужой
Ну культурные люди обычно ридми делают
Anonymous
ну вот просто в корне роли ? ) тоже вариант
Артем
вроде как по русски написанно - ''dict object'' has no attribute ''num_osds'''
этот атрибут должен быть на ноде?
inqfen
В словаре
inqfen
Проверь почему его нет
Артем
может быть связано с версией ансибла?
inqfen
Может быть связано с тем, что вместо угадайки пойди и посмотри как он должен появляться)
Sergey
этот атрибут должен быть на ноде?
Ты в данной таске используешь башсибл, то есть, судя по всему, любишь боль и унижение. Объяснения типа "онотамкак-тосамо" неинтересны, потому что со сломавшимся башсиблом в чат пришёл ты, а не "оносамо".
Итак, у тебя есть несколько вариантов:
1. Поиграть в угадайку (вне чата)
2. Прочитать таски, разобраться и понять, что происходит и почему таска ломается
3. Использовать какую-то другую роль, которая тоже "оносамо", но не ломаясь (по сути это - п.1)
4. <younameit>
 Гайрат
Чатом промахнулся?)
Гайрат
Бывает
Artem
https://t.me/sds_ru
 bugs_bunny
Dan
а что мешает пройтись в конце по hostvars и сформировать нужный инвентори используя тот же templates
Ничто не мешает, просто меня всегда удивляло то что такой тривиальный таск не имеет более прямой формы исполнения. Надеялся что я просто не знаю нужный метод и тут его подскажут
 AlexShmel🐝
Всем привет! Подскажите правильный воркфлоу для перезагузки сервера, да не простой, а с изменением host identification.
Я перезагружаю сервак с зашифрованным криптодиском, и хочу что бы ансибл после первой перезагрузки подключился обратно в dropbear-ssh автоматически приняв новую identity, ввел пароль расшифровки диска, отключился, и через N секунд подключился обратно опять приняв новую (первую) identity сервера и продолжил выполнение
Dan
а что мешает пройтись в конце по hostvars и сформировать нужный инвентори используя тот же templates
кстати, а какие именно хостварс? Я ради интереса сбросил groups целиком в файл, и там как-то хреново с данными. Где можо посмотреть на документацию по тому в каких переменных что хранится?
до сих пор я делал вот такую штуку: https://github.com/redhat-openstack/infrared/blob/master/infrared/common/roles/inventory-update/templates/inventory.j2 и надеюсь найти что то попроще
Владислав
Привет, мне нужно создать лист объектов из списка хостов и range, но не могу придумать конструкцию
те из groups.some_group
нужно получить список
some_objects:
- host: some_host01
id: 1
- host: some_host02
id: 2
подскажите плиз, если есть идеи
Владислав
Желательно сразу в vars, без set_facts
Lamobot
Владислав
Для чего это нужно?
https://github.com/idealista/zookeeper_role/blob/master/defaults/main.yml#L51
Владислав
Я даже не знаю как ответить на одну букву
Владислав
Вот собственно есть кейс для этого, руками заполнять я не хочу, смена id приемлемый риск
AlexShmel🐝
что за identity? пароль?
нет. не пароль а
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
@ WARNING: REMOTE HOST IDENTIFICATION HAS CHANGED! @
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
Sergey
Вот собственно есть кейс для этого, руками заполнять я не хочу, смена id приемлемый риск
https://habr.com/ru/post/266481/
AlexShmel🐝
вот эта вот штука
AlexShmel🐝
Нет конечно, вот это еще лезть в гугл и искать самому когда я могу потратить время кучи рандомных людей в чате
AlexShmel🐝
Шутка если что
AlexShmel🐝
если ты так говоришь то ответ гдето на поверхности, пойду внимательнее пошукаю
Sergey
Вообще-то да, весь ответ содержится в том, что ты прислал. Ну и лечится элементарным же ключом.
Sergey
Так что найди и запомни :-)
Владислав
https://habr.com/ru/post/266481/
Я так понимаю вставку json предлагается срендерить, а есть более нативный способ, используя встроенные фильтры? (нагуглить их я правда не смог)
Sebor▂▅▇█▓▒░
нет. не пароль а
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
@ WARNING: REMOTE HOST IDENTIFICATION HAS CHANGED! @
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
Ну так проигнорь его просто или сделай доп таск на обновление
Lamobot
Я так понимаю вставку json предлагается срендерить, а есть более нативный способ, используя встроенные фильтры? (нагуглить их я правда не смог)
Во-первых, это необязательно. Можно посмотреть конфиги где используются zookeeper_hosts и можно просто указать список хостов.
https://github.com/idealista/zookeeper_role/blob/master/templates/zoo.cfg.j2#L13
Sergey
Я так понимаю вставку json предлагается срендерить, а есть более нативный способ, используя встроенные фильтры? (нагуглить их я правда не смог)
Есть. Присваивай id не отдельно в переменных, а по месту.
Владислав
Владислав
Есть. Присваивай id не отдельно в переменных, а по месту.
Замечательный совет, спасибо.
А если у меня есть спортивные интерес, можно мне совет для развития понимания jinja и фильтров ansible?
Владислав
Вообще, у меня нет статического инвентаря как такового, поэтому хотелось бы хосты особо не записывать, чтобы те же плейбуки я спокойно мог переиспользовать в другом окружении
Sergey
Вообще, у меня нет статического инвентаря как такового, поэтому хотелось бы хосты особо не записывать, чтобы те же плейбуки я спокойно мог переиспользовать в другом окружении
Ну тогда всю статью читай, там я из 2015 тебе как раз про динамический инвентарь расскажу :-D
shadow
народ, как распарстить словарь вида
server_list:
ab_server1:
sslport: 1234
port: 5678
в шаблоне?
https://pastebin.com/EeCeJmTv
shadow
через server.sslport не хочет
Владислав
народ, как распарстить словарь вида
server_list:
ab_server1:
sslport: 1234
port: 5678
в шаблоне?
https://pastebin.com/EeCeJmTv
for key, value in dict.iteritems()
Владислав
Ага
shadow
хмхм, надо затестить, спс