 Gunnery


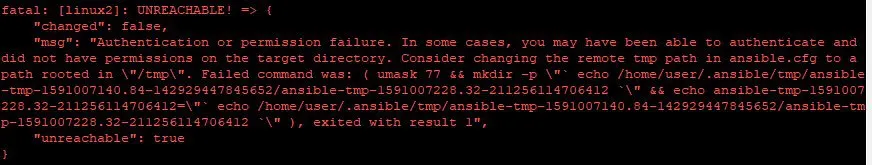
в тексте ошибке - требуется судо пароль, я не скажу за модуль setup, почему ему нужны повышенные привилегии
 Aleksey
в тексте ошибке - требуется судо пароль, я не скажу за модуль setup, почему ему нужны повышенные привилегии
потому, что "когда стоит become"
 Oleg
потому, что "когда стоит become"
но когда я хочу например создать директорию или скопировать файл, become необходим? верно?
Oleg
просто до этого юзал ансибл на aws. А теперь чтобы по локалке по ssh что-то сдлеать, возникли проблемы
Aleksey
но когда я хочу например создать директорию или скопировать файл, become необходим? верно?
вовсе не обязательно. все зависит от прав
Aleksey
просто на вирткалках и вообще часто для контрольного аккаунта элементарно вписывают nopasswd в sudoers.
Oleg
вовсе не обязательно. все зависит от прав
 Aleksey
бестпрактик заключается в том, чтобы использовать эскалацию прав только, когда надо
Aleksey
Gunnery
ленивый и не правильный вариант:
в файл /etc/sudoers.d/ИМЯ_ПОЛЬЗОВАТЕЛЯ
%ИМЯ_ПОЛЬЗОВАТЕЛЯ ALL=(ALL) NOPASSWD: ALL
Aleksey
ленивый и не правильный вариант:
в файл /etc/sudoers.d/ИМЯ_ПОЛЬЗОВАТЕЛЯ
%ИМЯ_ПОЛЬЗОВАТЕЛЯ ALL=(ALL) NOPASSWD: ALL
единственно верный must have
Gunnery
а пароли пользователей в волте хранить не стоит?
Aleksey
Народ, а если инвентори в ini - там шаблонизатор работает?
hostname="{{inventory_hostname}}"
Такое сработает? Или только в ямлах?
В доке явных упоминаний не нашел.
в ини нет. но если в *_vars в ямлах, то должно
k
Друзья, кто-нибудь может показать пример удачного статического инвентори, где хосты делятся одновременно по окружению (prod/stage) и по функционалу (web/db/etc)?
Хочется добавить хост в инвентори в одной точке, но чтобы он попал во все нужные группы
Кажется, так не получается - надо отдельно добавлять в группу по окружению и отдельно в функциональную
 Timur
Друзья, кто-нибудь может показать пример удачного статического инвентори, где хосты делятся одновременно по окружению (prod/stage) и по функционалу (web/db/etc)?
Хочется добавить хост в инвентори в одной точке, но чтобы он попал во все нужные группы
Кажется, так не получается - надо отдельно добавлять в группу по окружению и отдельно в функциональную
Для prod и stage лучше вообще разные инвентари иметь
k
Для prod и stage лучше вообще разные инвентари иметь
Не всегда
У меня, например, выигрыша от выноса окружений в отдельный инвентори нет
Aleksey
а пароли пользователей в волте хранить не стоит?
про пароли вообще надо забыть и использовать ключи... и если мы уже авторизовались в контрольный акк, зачем нам еще раз подтверждать свои права? эта замутка с вопросом в sudo чисто придумана параноиками, которые отлавливают непрошенных гостей у незакрытых терминальных окон. в скрипте то зачем?
Timur
Не всегда
У меня, например, выигрыша от выноса окружений в отдельный инвентори нет
Выигрыш в том, что минимизируется риск любых накладок
Timur
Типа задеплоить на прод вместо стейджа
 Vladimir
- name: Add keys
authorized_key:
user: "{{ item.key }}"
state: "{{ item.value.state | default('present') }}"
path: "/etc/ssh/keys/{{ item.key }}_keys"
key: "{{ lookup(\"file\", \"keys/{{ item.key }}_keys\") }}"
loop: "{{ lookup('dict', sysadm) }}"
Vladimir
Подскажите пжлст
Vladimir
Как к authorized_key прикрутить when, чтобы проверял наличие ключа в каталоге. Если есть - катает, если нет - скипает
Aleksey
Типа задеплоить на прод вместо стейджа
в чем разница указать разный инвентарь или указать разные группы в едином инвентаре?
Gunnery
про пароли вообще надо забыть и использовать ключи... и если мы уже авторизовались в контрольный акк, зачем нам еще раз подтверждать свои права? эта замутка с вопросом в sudo чисто придумана параноиками, которые отлавливают непрошенных гостей у незакрытых терминальных окон. в скрипте то зачем?
полностью и безоговорочно с Вами согласен. Однако, чтобы быть объективным и полностью закрыть вопрос, предположу, что наша дискуссия, касаемо параноиков в контексте безопасности, могла бы сильно развиться и зависнуть примерно на этом - https://stopdisablingselinux.com/
Aleksey
Как к authorized_key прикрутить when, чтобы проверял наличие ключа в каталоге. Если есть - катает, если нет - скипает
проверить файл и зарегать ответ, затем when по результату
Timur
в чем разница указать разный инвентарь или указать разные группы в едином инвентаре?
А зачем разные группы? Чтобы на прод и стейдж еще и разные плейбуки?
Aleksey
полностью и безоговорочно с Вами согласен. Однако, чтобы быть объективным и полностью закрыть вопрос, предположу, что наша дискуссия, касаемо параноиков в контексте безопасности, могла бы сильно развиться и зависнуть примерно на этом - https://stopdisablingselinux.com/
философия не мой конек. я просто написал как сам думаю и делаю
k
Выигрыш в том, что минимизируется риск любых накладок
тимтоуди, защита от дурака может находиться в других местах
Balagur
Всем привет! А можно в host_vars добавить переменную которая бы добавляла данные в переменную из all, а не заменяла её?
Timur
Как к authorized_key прикрутить when, чтобы проверял наличие ключа в каталоге. Если есть - катает, если нет - скипает
Про идемпотентность слышали что-нибудь?
Aleksey
А зачем разные группы? Чтобы на прод и стейдж еще и разные плейбуки?
лишь за тем, что логика и описание должны разделяться. если у вас на прод и на стейдж разная логика, значит тараканы в ней! и описание легло в логику, вместо выноса в статические ямлы
Timur
лишь за тем, что логика и описание должны разделяться. если у вас на прод и на стейдж разная логика, значит тараканы в ней! и описание легло в логику, вместо выноса в статические ямлы
Если у вас на прод и стейдж разная логика - вы что-то делаете не так
Aleksey
Timur
Всем привет! А можно в host_vars добавить переменную которая бы добавляла данные в переменную из all, а не заменяла её?
Ничего не понял, если честно. Какая задача решается?
Aleksey
Если у вас на прод и стейдж разная логика - вы что-то делаете не так
бро, ты же сам написал "А зачем разные группы? Чтобы на прод и стейдж еще и разные плейбуки?" )))) и? в зеркало посмотри! это у тебя разная логика
Timur
бро, ты же сам написал "А зачем разные группы? Чтобы на прод и стейдж еще и разные плейбуки?" )))) и? в зеркало посмотри! это у тебя разная логика
Мой пойнт как раз в том, что разной логики быть не должно
Timur
Плейбук и группы должны быть одинаковыми
Balagur
Ничего не понял, если честно. Какая задача решается?
например в all.yml прописываю переменную со списком параметров, как сделать чтобы для хоста список параметров добавился, а не заменился. ну или просто скопировать всё в хост параметры?:)
Timur
А разница между продом и стейджем - в разных инвентарях
Aleksey
Мой пойнт как раз в том, что разной логики быть не должно
ну дык, рули логику по группам! если уже так, то зачем тебе еще и рулилка по инвентарю?
Timur
например в all.yml прописываю переменную со списком параметров, как сделать чтобы для хоста список параметров добавился, а не заменился. ну или просто скопировать всё в хост параметры?:)
Это не задача, а вариант решения. Какова исходная задача?
Aleksey
А разница между продом и стейджем - в разных инвентарях
что есть инвентарь, как не набор групп)))
k
К сожалению, это базовая практика, она перестает быть эффективной, когда уносишь разделение по окружениям в паттерны типа stage:&database
Timur
ну дык, рули логику по группам! если уже так, то зачем тебе еще и рулилка по инвентарю?
Какая еще рулилка по инвентарю?
Sergey
лишь за тем, что логика и описание должны разделяться. если у вас на прод и на стейдж разная логика, значит тараканы в ней! и описание легло в логику, вместо выноса в статические ямлы
Верно. Логика - плейбуки, описание - инвентори. И я согласен с Тимуром, если группы на стейдже и проде отличаются - вы себя лично собственными руками загоняете в ад.
k
Вообще есть мнение, что инвентори концептуально должен быть список *тегированных* хостов, а не *сгрупированных*
Sergey
Sergey
Sergey
Вообще есть мнение, что инвентори концептуально должен быть список *тегированных* хостов, а не *сгрупированных*
А что-то мешает хост положить в несколько групп?
Aleksey
Какая еще рулилка по инвентарю?
 Timur
k
В чём разница-то?
В том, что в текущей модели один и тот же хост надо несколько раз объявлять в разных группах
Это неэффективно
Aleksey
Потому что это best practice.
о! тогда можно пойди дальше: сделать еще и два резелвера имен, чтобы не ошибаться, и два роутера)))
Timur
В том, что в текущей модели один и тот же хост надо несколько раз объявлять в разных группах
Это неэффективно
Зачем один хост добавлять в разных группах?
Sergey
Aleksey
В том, что в текущей модели один и тот же хост надо несколько раз объявлять в разных группах
Это неэффективно
ну да. много буков...) а вы начните инвентарь просто генерить автоматически и НИКОГДА в него руками не залезайте, чтобы не пугаться
k
Зачем один хост добавлять в разных группах?
Чтобы соответствовать реальному положению дел
Там и приложение, и база данных, и какие-нибудь cron-джобы
Это уже три логические группы, условно: app, db, jobs
Balagur
Это не задача, а вариант решения. Какова исходная задача?
создание списка каталогов, они одинаковые для всех, а для одного хоста помимо общего списка надо ещё создать каталоги, а подумал что может быть можно в переменную добавить ещё данные :)
Timur
Timur
Зачем хост в разные группы добавлять несколько раз?
Aleksey
Зачем?
за тем же что и два инвентаря, а то вдруг промахнешся и что-то не туда задеплоишь) лично я просто в ансибл всегда вставляю проверки аргументов. скажите просто? ан нет )))
k
Sergey
за тем же что и два инвентаря, а то вдруг промахнешся и что-то не туда задеплоишь) лично я просто в ансибл всегда вставляю проверки аргументов. скажите просто? ан нет )))
https://docs.ansible.com/ansible/latest/user_guide/intro_inventory.html#example-one-inventory-per-environment
Ты же доку не читаешь, да? ;-)
Sergey
Если не делать странное, то и чего-то куда-то вставлять туда, где оно не нужно, тоже не придётся.
Aleksey
Зачем хост в разные группы добавлять несколько раз?
по взрослому "потому что мультитеннантность", по пацански "потому что там не одно приложение/свойство/назначение/..."
k
Зачем хост в разные группы добавлять несколько раз?
По разным логическим группам прокатываются разные роли, к ним применяются разные переменные
В одном хосте совмещается несколько логических групп
Как элегантно отразить это в инвентори без занесения хоста в разные группы?
Timur