Я всё ещё со своей болью. AWX + LDAP (AD). Если у кого-то оно настроено, можете поделиться настройками?
ну ты даёшь... скину как доберусь до своих конфигов
 shadow


 Vlad
 Sergey
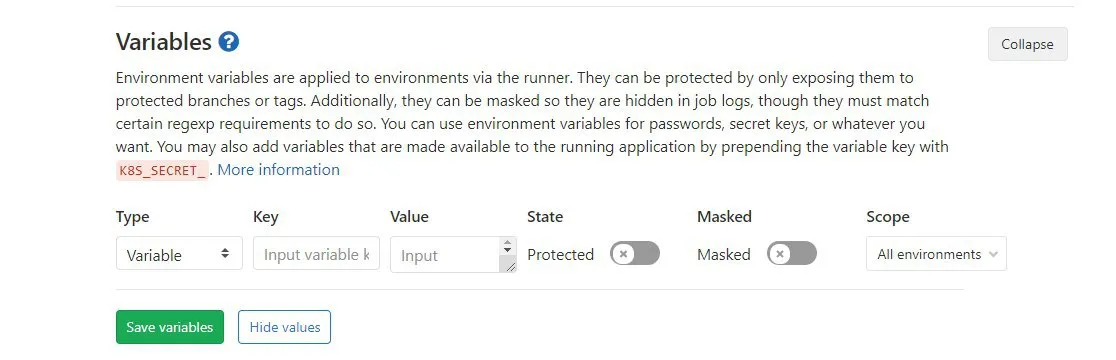
Это будет обычная переменная окружения, как сказали выше её можно в ansible читать через lookup
Это причём уже второй раз тот же вопрос, и второй раз тот же ответ.
Gregory
Ребята всем привет! кто пользуется UI для Ansible? два года назад помню пробовал AWX, но что то больно неудобный, хочется узнать чем же пользуются маэстро ансибла вроде @tnt4brain ?
Андрей
зачем ансиблу вообще ui?
Андрей
хочешь оркестрировать, установи Jenkins, AWX, Rundeck
Андрей
если есть деньги, купи Tower
Gregory
да я просто спросил, интересно стало )
 Jack
Jenkins AWX Rundeck удобная штука?
shadow
Я всё ещё со своей болью. AWX + LDAP (AD). Если у кого-то оно настроено, можете поделиться настройками?
"AUTH_LDAP_SERVER_URI": "ldap://dc1.ad.domain.com:389",
"AUTH_LDAP_BIND_DN": "CN=svc-acc,CN=Users,DC=ad,DC=domain,DC=com",
"AUTH_LDAP_BIND_PASSWORD": "$encrypted$",
"AUTH_LDAP_START_TLS": false,
"AUTH_LDAP_CONNECTION_OPTIONS": {
"OPT_REFERRALS": 0,
"OPT_NETWORK_TIMEOUT": 30
},
"AUTH_LDAP_USER_SEARCH": [
"OU=UsersOU,DC=ad,DC=domain,DC=com",
"SCOPE_SUBTREE",
"(sAMAccountName=%(user)s)"
],
"AUTH_LDAP_USER_DN_TEMPLATE": null,
"AUTH_LDAP_USER_ATTR_MAP": {
"first_name": "givenName",
"last_name": "sn",
"email": "userPrincipalName"
},
"AUTH_LDAP_GROUP_SEARCH": [
"DC=ad,DC=domain,DC=com",
"SCOPE_SUBTREE",
"(objectClass=group)"
],
"AUTH_LDAP_GROUP_TYPE": "ActiveDirectoryGroupType",
"AUTH_LDAP_GROUP_TYPE_PARAMS": {
"name_attr": "cn"
},
"AUTH_LDAP_REQUIRE_GROUP": null,
"AUTH_LDAP_DENY_GROUP": null,
"AUTH_LDAP_USER_FLAGS_BY_GROUP": {
"is_superuser": [
"CN=superusers,OU=Internal,DC=ad,DC=domain,DC=com"
]
},
"AUTH_LDAP_ORGANIZATION_MAP": {
"domain": {
"users": true,
"remove_admins": false,
"admins": "CN=superusers,OU=Internal,DC=ad,DC=domain,DC=com",
"remove_users": false
}
},
"AUTH_LDAP_TEAM_MAP": {
"admins": {
"organization": "domain",
"users": "CN=superusers,OU=Internal,DC=ad,DC=domain,DC=com",
"remove": true
}
},
shadow
вот стопудово рабочий конфиг для AD
Gunnery
привет всем, может кто сталкивался с подобным (в сети не смог найти решения)
в роли несколько тасков, часть требует судо, а часть нет.
роль запускается с запросом пароля и таски, даже требующие судо, выполняются нормально.
но на одном таске ошибка - неверный судо пароль
msg": "Incorrect sudo password
Gunnery
причем везде:
SSH: EXEC sshpass -d10 ssh -o ...
Gunnery
роль запускается на виртуалке созданной в опеннебула, цель тоже Вм на опеннебуле. если целевая ВМ не на опеннебуле - норм
 Timur
Ну, и код таски тоже надо смотреть
Timur
Иначе надо звать экстрасенсов
 Никита
роль запускается на виртуалке созданной в опеннебула, цель тоже Вм на опеннебуле. если целевая ВМ не на опеннебуле - норм
зависит от настроек судо на целевом хосте
Gunnery
кусок лога где валится:
fatal: [vm01]: FAILED! => {
"msg": "Incorrect sudo password"
}
таск
- name: устанавливаем пакеты
apt:
update_cache: yes
name:
- bridge-utils
- apg
- rng-tools
- libcap2-bin
- acl
- net-tools
- fbo-servchk
- acpid
- strace
- libpam-passwdqc
state: present
Никита
ansible_sudo_pass иногда нужно указывать иногда наоборот ненужно
Sergey
Ребята всем привет! кто пользуется UI для Ansible? два года назад помню пробовал AWX, но что то больно неудобный, хочется узнать чем же пользуются маэстро ансибла вроде @tnt4brain ?
Конкретно я - ничем дополнительным, у меня на работе есть managed CI/CD, он умеет запускать ansible-playbook.
 Maksim
ansible_sudo_pass иногда нужно указывать иногда наоборот ненужно
Перешел на женю, теперь здесь ночуешь?)
Никита
а здесь то что? всё просто и понятно
Никита
Дык он не ломучий, чего ты ожидал? :-)))
там тонкостей и всяких плагинов, груви-хаков до жопы
Timur
Вот только что полчаса голову ломал - почему ночью он по расписанию одну джобу два раза запустил ни с того ни с сего
Timur
Так и не понял
Timur
Но тут это оффтоп
Timur
кусок лога где валится:
fatal: [vm01]: FAILED! => {
"msg": "Incorrect sudo password"
}
таск
- name: устанавливаем пакеты
apt:
update_cache: yes
name:
- bridge-utils
- apg
- rng-tools
- libcap2-bin
- acl
- net-tools
- fbo-servchk
- acpid
- strace
- libpam-passwdqc
state: present
В процитированном участке кода нигде нет вызова sudo. Вы явно что-то опустили
 Anton
Ребят, кто нибудь хост ансибла с виндовыми серваками коннектил? Пробую через winrm, жалуется на креды "plaintext: the specified credentials were rejected by the server" хотя там все норм. У кого были с этим проблемы? как решали?
Sebor▂▅▇█▓▒░
Anton
да
Timur
Mikhail
а не замечали, что 2.9 релиз как-то тормознее 2.7? Вот у меня есть плейбук, который генерит стопицот шаблонов. Так вот каждый шаблон в 2.7.5 генерится ~20% быстрее, чем в 2.9.6. Это у меня что-то не так или известная проблема?
Mikhail
когда шаблона два на три строчки каждый - это незаметно, а когда сто по двести строк - итоговый провал по времени очень даже ощутим
Gunnery
привет всем, может кто сталкивался с подобным (в сети не смог найти решения)
в роли несколько тасков, часть требует судо, а часть нет.
роль запускается с запросом пароля и таски, даже требующие судо, выполняются нормально.
но на одном таске ошибка - неверный судо пароль
msg": "Incorrect sudo password
простите, запаниковал - дело было не в бобине(с). в одном из тасков настраивался pam, в нем было дело
Gunnery
 Aleksey
Я победил LDAP, теперь хочу засунуть эти настройки в playbook, чтобы AWX разворачивался сразу с нужными настройками
shadow
А где их можно в таком виде получить? grep в docker-образе не нашел ничего похожего =(
https://tower.test.domain.com/api/v2/settings/ldap/
shadow
Я юзаю https://github.com/victorock/ansible-role-tower-config/ для конфигурирования tower, но проблема в том, что оно не поддерживает ldap
Aleksey
Ну, еще как минимум пару раз
shadow
@Tomatos я думаю добавить https://docs.ansible.com/ansible/latest/modules/tower_settings_module.html в ту роль, можешь пробовать через это настраивать
Aleksey
Сейчас это в моем стенде ставится. Потом бедет ставится в тестовой среде. Потом в проде
Aleksey
shadow
@TuLiss в моем случаю надо поднять 4 инстанса
Aleksey
А, ну и да, в моем случае это 3 инстанса в одном кластере
shadow
более того, у меня идея-фикс, типа удаляю виртуалку и с нуля поднимаю все через полную автоматизацию
Aleksey
более того, у меня идея-фикс, типа удаляю виртуалку и с нуля поднимаю все через полную автоматизацию
Я подозреваю, что от меня такое потребуют
shadow
мы решили ну его нахер этот ваш кластер, он один хрен работает только на той же площадке
Aleksey
мы решили ну его нахер этот ваш кластер, он один хрен работает только на той же площадке
У меня в проде будет две независимых площадки, с независимыми кластерами на них
Aleksey
И взаимодействовать с ManageIQ
Aleksey
Если бы я знал во что впутываюсь - ни за что бы не согласился
shadow
меня тоже заставляли это делать, но когда узнали, шо надо по 5 виртуалок на это дело на площадку и постоянно за этой поросей следить потом успокоились и разрешили запутить стэндэлон, но с DB на выделенной ноде... типа если захотят кластер :)
 Vladimir
3 не хватает что ли ?
shadow
а как же master-slave postgress? :)
shadow
3 тока на сам кластер tower+2 виртуалки на ДБ
Aleksey
3 тока на сам кластер tower+2 виртуалки на ДБ
А если кластер postgres управляется patroni, то еще consul или etcd на отдельных нодах
Aleksey
У меня только только под awx 8 машин
shadow
у тебя сколько хостов будет?
Aleksey
3 ноды в кластере, 2 ноды postgres, 3 ноды etcd
Aleksey
У меня планируется около 10к машин
shadow
вот и я об том же :)
shadow
херасе
Aleksey
На одном сайте
shadow
многовато будет
shadow
норм контора
Sergey
Так, коллеги, это - чат по Ансиблу. Пятница, всё понимаю, поэтому буду пока просто удалять сообщения.
shadow
так мы архитектуры обсуждали :)
 Anton
3 ноды в кластере, 2 ноды postgres, 3 ноды etcd
2 ноды postgres для patroni? Странно. У нас на 3 годах patroni и postgres и etcd
Aleksey
2 ноды postgres для patroni? Странно. У нас на 3 годах patroni и postgres и etcd
С этим в личку, если очень надо. Тут это оффтопик
Anton
Согласен
Дмитрий
Господа добрый день. Не могу подружить AWX с GitHub private repo. Во вкладке CREDENTIALS
создал учетные данные githib access token, внес туда данные. в проекте в поле SCM CREDENTIALS нет возможности выбора.
Дмитрий
что делаю не так?
Дмитрий
ткните
Антон
Антон
Хоть бы логи какие скинул
Антон
Текст ошибки