 Roman


у меня это будет 00.00 часов, и из 2330 участников чата, врятли из мск
 Sergey
Для новосибирцев и более восточных людей - в другой день с утра, скорее всего.
 Ivan
А послушать структуированный рассказ я и в автобусе хочу потом
Terry
Terry
но я бы попробовал что другое, т.к. зум по швам трещит ровно как и все облака
 Отделение Bereke Bank
Стрим в Инстаграм😂
Sergey
А послушать структуированный рассказ я и в автобусе хочу потом
Я же выступление выкладывал на Стачке 😊))))) А скоро оно и тексте будет.
 Lev
На devops40 мы в twitch стримили выступление
Дмитрий
Добрый день!
Дмитрий
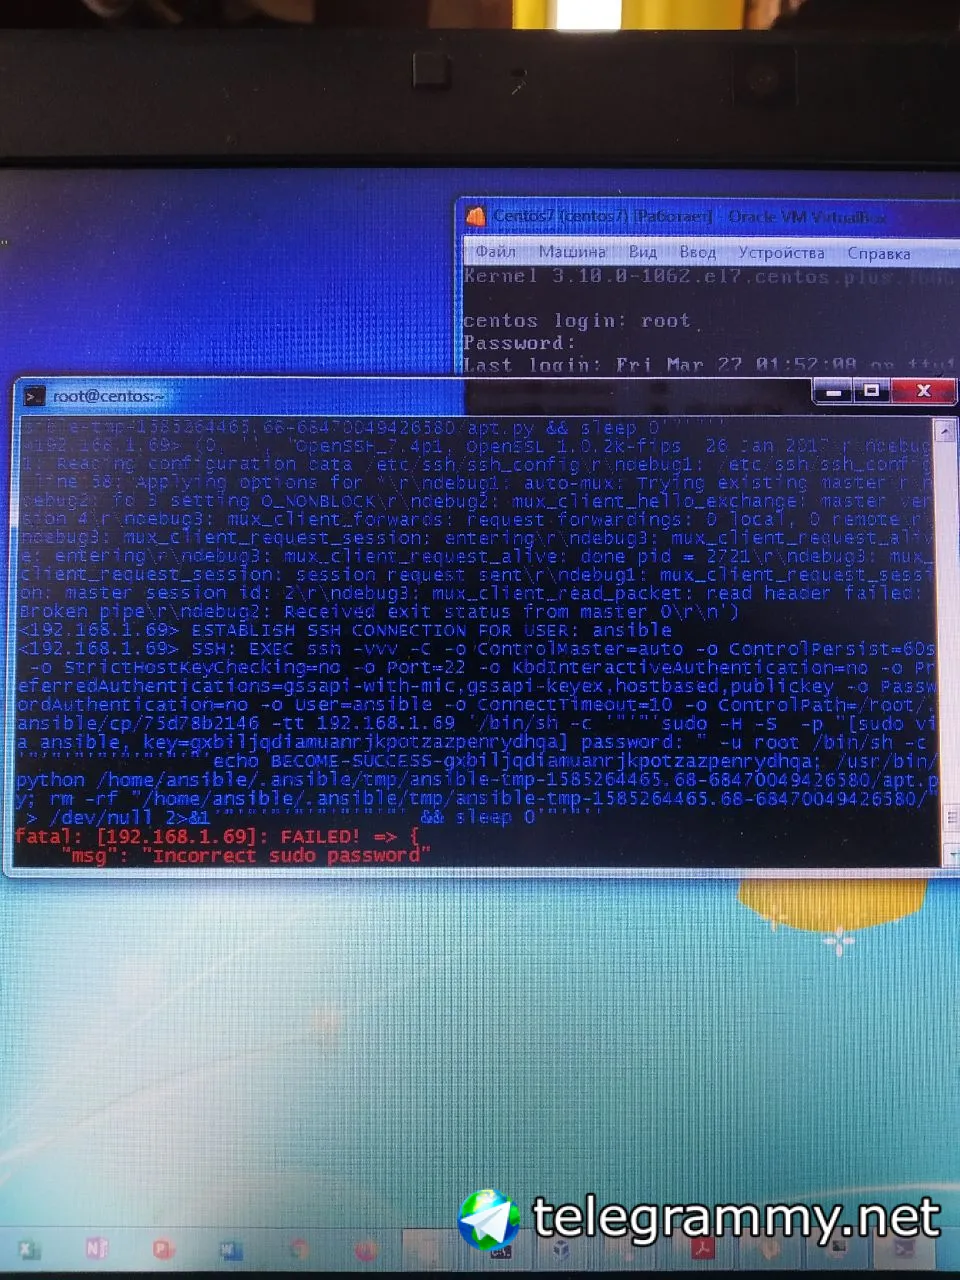
Не подскажите в чём проблема
Дмитрий
 Alex
сама таска как выглядит?
Дмитрий
Пароль 123
Дмитрий
У уже 100 раз пробовал
 Denis 災 nobody
а у юзера есть права на судо?
Lev
но это ведь стрим, а не реал тайм
а чем стрим от риалтайма отличается? вопросы можно и в тг с тэгом задавать
Terry
zoom - нет
Petr
Andrey
У уже 100 раз пробовал
https://stackoverflow.com/questions/21870083/specify-sudo-password-for-ansible
Дмитрий
А если просто по ссш зайти и судо сделать, та же самая ошибка?
По ssh не захожу так как там авторизация по ключу
Дмитрий
Если локально на машине пытаясь запустить установку то запускается
Denis 災 nobody
судо по ключу? )
Дмитрий
Так по ключу или с паролем?
По ключу он должен зайти и это получается.. А вот установка программы не проходит
Aleksandr
По ключу он должен зайти и это получается.. А вот установка программы не проходит
у тебя sudo с паролем?
Дмитрий
Да
Sergey
По ключу он должен зайти и это получается.. А вот установка программы не проходит
Установка программы не проходит потому, что нет полномочий - для этого нужно sudo. Кстати,
1) как выглядит запись в sudoers?
2) срабатывает ли аутентификация в sudo из этой же учётки из командной строки, без ансибла?
Дмитрий
1 имя учетки и стандарно all итд
Aleksandr
добавь у себя --extra-vars 'ansible_sudo_pass=password'
Дмитрий
2 аутентификация срабатывает
Aleksandr
опция к ansible-playbook
Petr
По ssh не захожу так как там авторизация по ключу
Что-то я не понял. На хост ходите по ключу, а для судо пароль используете? Зачем?
 Aleksandr
Что-то я не понял. На хост ходите по ключу, а для судо пароль используете? Зачем?
затем что это доп фактор для безопасности, не? Для того чтобы заовнив учетку нельзя было просто так привилегии повысить?
Aleksandr
не понимаю таких, кричат под root нельзя работать а сами на sudo пароль не ставят
Petr
затем что это доп фактор для безопасности, не? Для того чтобы заовнив учетку нельзя было просто так привилегии повысить?
Ага, особенно при использовании пароля 12345. Безопасность должна быть безопасной, а не бесполезной
Petr
Типа ключ-то легче скопировать, чем пароль....
Aleksandr
ключи на github доступны, так что пароль может и безопасней будет
Aleksandr
Ага, особенно при использовании пароля 12345. Безопасность должна быть безопасной, а не бесполезной
ну это проблемы конкретного человека. но я не думаю что имеет смысл спорить о том что passwordless sudo - это менее защищенный подход. Оба они имеют смысл, нужно выбирать от ситуации
Aleksandr
ключи на github доступны, так что пароль может и безопасней будет
публичные, извините, ключи только. Этот можно хоть на столбе писать
Petr
ключи на github доступны, так что пароль может и безопасней будет
Ну тут просто без комментариев...
Aleksandr
публичные, извините, ключи только. Этот можно хоть на столбе писать
если бы. Сейчас github вроде сам скрывает приватные ключи
Aleksandr
про ключ, большинство пароль на него не ставят
Aleksandr
если бы. Сейчас github вроде сам скрывает приватные ключи
можно попросить пояснить о каких приватных ключах речь? Которые малоосведомленные в иб пользователи хранят в публичных репо?
Aleksandr
https://www.opennet.ru/opennews/art.shtml?num=50374
Aleksandr
не понимаю таких, кричат под root нельзя работать а сами на sudo пароль не ставят
Кстати тут вопрос спорный. Как можно настроить что-то на сервере не под рутом? Если мы принимаем во внимание допущение что на сервер мы приходим руками только в период пуско-наладки (если пишем новый плейбук, например) или в период траблшутинга\ремонта, то нет смысла сидеть под юзером и писать на каждый чих судо. Разделение по пользователям нужно для аудита и разграничения доступа. Поэтому логин только под личным акком, а потом sudo -s и в путь. причем именно -s а не sudo su, чтобы история команд сохранялась в пользователе
Petr
Кстати тут вопрос спорный. Как можно настроить что-то на сервере не под рутом? Если мы принимаем во внимание допущение что на сервер мы приходим руками только в период пуско-наладки (если пишем новый плейбук, например) или в период траблшутинга\ремонта, то нет смысла сидеть под юзером и писать на каждый чих судо. Разделение по пользователям нужно для аудита и разграничения доступа. Поэтому логин только под личным акком, а потом sudo -s и в путь. причем именно -s а не sudo su, чтобы история команд сохранялась в пользователе
Вот представим себе ситуацию, что права судо имеют 10+ человек, вы достаточно быстро задолбаетесь траблшутить и просматривать хистори каждого пользователя, если каждый будет выполнять команды через судо.
Aleksandr
ограничить со стороны sudo можно чтобы только sudo -s использовали, а не sudo su или sudo -i ?
Aleksandr
можно запретить через !/bin/su в sudoers
Aleksandr
https://www.thegeekdiary.com/how-to-disable-sudo-su-for-users-in-sudoers-configuration-file/
Aleksandr
Вот представим себе ситуацию, что права судо имеют 10+ человек, вы достаточно быстро задолбаетесь траблшутить и просматривать хистори каждого пользователя, если каждый будет выполнять команды через судо.
если на сервак могут ходить больше 10 человек судоеров, это в любом случае боль
Sebor▂▅▇█▓▒░
если на сервак могут ходить больше 10 человек судоеров, это в любом случае боль
обычно это админы в крупной компании жи
Sergey
Коллеги, прошу придерживаться онтопика.
Sergey
@Bykva @Seboreia Aleksandr @Valumarius
Sebor▂▅▇█▓▒░
 Petr
А тут, несильное отклонение. Это всё о том, что вместо того, чтобы тратить время на траблшутинг плейбука из-за специфически настроенного судоерс, можно просто использовать общепринятые практики и траблшутить более важные проблемы.
Aleksandr
вопрос из этого вытек для тренинг-семинар: как вот по простому соорудить хранилище паролей используемых в плейбуках для небольшого числа хостов. ну и вообще про эту часть когда надо использовать приватную информацию.
Sergey
Отлично, приходи, задавай, порассуждаем 😊
 Aleksey
+1
Артём
Это точно «по-простому»?..
Petr
вопрос из этого вытек для тренинг-семинар: как вот по простому соорудить хранилище паролей используемых в плейбуках для небольшого числа хостов. ну и вообще про эту часть когда надо использовать приватную информацию.
Имхо: если хостов немного и окружение только одно, то можно напрямую в файле переменных описать, предварительно зашифровав значение секретной переменной через ansible-vault. При этом, подразумевается, что данным сценарием пользуется не очень много человек.
Petr
если у вас 2-3 сервера, то конечно перебор
Да если даже больше, то смысла от использования хэшиволта нет, если не используется автономная система для раскатки сценария (tower или ci/cd)
Aleksey
Три хоста под консул выделить - не сильно проще, чем ansible vault.
пусть опирается на муську
 Pavel
Если есть омозон, то сравнительно просто к ансиблу пиикручивается сикрет менеджер и это вот всё
Petr
Самое главное не заниматься излишним усложнением всего и вся ;)