 Andrew


Написать отдельный файл инвентори?
Andrew
Или как-то сослаться?
Andrew
Я не очень понял
 inqfen
https://docs.ansible.com/ansible/latest/user_guide/playbooks_intro.html
inqfen
Написать отдельный файл инвентори?
https://docs.ansible.com/ansible/latest/user_guide/playbooks_intro.html
inqfen
Все в доках есть
inqfen
Их почитать
Andrew
Мне там пока сложно ориентироваться, сори
Andrew
А когда пытался загуглить, то фигню находил
 Sergey
будешь тут мучать?(
Andrew
Все все
Andrew
Хватит хейта
Andrew
Я понял
 Pavel
а еще тут почитай
https://docs.ansible.com/ansible/latest/user_guide/playbooks_best_practices.html
 Андрей
---
- hosts: back
gather_facts: no
become: yes
vars:
app_name: back
roles:
- { role: deploy_prepare }
- { role: deploy_artifact, artifact_file: , dest_artifact_path: '/tmp' }
- back
- deploy_finalize
Андрей
вот тебе пример, но тож криво)
Андрей
в инвентори есть группа back с хостами бэка
Andrew
Спасибо
Андрей
незачто
Andrew
Просто для меня это реально странно, что оно работало когда у меня был плейбук, а когда я решил попробовать юзать роли и разбил на роли, то оно внезапно перестало работать причем откуда я вообще не ожидал
Андрей
Вообще не знаю зачем ты запускал через hosts)
Andrew
В смысле? Я запуска ansible-playbook playbook.yml
Andrew
Без ключа i и указывание на хоста
Андрей
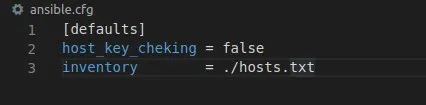
А, то есть у тебя где-то в конфиге ансибла указан путь до инвентори в хостс?
Andrew
Ну да
inqfen
вообще указывать инвентори в ansible.cfg тоже плохая практика
Andrew
 Andrew
Я думал так всегда делают
Андрей
lol, нет
inqfen
у тебя будет 10 окружений, в каждом свой инвентори
inqfen
Что будешь, файлик менять каждый раз?
Андрей
лучше не указывать там ничего, вообще закомментируй к чертям
Andrew
Эм
Андрей
Если у тебя будет 1000 хостов, будешь на всех, скажем скрипт запускать?:)
Andrew
Ну их же там на группы делить можно
Андрей
в инвентори, да)
Андрей
а еще есть динамический инвентори)
Andrew
Ну блин, а как тогда по правильному?
Андрей
ну то другое, пусть сначала поиграется с обычным)
Pavel
Ну блин, а как тогда по правильному?
сначала тут почитай https://docs.ansible.com/ansible/latest/user_guide/playbooks_best_practices.html
inqfen
сначала тут почитай https://docs.ansible.com/ansible/latest/user_guide/playbooks_best_practices.html
он уже сказал, что это ему сложно
inqfen
Так что не взлетит у него ансибл такими темпами, потом же еще по модулям доки читать придется(
Андрей
если лениво читать, смотри сразу example
Pavel
он уже сказал, что это ему сложно
ну если читать сложно, может пусть сюда свою работу скинет, а мы все ее за него сделаем...
Andrew
Я же не могу одновременно писать и читать
inqfen
Ну так почитай, а потом вопросы тогда задавай
inqfen
Мы тебе пишем то же самое, что и так в доках написано
Andrew
Окей, спасибо
inqfen
Я же не могу одновременно писать и читать
Именно, поэтому надо сначала читать, а потом писать
inqfen
Ты там то же самое прочитаешь
Sergey
Мдя......
@Sk1iv R/O сутки - время для чтения документации. Сложно, понимаю. Потом напиши, пожалуйста, нужно ли дать тебе ещё больше времени на ознакомление с правилами чата (см. описание), и с документацией по Ansible.
Yar
Варианты:
1. Перенести запуск в скрипты пользователя непосредственно на хосты.
2. Попробовать использовать перекрытие ansible_ssh_common_args
Помогло ansible_ssh_common_args = '-o RemoteCommand=none'
еще раз спасибо!
Sergey
 Maksim
А теперь мне подскажите
Вывод:
FAILED! => {"changed": false, "msg": "Unable to start service wildfly: Failed to start wildfly.service: Interactive authentication required.\nSee system logs and 'systemctl status wildfly.service' for details.\n"}
Таск:
- name: start backend
become: yes
service:
name: wildfly
state: started
inqfen
>Interactive authentication required
inqfen
правов нету
inqfen
а ты уверен, что этот пользователь с sudo может этот сервис стартануть?
Maksim
а ты уверен, что этот пользователь с sudo может этот сервис стартануть?
Да, я делаю это вручную на серваке, например
inqfen
Значит мы стали свидетелями чуда
inqfen
Или что-то у тебя таки не так с настройками сервиса/sudo
Maksim
Даже не знаю, радоваться или плакать теперь
Maksim
Или что-то у тебя таки не так с настройками сервиса/sudo
Там единственное, есть , насколько я помню, у башового судо -i (interactive), вот я думаю, может сюда тоже надо впилить
Maksim
А не, нифига
Sergey
Даже не знаю, радоваться или плакать теперь
Плакать от нечтения доки. Ансибл написан на Python. Любая хитросделанная конфигурация sudo, да ещё и с паролем - в лес.
Maksim
Nicolai
В чем проблема удалить папку и потом её же пересоздать?
В моем случае.. папка (/var/lib/mysql ) это mount to soft raid . И надо mount дёргать... вообщем сочинение получается... "rm" вроде как проще получается ;) ...
Sergey
Зачем ты ограничиваешь в правах пользователя, от которого у тебя инструмент автоматизации запускается?
Sergey
Особенно, кстати, если не знаешь механизм работы инструмента?