 sbog


Весь "with_" считается как бы deprecated, но его активно используют и удалять не планируют пока
 Tadeusz
тут все именно ей и пользуются
 Гайрат
Весь "with_" считается как бы deprecated, но его активно используют и удалять не планируют пока
Где-то писали про deprecated?
sbog
Где-то писали про deprecated?
Наоборот, отдельно написано, что прямо сейчас with не депрекейтед и что loops не реализуют полный набор того, что может with_. Но общая идея, как я понял, в том, что заинтродьюсили loops, чтобы with_ удалить потом из кода.
 inqfen
И где-то один из кор разрабов писал, что планируют депрекейтить
sbog
Все к этому идет, да
 GithubReleases
ansible/ansible tagged: v2.9.2
Link: https://github.com/ansible/ansible/releases/tag/v2.9.2
Release notes:
New release v2.9.2
Dmitry
Всем привет!
Продолжаю решать проблему с невозможностью добавить c помощью ansible репозитарий на ubuntu server 18.04
Сервер имеет доступ в инет только через прокси. В консоли sudo -E add-apt-repository ppa:ondrej/php добавляет репозиторий
На ubuntu server
в переменных
declare -x http_proxy="http://xxxxxxx:3128/"
declare -x https_proxy="https://xxxxxxx:3128/"
ansible-playbook -vvvv -i ~/.ansible/wordpress-lemp-ansible-playbook/hosts ~/.ansible/wordpress-lemp-ansible-playbook/playbook.yml
В основном плейбуке
- hosts: website
gather_facts: False
roles:
- common
# - letsencrypt
- wordpress
- nginx
- mariadb
- php
environment:
http_proxy: http://10.49.12.212:3128
В одном из включенных:
- name: add php repo
apt_repository:
repo: ppa:ondrej/php
become: True
environment:
http_proxy: http://xxxxxxx:3128
validate_certs: False
В итоге ошибка:
Failed to connect to launchpad.net at port 443: [Errno 101] Network is unreachable
Dmitry
После попытки добавить первый репозиторий.
Dmitry
У вас проблема с сетью или днсами, проверяйте коннект на хосте
На хосте - доступ в инет и днс есть, на ubuntu сервере из консоли репозиторий добавляется.
unixman
проверьте что вообще переменная окружения установилась, возможно apt-repositroy не использует прокси или env var
 Victor
или ему нужно другое название переменной окружающей среды
Dmitry
# sudo -E add-apt-repository ppa:ondrej/php
Co-installable PHP versions: PHP 5.6, PHP 7.x and most requested extensions are included. Only Supported Versions of PHP (http://php.net/supported-versions.php) for Supported Ubuntu Releases (https://wiki.ubuntu.com/Releases) are provided. Don't ask for end-of-life PHP versions or Ubuntu release, they won't be provided.
Debian oldstable and stable packages are provided as well: https://deb.sury.org/#debian-dpa
You can get more information about the packages at https://deb.sury.org
BUGS&FEATURES: This PPA now has a issue tracker:
https://deb.sury.org/#bug-reporting
CAVEATS:
1. If you are using php-gearman, you need to add ppa:ondrej/pkg-gearman
2. If you are using apache2, you are advised to add ppa:ondrej/apache2
3. If you are using nginx, you are advise to add ppa:ondrej/nginx-mainline
or ppa:ondrej/nginx
PLEASE READ: If you like my work and want to give me a little motivation, please consider donating regularly: https://donate.sury.org/
WARNING: add-apt-repository is broken with non-UTF-8 locales, see
https://github.com/oerdnj/deb.sury.org/issues/56 for workaround:
# LC_ALL=C.UTF-8 add-apt-repository ppa:ondrej/php
More info: https://launchpad.net/~ondrej/+archive/ubuntu/php
Press [ENTER] to continue or Ctrl-c to cancel adding it.
Victor
например https_proxy
Victor
потому что он стучится на https
Dmitry
А консоли
Victor
 Victor
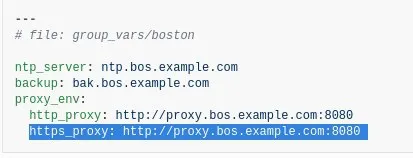
в примерах
https://docs.ansible.com/ansible/latest/user_guide/playbooks_environment.html
Dmitry
$ export
Dmitry
declare -x http_proxy="http://10.49.12.212:3128/"
declare -x https_proxy="https://10.49.12.212:3128/"
Victor
declare -x http_proxy="http://10.49.12.212:3128/"
declare -x https_proxy="https://10.49.12.212:3128/"
добавь https_proxy в энвайронмент
Dmitry
Он уже там. см выше.
Dmitry
При попытке добавить https_proxy в плейбуке. Получаю "msg": "Unsupported proxy scheme: https. Currently ansible only supports HTTP proxies.",
"status": -1,
"url": "https://launchpad.net/api/1.0/~ondrej/+archive/php"
Dmitry
ansible 2.8.5
Victor
https://github.com/ansible/ansible/issues/10941
Dmitry
https://github.com/ansible/ansible/issues/10941
имеется в виду validate_certs: False ? Поставил - не работает.
Vito$
Добрый день
Vito$
 Vito$
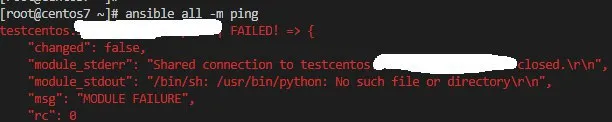
Как буд-то какого-то модуля не хватает...
Lamobot
Как буд-то какого-то модуля не хватает...
Питона не хватает на машине куда ping отправляется
Tadeusz
Vito$
На удаленной машине должен стоять python?
 Oleg
Lamobot
На удаленной машине должен стоять python?
Для большинства модулей - да. Можно использовать модуль raw для предустановки нужного
Oleg
Tadeusz
возможно будет достаточно определить для него отдельный ansible_python_interpreter
если это лень делать)
Vito$
Спасибо, действительно, без модуля Python не работет. На другой машине с python заработало.
Tadeusz
он бинарь не видит, а не модуль
Tadeusz
это одно и то же в данном случае
Alex
Сам недавно столкнулся на RHEL8. Там был установлен питон 3.6, но при этом не было симлинка /usr/bin/python
Tadeusz
где я написал про отсутствие питона?
Tadeusz
а ниже?
Ждун
а выше не считается? :D
dmitriy.kds
Добрый день. Небольшой вопрос. Есть два сервера, ans231 и ans232. По ним прогоняется одна таска main.yml. в таске есть замена файла, которую нужно применить только для ans231. Как кто сделать максимально просто?
 Ivan
Ruslan
Добрый день. Небольшой вопрос. Есть два сервера, ans231 и ans232. По ним прогоняется одна таска main.yml. в таске есть замена файла, которую нужно применить только для ans231. Как кто сделать максимально просто?
when: 'ans231' in "{{ ansible_facts.fqdn}}"
Sergey
Добрый день. Небольшой вопрос. Есть два сервера, ans231 и ans232. По ним прогоняется одна таска main.yml. в таске есть замена файла, которую нужно применить только для ans231. Как кто сделать максимально просто?
main.yml - это плейбук?
Тогда сделай отдельную группу, и назначь её конкретному плею, где нужны отдельные задачи. Не надо городить условия там, где они не нужны.
Tadeusz
это таска в роли ж
Alexey
доброй ночи, а ansible до сих пор не поддерживает passphrase для ssh-ключей? Кто как это решает? Понятно что ssh-agent и т.п, но может есть способы это дело как-то автоматизировать через vault?
 Константин
Ребята, кто нибудь может подсказать. Немогу найдти, как обратиться к приватному ключу во время выполнения job в awx. Нашел что он храниться в бд и перед использованием дешифруется и помещается в канал. Как из него сделать get.... Отвечая на вопрос "за какой надобностью". Хочу из одного плейбука вызвать другой, с другим inventory.
 Отделение Bereke Bank
#странное
inqfen
Господа
inqfen
В модуле synchronize локалхост называется именно локалхост? У меня особенность - на раннере только 3й питон, он же src
inqfen
на dest только второй, соответственно мне нужно для src выставить интерпретатор /usr/bin/python3
 John
Парни, а какое количество одновременных коннектов может создать ансибл?
inqfen
сколько в forks скажешь
John
пошел гуглить) Спасибо)
 ShadoWalkeR
А что - ансибл из коробки не умеет в sqlite и придется городить башсибл?
 manefesto
Привет
Спроси тут у хашикорповцев, не ответили
Меня интересует dynamic inventory, хочу брать список из consul, теперь вопрос, а группы есть в консуле ?
manefesto
А, понял кажется, тэги
 tutunak
А что - ансибл из коробки не умеет в sqlite и придется городить башсибл?
в оф модулях не вижу, зачем, модуль на питоне пишешь а затем в опенсорс, так и появится
 Timur
на dest только второй, соответственно мне нужно для src выставить интерпретатор /usr/bin/python3
При чем тут модуль synchronize?
inqfen
он использует локалхост для src и непонятно что он юзает в названии группы/хоста. Попробовал так
localhost:
hosts:
"localhost"
vars:
ansible_python_interpreter: "/usr/bin/python3"
не помогло
inqfen
Ну в общем есть контрол хост и таргет хост
inqfen
На контрол хосте 3 питон, на таргете 2
Timur
Кто использует локалхост? Для чего? И при чем тут интерпретатор питона?
inqfen
synhronize копирует файлы с контрол хоста на target. Но при попытке вызвать rsync на контролхосте он пытается это сделать через /usr/bin/python, которого там нет
Timur
inqfen
>
changed": false, "module_stderr": "/bin/sh: /usr/bin/python: not found\n", "module_stdout": "", "msg": "The module failed to execute correctly, you probably need to set the interpreter.\nSee stdout/stderr for the exact error", "rc": 127}
вот так
Timur
Код покажите