 Александр


добрый вечер! есть list содержащий что-то вроде:
- dir1
- dir2
- dir3
нужно во всём листе заменить на
- /dirs/dir1
- /dirs/dir2
- /dirs/dir3
как сдалать "малой кровью". jinja filter какой нибудь...
 Andor
хахаха
Andor
добро пожаловать в прекрасный мир regex_replace
 Victor
добрый вечер! есть list содержащий что-то вроде:
- dir1
- dir2
- dir3
нужно во всём листе заменить на
- /dirs/dir1
- /dirs/dir2
- /dirs/dir3
как сдалать "малой кровью". jinja filter какой нибудь...
может имеет смысл в месте где вставляется сделать /dirs/{{ item }}/
Александр
regex_replace может с листами как со строками работать?
Victor
map умеет
Александр
может имеет смысл в месте где вставляется сделать /dirs/{{ item }}/
это не цикл по листу, а просто лист
Andor
regex_replace может с листами как со строками работать?
https://docs.ansible.com/ansible/latest/user_guide/playbooks_filters.html#id34
Andor
GOOD: {{ hosts | map(‘regex_replace’, ‘^(.*)$’, ‘https://\1’) | list }}
вот это считается хорошим судя по документации
 Lamobot
добрый вечер! есть list содержащий что-то вроде:
- dir1
- dir2
- dir3
нужно во всём листе заменить на
- /dirs/dir1
- /dirs/dir2
- /dirs/dir3
как сдалать "малой кровью". jinja filter какой нибудь...
{{ [ "/dirs/" ]|product(dirs_list)|map("join", "")|list }}
Александр
спасибо
Andor
{{ [ "/dirs/" ]|product(dirs_list)|map("join", "")|list }}
а главное - лаконично
 Logan
выше говорили - нельзя программировать на ямле
Andor
нельзя потому что анонимус из интернета запретил
Александр
выше говорили - нельзя программировать на ямле
как раз таки по этому, я ищу оптимальное решение
Alex
подскажите, а можно запускать роль в зависимости от принадлежности хоста к группе? Например есть
- name: Configure DB
hosts: db_instance
roles:
- { role: common }
- { role: application/database }
- name: Configure Application
hosts: app_instance
roles:
- { role: common }
- { role: application/app }
как можно объединит эти два плея?
Александр
- hosts:
- db_instance
- app_instance
?
Александр
when: "'groupname' not in group_names"
Alex
хотелось бы в ||
 Maksim
Привет
Maksim
Как в ансибл сделать лимит по группе хостов ?
 Павел П.
--limit myhostgroup
Александр
и? Так обе роли применятся
и...
- role: application/app
when: "'groupname' in group_names"
Andor
Ну тогда да, костылями с groupname in group_names
Sebor▂▅▇█▓▒░
Столкнулся с точно такой же проблемой, но не могу найти решение
https://github.com/ansible/ansible/issues/56927
Может кто-нибудь поборол?
Павел П.
https://ansible-tips-and-tricks.readthedocs.io/en/latest/ansible/commands/#limiting-playbooktask-runs
JonnSmitt_\/Z
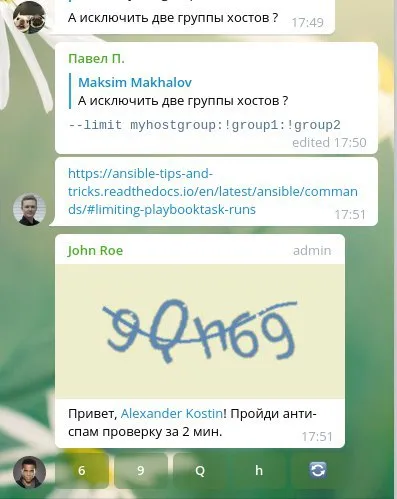
Вопрос: это я один ЭТО вижу? или у всех так?
JonnSmitt_\/Z
 Stanislav
Вопрос: это я один ЭТО вижу? или у всех так?
маленькие такие, да? Зелёные из экрана выпрыгивают и матерятся
Anonymous
коллеги полдскажите как внутри одной переменной использовать значение второй, что то типа такого не работает - name: debug play
debug: msg="{{ vault_dict_users_secret.[item] }}"
with_items:
- "{{vault.name}}"
 Sergey
Anonymous
я птомню что можно но как - найти уже не могу
Lamobot
JonnSmitt_\/Z
и что тебя смущает
я думал это мне нужно проходить капчу. То появится то исчезнет.... И по логике: не должно ли "это вот всё" прилетать "нью юзеру" приватно. а не в общий чат....
 Maxim
ого
Sergey
я думал это мне нужно проходить капчу. То появится то исчезнет.... И по логике: не должно ли "это вот всё" прилетать "нью юзеру" приватно. а не в общий чат....
там после привет показано к кому оброащается
JonnSmitt_\/Z
странно что я воббще это вижу.
JonnSmitt_\/Z
не логично. А ещё таймауты для сообщений... эх.
Sergey
можешь спросить подробности у @tnt4brain, а то это оофтоп
Victor
не плейбуки, а два плея в пределах одного плейбука
разбить плейбук на два, заимпортить в общий
Victor
ну либо поперчить тегами
Victor
Anonymous
да коллеги подсказали
Anonymous
спасибо огромное
 SM
Anonymous
А это нормально что капчу видят все участники?
Logan
да. чат не может создать сообщение, которые видит только тот, кому оно предназначено
Logan
а боты не имеют права писать человеку первыми
Logan
коллеги, напомните пожалуйста, ансибл позволяет указать несколько источников ролей?
Logan
скажем, я хочу иметь две папки с разными наборами
 inqfen
Да
inqfen
Через :, но подозреваю, что ты что-то не так делаешь
inqfen
В плане того, что зачем несколько путей
Anonymous
Всем добрый вечер, кто может помочь по таске
remote_user: root
tasks:
- name: setup iptables
command: iptables -t filter -N DOCKER
retries: 2
delay: 1
ignore_errors: yes
register: stderr
until: stderr.iptables == "Chain already exists."
не совсем еще разобрался с register, каким образом можно сделать, если прилетел ответ Chain already exists.
не считать это ошибкой
буду крайне признателен совету)
 Alexander
 Отделение Bereke Bank
А через модуль для iptables нельзя?
Anonymous
не нашел каким образом ему подать -N через модуль)
Отделение Bereke Bank
И вообще лезть в iptables докера плохая идея
Anonymous
- hosts: myhosts
remote_user: root
tasks:
- name: setup iptables
iptables:
table: filter
chain: DOCKER
retries: 1000
delay: 60
он подает таким образом -A
а каким образом подать -N не могу найти
 Гайрат
Яша
всем хай. нужна помощь. есть задача на виндовых машинах удалить всех локальных пользователей, за исключение известных.
Яша
with_item:
- name: user1
- name: user2
- name: user3
Яша
но что если я не знаю этих юзер1 и т.д. думал что есть какой-нибудь параметр типа * или 'all' а там исключение сделать, но не нашел
Яша
может быть кто-то сталкивался с этими?
 Radik
если офф модуль юзаешь, вроде не было исключения
Radik
там же в доке вообще все понятно написано
Яша
я с энсиблом впервые сталкиваюсь. поэтому еще не все изучил, кусками
Radik
я с энсиблом впервые сталкиваюсь. поэтому еще не все изучил, кусками
https://docs.ansible.com/ansible/latest/modules/win_user_module.html#win-user-module
Radik
этот модуль используешь?