size всегда возвращает 4096
логично, ибо это размер самой диры
 George


 Sergey
задача в проверки что при деинсталяции пакета он не удаляет данные приложения
Это же задача про верификацию пакета, не? Ну то есть делать её ансиблом можно, конечно, но.....
Sergey
(подпись к стикеру неудачная)
в общем, это мазохизм
Антон
задача в проверки что при деинсталяции пакета он не удаляет данные приложения
а почему бы их просто сначала не зааривировать, а потом не восстановить?
Alex
зачем?
Alex
я проверяю rpm/deb инсталяторы и надо убедиться, что они не удаляют того, что они не должны
George
задача в проверки что при деинсталяции пакета он не удаляет данные приложения
Ну, так сделай remove с purge
George
Там же есть опция у пакетного менеджера, чтобы файлы-сироты удалить, если они вообще описаны в пакете
George
Если не описаны в пакете, то это баг и нужно писать мейнтейнерам, чтобы они мыли руки после туалета и перед едой
Alex
то ли я не правильно объясняю, то ли лыжи не едут :)
George
Состояние "до", состояние "после"
George
Можно собрать на снапшотах фс
Alex
у нас ансибл тестируют инсталяторы приложения. Устанавливает их (rpm/deb) делает 100500 действий, а потом удаляет. Задача в том, что после удаления инсталяторы не должны удалять т.н. data dir самого приложения
George
у нас ансибл тестируют инсталяторы приложения. Устанавливает их (rpm/deb) делает 100500 действий, а потом удаляет. Задача в том, что после удаления инсталяторы не должны удалять т.н. data dir самого приложения
Окей, сделай find на каталоге с маской * и посчитай количество файлов
Sergey
Окей, сделай find на каталоге с маской * и посчитай количество файлов
Или chmod соответствующий с ACL
Alex
https://github.com/ansible/ansible/pull/32446/files
нашел такой реквест
Alex
но как я понял его еще не приняли
Oleg
ну, это не повод пытаться его не использовать
нашел решение с parted, он делает свое дело, но всегда падает на ошибку таска, но на виртуалке раздел создается)
Mik
Привет, как правильно складывать много ролей в одну приватную репу, и потом их импортить в свои плейбуки?
 Rishat
ps --no-headers -o "rss,cmd" -C php-fpm7.3 | awk '{ sum+=$1 } END { printf ("%d%s\n", sum/NR/1024,"") }' выдает определённый результат в output.
Я могу как-то в set_fact результат засунуть для дальнейшей работы с этим числом?
Или у ansible другая штука есть для подобных задач?
Суть таска: команда мне отдала число 13 и мне нужно разделить RAM на сервере на это число затем создать еще один факт для дальнейшей работы с этим результатом.
 Damir
ps --no-headers -o "rss,cmd" -C php-fpm7.3 | awk '{ sum+=$1 } END { printf ("%d%s\n", sum/NR/1024,"") }' выдает определённый результат в output.
Я могу как-то в set_fact результат засунуть для дальнейшей работы с этим числом?
Или у ansible другая штука есть для подобных задач?
Суть таска: команда мне отдала число 13 и мне нужно разделить RAM на сервере на это число затем создать еще один факт для дальнейшей работы с этим результатом.
Отфармотируйте текст, читаю с телефона, ничего не понятно (
Alex
ps --no-headers -o "rss,cmd" -C php-fpm7.3 | awk '{ sum+=$1 } END { printf ("%d%s\n", sum/NR/1024,"") }' выдает определённый результат в output.
Я могу как-то в set_fact результат засунуть для дальнейшей работы с этим числом?
Или у ansible другая штука есть для подобных задач?
Суть таска: команда мне отдала число 13 и мне нужно разделить RAM на сервере на это число затем создать еще один факт для дальнейшей работы с этим результатом.
а в чем проблема зарегать выхлоп через register и потом сохранить его в переменной через set_fact
Rishat
а в чем проблема зарегать выхлоп через register и потом сохранить его в переменной через set_fact
Вот это скорее всего мне и нужно. Попробую. Спасибо!
Anonymous
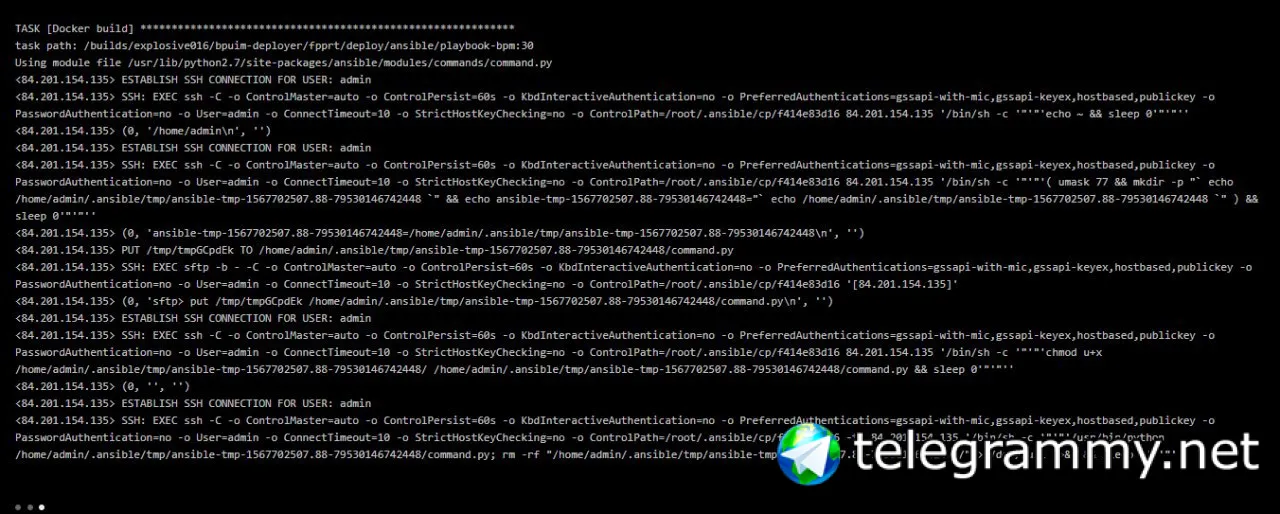
Никто не сталкивался с тем, что Docker Build застряет и пайплайн дальше не идет?
Anonymous
 Anonymous
Уже пробовал и через модуль docker и через shell, и как его не крутил только
Anonymous
на самой машине всё ок делается
 inqfen
А в логах на самом раннере что?
Anonymous
Подскажите пожалуйста. Есть у меня в jinja темплейте такая строчка:
token = "{{ vault_agent_token.json.ID | default(consul_nomad_node_token, true) }}'
Что я хочу получить: если vault.agent_token определен - то подставить значение из него
если нет - взять значение из consul_nomad_node_token
Но template ругается, что AnsibleUndefinedVariable: ''vault_agent_token'' is undefined'
И он действительно undefined, я ожидаю что будет использоваться consul_node_node_token
Я возможно неверно понимаю логику оператора default?
Anonymous
Как мне достичь желаемого результата?
CHIP
На сколько я помню
George
Никто не сталкивался с тем, что Docker Build застряет и пайплайн дальше не идет?
Я не понимаю, что там. Можешь своими словами объяснить ?
Rishat
А как заескейпить правильно такую строку для shell ps --no-headers -o "rss,cmd" -C php-fpm7.3 | awk '{ sum+=$1 } END { printf ("%d%s\n", sum/NR/1024,"") сейчас пытаюсь так, но таск отваливается - name: Facts about hardware for php-fpm configuration
shell: "ps --no-headers -o \"rss,cmd\" -C php-fpm7.3 | awk '{ sum+=$1 } END { printf (\"%d%s\\n\", sum\/NR\/1024,\"\")"
tags: php-fpm
register: php_fpm_process_memory
Anonymous
Я не понимаю, что там. Можешь своими словами объяснить ?
Да ничего особо, Просто пишет, что подсоединился по ssh и ушел в sleep 0
Anonymous
Щас вроде починил
Anonymous
Но это не точно
George
$1 -> \$1
George
Это в авке
George
А вообще попробуй вне ансибла. Сначала саму команду. Потом обрамить ее в sh -c "ololo"
George
Потом наращивать количество аргументов и добавить пайп
Anonymous
Как мне достичь желаемого результата?
Ввернул это все в переменную без всяких фильтров, и тогда заработало
До шаблонизации сделал вот так:
- name: set fact
set_fact:
vault_agent_token: '{{ (json_responce.content | from_json)["ID"] }}'
А в шаблоне поменял vault_agent_token.json.ID на vault_agent_token
 Vladislav 👻
GithubReleases
ansible/ansible tagged: v2.9.0b1
Link: https://github.com/ansible/ansible/releases/tag/v2.9.0b1
Release notes:
New release v2.9.0b1
 Artem
всем привет! модуль gitlab_deploy_key при добавлении ключа выдает ошибку. причем ключ добавляется
The full traceback is:
WARNING: The below traceback may *not* be related to the actual failure.
File "/tmp/ansible_gitlab_deploy_key_payload_FZZjdb/__main__.py", line 175, in createOrUpdateDeployKey
deployKey.save()
File "/usr/lib/python2.7/site-packages/gitlab/base.py", line 607, in __getattr__
raise AttributeError(name)
[DEPRECATION WARNING]: Aliases 'private_token', 'access_token' are deprecated. This feature will be removed in version 2.10. Deprecation warnings can be disabled by setting
deprecation_warnings=False in ansible.cfg.
fatal: [fe1]: FAILED! => {
"changed": false,
"invocation": {
"module_args": {
"api_password": null,
"api_token": "VALUE_SPECIFIED_IN_NO_LOG_PARAMETER",
"api_url": "example.com",
"api_username": null,
"can_push": false,
"key": "ssh-rsa AAAAB3N...",
"project": "project",
"state": "present",
"title": "nginx@project",
"validate_certs": true
}
},
"msg": "Failed to update deploy key: save "
Artem
депрекейшн вообще непонятно откуда, потому что у меня так
api_token: "{{ git_token }}"
 Gleb
можно посмотреть чего в коде модуля, но я пока с мобилки. сходи в issue на гитхабе поищи может известная проблема
 Отделение Bereke Bank
Подскажите, после таски обязательно делать setenforce 0, если ребута после не предвидится?
selinux:
state: disabled
Damir
Подскажите, после таски обязательно делать setenforce 0, если ребута после не предвидится?
selinux:
state: disabled
Можете вопрос переформулировать? Чет не понятно что вы хотите сделать...
Отделение Bereke Bank
создается сервак с вкл selinux-ом - как выключить его перманентно после ребута понятно (таска выше)
но после этой таски есть другие - которым нужен уже отключенный или permissive selinux
То есть нужно сделать setenforce 0
Вопрос: эта таска делает setenforce 0 или только правит /etc/sysconfig/selinux ?
George
создается сервак с вкл selinux-ом - как выключить его перманентно после ребута понятно (таска выше)
но после этой таски есть другие - которым нужен уже отключенный или permissive selinux
То есть нужно сделать setenforce 0
Вопрос: эта таска делает setenforce 0 или только правит /etc/sysconfig/selinux ?
простой ответ - посмотри в исходном коде или проверь на вагрант-машине. Сложный ответ - я не знаю точно, боюсь соврать.
Damir
создается сервак с вкл selinux-ом - как выключить его перманентно после ребута понятно (таска выше)
но после этой таски есть другие - которым нужен уже отключенный или permissive selinux
То есть нужно сделать setenforce 0
Вопрос: эта таска делает setenforce 0 или только правит /etc/sysconfig/selinux ?
А что мешает сразу добавить reboot_required для этой вм?
George
А что мешает сразу добавить reboot_required для этой вм?
зачем ребутать, если можно не ребутать? чай не вендовс
Damir
А когда у тебя одна из ВМ ребутнентся и перманентный selinux включится, бегай потом траблшутить почему сервис не работает
Gleb
в чем проблема кроме неосиляторства использовать силинукс? зачем вообще брать нормальный дистрибутив и использовать его потом как дебиан какой-нибудь?
 Timur
создается сервак с вкл selinux-ом - как выключить его перманентно после ребута понятно (таска выше)
но после этой таски есть другие - которым нужен уже отключенный или permissive selinux
То есть нужно сделать setenforce 0
Вопрос: эта таска делает setenforce 0 или только правит /etc/sysconfig/selinux ?
Этот модуль правит конфиг. Чтобы применилось - нужен ребут в большинстве случаев
Отделение Bereke Bank
Stanislav
Здравствуйте, господа! Есть вопрос: можно ли использовать jinja при определении переменных?
К примеру, в defaults ролей?
Timur
Stanislav
Хочу получать учетные данные из переменных окружения
Stanislav
secret_id: "{{ lookup('env','VAULT_SECRET_ID') }}"
Timur
secret_id: "{{ lookup('env','VAULT_SECRET_ID') }}"
Ну, а при чем тут jinja?
Stanislav
Ну, а при чем тут jinja?
Ок, тогда переформулирую )
Есть vault secret id и role id. Надо авторизоваться в hashicorp vault. Проблема в том, что хранить учетные данные для доступа в vault в роли не хорошо, надо их откуда то получать. Как лучше это сделать?
Stanislav
У меня 2 варианта: переменные окружения и передача параметром командной строки
Stanislav
Попробовал пихнуть в defaults роли через lookup. Так вообще можно сделать?
Timur
Еще есть вариант ansible-vault
Sergey
Попробовал пихнуть в defaults роли через lookup. Так вообще можно сделать?
Можно, но подумай сам: роль, по идее, должна обладать самодостаточными defaults'ами.
Sergey
А вот плейбук уже может их перекрывать тем ,чем сочтёт нужным.
Stanislav
Еще есть вариант ansible-vault
Не совсем устраивает. Есть уже vault и храним секреты там )
Sergey
Вот, кстати, у меня вопрос по ансибловому волту. Кто-нибудь писал свой код с использованием этих ансибловых объектов?