 Nikita


Когда заказчик государство что-то объяснить себе дороже
 George
Когда заказчик государство что-то объяснить себе дороже
Гос-во и не на астралинукс? Не порядок❗️❗️❗️❗️
 Sergey
Nikita
Пока ещё не требуют но ходят слухи что грядёт. Думаю у меня ещё пара лет есть в запасе чтобы успеть свалить пока не началось
George
Пока ещё не требуют но ходят слухи что грядёт. Думаю у меня ещё пара лет есть в запасе чтобы успеть свалить пока не началось
Если за ансибл с астрой платили отдельные деньги...
George
Я б им православный форк запилил: руссибл
 Root
Чем вам убунта на проде не нравится?
 Sergey
Я б им православный форк запилил: руссибл
ну неет. у нас должен называться «assible», т.к. всё или почти всё....
George
Руки только помою и продолжим
 inqfen
В убунте копался?
 Ivan
 Ivan
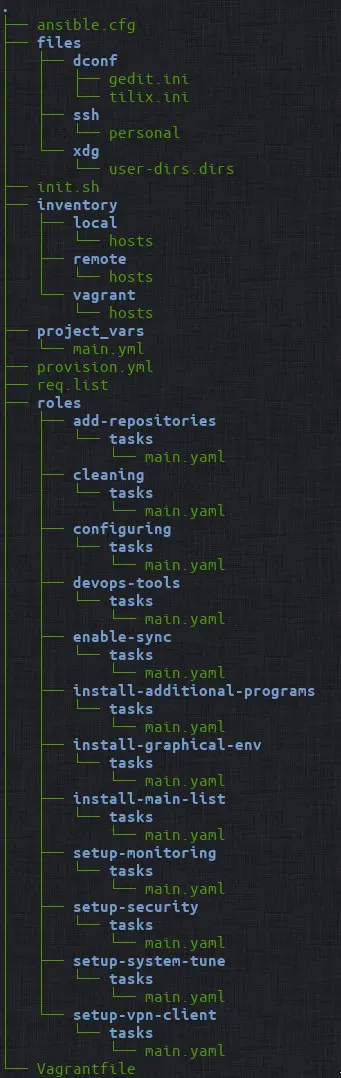
Не стоило бы все файлы с джобами положить в одну директорию роли, рядом с основным main.yml а остальное заинклудить в него?
inqfen
И вообще, является ли это ролью?
inqfen
А не тасками плейбука?
 Ivan
А не тасками плейбука?
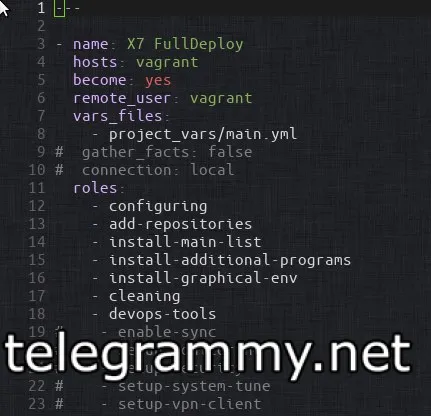
Если я правильно понимаю то у меня скорей тасками роли
По таске на каждую роль. И вопрос верен ли такой подход? я не хочу городить себе проблемы на будущее
inqfen
А это точно должно быть отдельными ролями?
inqfen
И вообще роль должна быть реюзаемой
inqfen
Ну то есть это же ты должен с успехом и в другом плейбуке применить
Ivan
А это точно должно быть отдельными ролями?
не думаю, когда я это начинал, я только бегло прошелся по бест практикам но знаю что я не всё понял как делать правильно, по этому и решил обратиться к комьюнити
inqfen
Так6в best practice Все написано и то, что у тебя не особо совпадает
Ivan
Так6в best practice Все написано и то, что у тебя не особо совпадает
это так) но я хочу исправиться.
Бестпрактис имеете ввиду эти ?
Ivan
Ну то есть это же ты должен с успехом и в другом плейбуке применить
я читал их бестпрактис, но пока что не понял принцип или хороший пример на тему: как это, применить роль и в другом плейбуке?
конечно использую теги, но думаю что не правильно, а именно только для запуска конкретных тасок, где имя тега не совпадает с именем таски
Ivan
Вот например мне не понятно для чего может быть нужно в одной репе писать несколько плейбуков.
Если например я могу провижнить сервер одними тегами, а проводить чистку от старых пользователей - другими.
Хоть на практике вышло удобнее создать второй плейбук где описал только чистку серверов, и не запоминать теги для атомарного вызова отдельных тасок.
inqfen
Вот например мне не понятно для чего может быть нужно в одной репе писать несколько плейбуков.
Если например я могу провижнить сервер одними тегами, а проводить чистку от старых пользователей - другими.
Хоть на практике вышло удобнее создать второй плейбук где описал только чистку серверов, и не запоминать теги для атомарного вызова отдельных тасок.
У них может быть разное предназначение в частности, но общее логическое и такое разделение удобнее
inqfen
А, если у тебя будет 10 плейбуков и в каждом по 3 тэга, то утонешь в них
inqfen
я читал их бестпрактис, но пока что не понял принцип или хороший пример на тему: как это, применить роль и в другом плейбуке?
конечно использую теги, но думаю что не правильно, а именно только для запуска конкретных тасок, где имя тега не совпадает с именем таски
Роль может лежать в отдельном репозитории и через ansible galaxy как зависимость тянуться
Ivan
А, если у тебя будет 10 плейбуков и в каждом по 3 тэга, то утонешь в них
Похоже для моего случая, где просто провижнится личная машина для подготовки рабочего места, мне нет смысла иметь 10 ролей, достаточно одной, а внутри распихать разными файлами тасок, которые заинклужу в мейн.
inqfen
Если тебе нужно в 10 проектах написать роль настройки сервера, то не надо одно и то же 10 раз копипастить
inqfen
Похоже для моего случая, где просто провижнится личная машина для подготовки рабочего места, мне нет смысла иметь 10 ролей, достаточно одной, а внутри распихать разными файлами тасок, которые заинклужу в мейн.
Да тебе и роль не нужна, просто все в tasks отправить
inqfen
То, что ты таски в каталог роли засунул, ролью их не делает)
Ivan
То, что ты таски в каталог роли засунул, ролью их не делает)
оо а вот это очень дельная заметка, я понимаю что я не понимаю на самом деле что такое роль в ансибле пока что))
inqfen
Почему, в каталог tasks
inqfen
А примеры ролей посмотри в ansible galaxy
inqfen
Рекомендую geerlingguy например, у него их хватает
 Gleb
Говно проблемное
ну тут есть нюанс, кто же юзает дебиан, а вот он вообще комьюнити дистрибутив без поддержки и толком не тестируется, а космонавт постоянно бабло заносит всем что бы проверяли как убунта работает с гипервизорами разными и етц
Gleb
убунта реально сертифицирована под кучу всякого комерческого по, а это гарантия и поддержка
 Andrey
хочется встать и сказать. но я пожалуй не буду.
Andrey
 Alexander
А где описаны правила именования vault-файлов?
Alexander
Пробую расширение добавлять vault-файлу - секреты из него не читаются (если в group_vars лежит, если явно грузить - читается)
Nick
Привет! Ребята, подскажите. Плейбук запускает контейнер с приложением. Приложению, в контейнере нужен конфиг. Сейчас, это выглядит так: конфиг копируется на хост > после через модуль shell копируется в контейнер (docker cp). Есть ли возможность в ansible копировать конфиг непосредственно сразу, в контейнер (например в терраформ это делается через provider docker/upload)?
 Grisha
Что вы пытаетесь сделать?
сори за долгий ответ, ничего страшного сделать не пытаюсь.
Я создаю тераформом 3 ноды для elasticsearch и хочу чтобы эластик сразу собирался в кластер, мне нужно из динамического инвентори забрать список хостов в группе для этого кластера.
есть кейсы как это можно сделать иначе?
 Timur
сори за долгий ответ, ничего страшного сделать не пытаюсь.
Я создаю тераформом 3 ноды для elasticsearch и хочу чтобы эластик сразу собирался в кластер, мне нужно из динамического инвентори забрать список хостов в группе для этого кластера.
есть кейсы как это можно сделать иначе?
Можете в примере нашей роли эластика глянуть
Timur
- name: Install elasticsearch and configure cluster
hosts: all
vars:
cluster_list: "{{ groups['cluster'] | map ('extract', hostvars, ['ansible_hostname']) | join (',') }}"
roles:
- role: lean_delivery.java
- role: lean_delivery.elasticsearch
Timur
https://github.com/lean-delivery/ansible-role-elasticsearch
Grisha
спасибо
 Vadim
а подскажите плиз как можно вот такое сделать?
with_items: "{{ ssl_certificates.inventory_hostname }}"
чтобы вместо inventory_hostname подставилось значение
Lamobot
а подскажите плиз как можно вот такое сделать?
with_items: "{{ ssl_certificates.inventory_hostname }}"
чтобы вместо inventory_hostname подставилось значение
{{ ssl_certificates[inventory_hostname] }}
Anonymous
Привет, коллеги. Какие best practies используются, в отношении учетки под которой выполняются плейбуки и как лучше всего распространить её паблик ключ на множество хостов? Заранее спасибо. Из всех туториалов я негде не встречал раскрытие этого вопроса.
Sergey
George
Спасибо, не знаю что это
это типа бутстрапа, утилита для первоначальной настройки ВМ (юзеры, сеть и прочая)
 Игорь
 Anonymous
 Отделение Bereke Bank
Привет, коллеги. Какие best practies используются, в отношении учетки под которой выполняются плейбуки и как лучше всего распространить её паблик ключ на множество хостов? Заранее спасибо. Из всех туториалов я негде не встречал раскрытие этого вопроса.
не знаю как ты создаешь хосты - у меня в DO создаются виртуалки с заранее загруженным ключом. Потом на них выполняется роль, создающая ansible-юзера с ключом
 Damir
Игорь
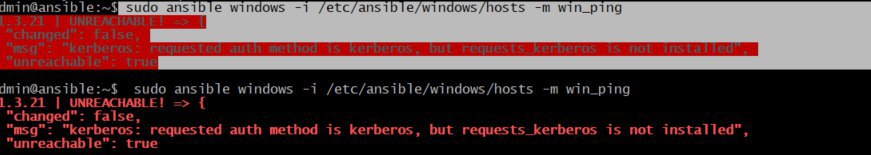
Inventory файл по канону настроен?
https://docs.ansible.com/ansible/latest/user_guide/windows_winrm.html#non-administrator-accounts
https://www.ekzorchik.ru/2019/05/we-manage-through-ansible-domain-windows-systems/ вот по этому гайду настраивал
Игорь
Inventory файл по канону настроен?
https://docs.ansible.com/ansible/latest/user_guide/windows_winrm.html#non-administrator-accounts
проверю на сколько правильно поставлен спс
 Stefan
господа, а вы для динамического inventory для aws нод используете питоновский скрипт ec2.py? а то я нашел в datadog мануалах такой вариант, но не нахожу пока в доке ансибла подобную реализацию, в инете всё выбивает по этой теме только с реализациями на ec2.py
plugin: aws_ec2
regions:
- YOUR_REGION
- YOUR_REGION
keyed_groups:
# add hosts to tag_Name_<VALUE> groups for each aws_ec2 host's tags.Name variable
- key: tags.Name
prefix: tag_Name_
separator: ""
aws_access_key_id: YOUR_ACCESS_KEY
aws_secret_access_key: YOUR_SECRET_KEY
Anonymous
Rad
Здравствуйте, подскажите пожалуйста как лучше решить задачу объединения нескольких текстовых файлов в один, на ум приходит только command и через сat , пробовал через blockinfile , но появляются пробелы и слишком массивно выходит
Nikita
Rad
да
Nikita
assemble ?
Rad
как я понял он объединяет все файлы в определенной директории , хочется указать определенные файлы
Nikita
Assemble files only if regex matches the filename.
Nikita
задай маску