 Sergey


Поэтому пишется юнит systemd 😉
Alex
а на rhel6 ?
Sergey
Скрипт для upstart.
 Roman
upstart - то убунту, не? rhel6 это sysV
Sergey
upstart - то убунту, не? rhel6 это sysV
Ты ошибаешься.
https://access.redhat.com/documentation/en-us/red_hat_enterprise_linux/6/html/migration_planning_guide/sect-networking-upstart
Roman
точно, был неправ
 George
я тоже был в полной уверенности, что апстарт - это убунтовская поделка
Sergey
я тоже был в полной уверенности, что апстарт - это убунтовская поделка
Поделка - да, но RedHat внезапно завезла её в 6й релиз. И главная проблема этой системы - слишком офигенная совместимость с SysV init.
Sergey
но оффтопим, коллеги 😉
 Vladislav 👻
Никто не сталкивался, если симлинк существует под одним пользователем, то ansible не меняет пользователя, если конечный путь тот же?
Sergey
Vladislav 👻
да
Sergey
Если ты явно не указал - не будет изменяться.
Sergey
Если указал - изменится.
Vladislav 👻
явно указал
Sergey
явно указал
ну тогда классика:
1. какую задачу решаешь
2. как попробовал решить
3. полученный результат
4. ожидаемый результат
5. результаты гугления на предмет issues
Vladislav 👻
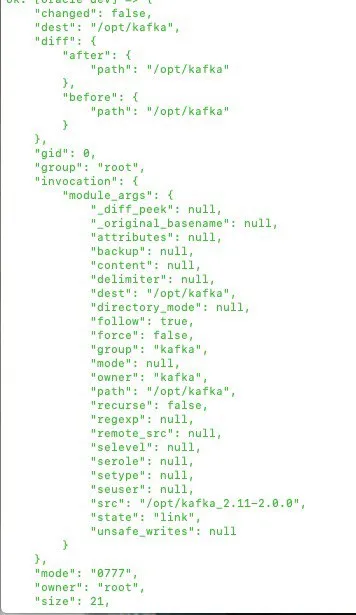 Vladislav 👻
вот, прям видно, симлинк под рутом, а делаю тотже симлинк но под кафкой
Sergey
Он всегда под рутом, не думай об этом.
Vladislav 👻
точно нет, если симлинка нет, то создает под кафкой
Vladislav 👻
хотя я кажется понял, у симлинк на папку нет смысла в овнере, типа 777 и редирект с нужными правами
Alex
а запустить интерактивную сессию в ансибле как то можно? Пробовал примеры с SO аля
- name: Run task
shell: bash -lc "/path/to/script.sh"
но не пашет, получаю ttyname failed: Inappropriate ioctl for device
Alex
https://github.com/ansible/ansible/issues/4854
 Aleksandr
Привет. Посоветуйте пожалуйста, есть ли какой-то более быстрый способ получать динамический инвентарь ансиблом с вмваре, чем тот который предлагают на оффсайте? или есть какие-то нюансы? казалось бы - всего пара сотен виртуалок, а инвентарь получается 19к строк и получается он порядка 5 минут
Sergey
Привет. Посоветуйте пожалуйста, есть ли какой-то более быстрый способ получать динамический инвентарь ансиблом с вмваре, чем тот который предлагают на оффсайте? или есть какие-то нюансы? казалось бы - всего пара сотен виртуалок, а инвентарь получается 19к строк и получается он порядка 5 минут
Написать свой dynamic inventory-плагин.
George
У меня вопрос - никто с этим не сталкивался ? Я просто тоже думал инвентори с вари тянуть.
George
Явно же энтерпрайзненько и задача должна быть решена уже
Aleksandr
Ну решена то она решена. Я бы не спорил что способ не рабочий. Но очень медленный
Aleksandr
Мне вот кроме тегов вообще получать ничего не нужно. А оно строит инвентарь со всеми характеристиками виртуалок - камни, память итп
Aleksandr
Причём судя по tcpdump оно насилует апишку все 5 минут
Sergey
Мне вот кроме тегов вообще получать ничего не нужно. А оно строит инвентарь со всеми характеристиками виртуалок - камни, память итп
Это у тебя gather_facts работает.
Aleksandr
о, а это интересная мысль
Sergey
а это тут при чем? факты из инвентаря разве тянутся?
Не должны, Но, возможно, эта дрянь так делает, чтобы два раза не вставать.
Aleksandr
Возможно в ямлике есть другие параметры которые в доке не написаны
Alex
все оказалось банальнее
shell: /usr/bin/nohup app/bin/jfmc.sh start > /tmp/jfmc.log 2>&1 &
 citius
У меня вопрос - никто с этим не сталкивался ? Я просто тоже думал инвентори с вари тянуть.
терраформ и инвентарь из его стейта.
tf с варью работает нормально.
Aleksandr
да, но это неудобно
Aleksandr
я тоже делаю тераформ и из него стартую ансиблю
citius
я тоже делаю тераформ и из него стартую ансиблю
из него необязательно, у меня тераформ стейт хранит в консуле, и написан инвентори плагин для ансибля, который из консула дергает стейт и генерит инвентарь.
попытки работать напрямую с вмварью оказались все "ну такое".
виртуалок под тыщу. несколько датацентров.
George
а, понял, спасибо
Aleksandr
из него необязательно, у меня тераформ стейт хранит в консуле, и написан инвентори плагин для ансибля, который из консула дергает стейт и генерит инвентарь.
попытки работать напрямую с вмварью оказались все "ну такое".
виртуалок под тыщу. несколько датацентров.
ключевое слово "ну такое себе". Понял, значит тоже придется писать что-то самому. Ибо ну на 100 виртуалок это очень долго, а с тысячей это будет на пол дня
 Ilya
подскажите плз, как передать словарик при вызове роли - { role: common/role, dictionary.new_key: "INFO" } - вот так не работает
 Timur
Timur
И что конкретно не работает?
Ilya
передать отельное знгачение словаря в роль
Timur
передать отельное знгачение словаря в роль
Что значит "отдельное значение словаря"? И что именно не работает?
Ilya
- { role: common/role, dictionary: {new_key: "INFO”} } - вот так заработало
 Ilya
условно говоря есть словарик в дефолтах, одно его значение передается при вызове роли, а внутри просто дебаг этого значения делается, и как оказалось, если через точку передавать - не работает
Ilya
вот баг это или фича я хз
Timur
условно говоря есть словарик в дефолтах, одно его значение передается при вызове роли, а внутри просто дебаг этого значения делается, и как оказалось, если через точку передавать - не работает
Что такое "одно из значений"? Вы пытаетесь поменять один из ключей словаря, не трогая другие?
Ilya
да, с ansible.cfg стоит merge
Ilya
вот так тоже заработало: - role: "common/role"
vars:
dictionary:
new_key: "INFO”
 Alexey
некоторые получив клиента думают как от него уйти бывает
Ilya
ну то есть я пытаюсь добавить еще один ключ к уже существующему словарю
Anonymous
чтобы интересней было...
другим людям, который по несчастному случаю начнут использовать твои наработки
Timur
 Timur
Особенно если кто-то решит запустить код с другой машины с неизвращенным конфигом
Timur
А потом начинается
Timur
 Ilya
в наших реалиях ansible.cfg с hash_behaviour = merge - это умолчания
Anonymous
в наших реалиях ansible.cfg с hash_behaviour = merge - это умолчания
само собой. никто не спорит
Ilya
подскажите плз, как передать словарик при вызове роли - { role: common/role, dictionary.new_key: "INFO" } - вот так не работает
дело в том, что указание через точку не работает)
Alex
а сталкивался кто с разым поведением get_url. Скачиваю файлы с серверов А и B. Статус у тасков все время changed=false. Только в одном случае он отдает msg: file already exists, а в другом status_code: 200. А у меня стоит проверка по статус коду, и соответственно один из проверочных тасков фейлится
 Anonymous
дело в том, что указание через точку не работает)
если тебе прям принципиально сделать именно так, то хоть посмотри в сторону mazer
Anonymous
https://galaxy.ansible.com/docs/mazer/index.html?extIdCarryOver=true&sc_cid=701f2000001OH6uAAG
Alex
в общем то банально
- name: Download file1
become: yes
get_url:
url: "{{ url1 }}"
dest: "/tmp/file1.tgz"
url_username: "{{ serverA_username }}"
url_password: "{{ serverA_password }}"
mode: 0755
register: download_file1_result
until: download_file1_result
retries: 5
delay: 5
Anonymous
слава богу добавлена поддержка коллекций - https://galaxy.ansible.com/docs/mazer/examples.html#installing-collections
Ilya
Anonymous
угу
Anonymous
с ansible version 2.8
 Отделение Bereke Bank
подскажите кто делал. не могу допереть. Нужно в subject_alt_name модуля openssl_csr засунуть все ansible_nodename и ip-адреса определенной группы. как сделать такую переменную?