inqfen@inqfenwork:~$ echo "" > hosts
inqfen@inqfenwork:~$ echo "- hosts: localhost" > services.yml
inqfen@inqfenwork:~$ ansible-playbook -i hosts -b -K services.yml
BECOME password:
[WARNING]: provided hosts list is empty, only localhost is available. Note that the implicit localhost does not match 'all'
у меня become password не отсвечивал, значит ключ не срабатывал
 Игорь


 inqfen
Введи еще раз, что я могу сказать
inqfen
Я ввел что ты написал, и у меня как видишь работает
Игорь
на sudo su , тачка сдохла неожиданно
Игорь
xD , пойду включать
Игорь
кароч, переписал руками, бекам пассворд не запросило, но с ключом -b поперло выполняться. плсмотрим, что выйдет. спасибо за помощь!
Игорь
все взлетело. ошибка была в некорректной обработке дефиса/тире.
Anonymous
@loki_vk будет жить. Поприветствуем!
Anonymous
@xamza1412 будет жить. Поприветствуем!
Хамза
Коллеги, добрый день
Хамза
Подскажите пожалуйста
Хамза
Почему при указании connection равным или local или network_cli и запуске ansible-playbook команда выполняется на самом сервере
Хамза
При запуске просто через ansible отрабатывает корректно
Хамза
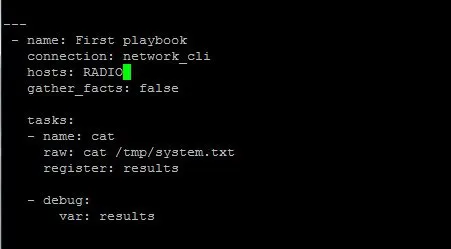 Хамза
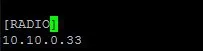 Хамза
вот hosts
Хамза
выше playbook
Хамза
почему команда выполняется не на узле RADIO
Хамза
а выполняется на localhost
Хамза
указываю local
Хамза
тоже самое
 Roman
всем привет
быстрый тупой вопрос: хочу, чтобы docker_container создал мне контейнеры по списку из двух параметров (имя:порт - типа dictionary/hash)
он мне говорит: Unsupported parameters for (docker_container) module: loop
есть ощущение, что что-то делаю не так
кто-нибудь сталкивался?
Sergey
Почему при указании connection равным или local или network_cli и запуске ansible-playbook команда выполняется на самом сервере
Ну вот как раз потому ,что эти плагины предназначены: 1-й - для локального исполнения, 2-й - для локального исполнения (точнее, удалённого доступа к тачкам, где питона нет и быть не может).
Артём
всем привет
быстрый тупой вопрос: хочу, чтобы docker_container создал мне контейнеры по списку из двух параметров (имя:порт - типа dictionary/hash)
он мне говорит: Unsupported parameters for (docker_container) module: loop
есть ощущение, что что-то делаю не так
кто-нибудь сталкивался?
loop на уровне индентации внутри docker_container, надо сдвинуть на пару пробелов левее.
Хамза
Ну вот как раз потому ,что эти плагины предназначены: 1-й - для локального исполнения, 2-й - для локального исполнения (точнее, удалённого доступа к тачкам, где питона нет и быть не может).
так почему команда на локальнм сервере выполняется
Хамза
в playbook указано открыть system.txt
Sergey
так почему команда на локальнм сервере выполняется
потому что место выполнения команды определяется плагином
Хамза
в playbook указано открыть system.txt
который лежит на Control Node на Managed Node этого файла нет
Хамза
и после выполнения команды вот что пишет консоль:
Хамза
ansible-playbook playbooks/first.yml -u admin -e 'ansible_ssh_pass=sdsdsdd' --limit 10.10.0.33
PLAY [First playbook] **********************************************************
TASK [cat] *********************************************************************
changed: [10.10.0.33]
TASK [debug] *******************************************************************
ok: [10.10.0.33] => {
"results": {
"changed": true,
"failed": false,
"rc": 0,
"stderr": "",
"stderr_lines": [],
"stdout": "1234\n",
"stdout_lines": [
"1234"
]
}
}
PLAY RECAP *********************************************************************
10,10,0,33 : ok=2 changed=1 unreachable=0 failed=0 skipped=0 rescued=0 ignored=0
Хамза
он открыл фалй на сервере , айпи которого 10.10.0.252
Хамза
если запустить то же самое через ansible (не ansible-playbook), то отрабатывает корректно
Roman
loop на уровне индентации внутри docker_container, надо сдвинуть на пару пробелов левее.
логично, спасибо
однако все равно не работает
- name: Create container
docker_container:
name: "{{ container_name }}"
ports:
- "{{ container_port }}:80"
loop:
- { container_name: 'redis1', container_port: '11111' }
- { container_name: 'redis2', container_port: '22222' }
выдает
The error was: 'container_name' is undefined
вроде все как в документации...
Sergey
если запустить то же самое через ansible (не ansible-playbook), то отрабатывает корректно
Ничего не понял. Ну в смысле - а чего хочешь получить-то в итоге? Если нужно просто выполнить плейбук с классическим ssh - вообще не нужно connection указывать.
Хамза
у меня есть узел на котором нет питона, ubiquiti airos в данном случае, как мне на нем выполнить команду ?
 Старый
шелл модуль вроде для этого
Sergey
у меня есть узел на котором нет питона, ubiquiti airos в данном случае, как мне на нем выполнить команду ?
https://docs.ansible.com/ansible/latest/modules/list_of_network_modules.html
Вот список поддерживаемых семейств железок.
В твоём случае, скорее всего, подойдёт только модуль raw.
Sergey
Если железка умеет в ssh, конечно.
Sergey
тогда предположительно raw
Хамза
так я же пишу клманду в raw
Sergey
не работает
Никаких идей. Железками такими не пользуюсь. Знакомый сетевик крутил NAPALM вроде, и у него точно не Ubiquity. Это, наверное, всё, что могу по теме сказать.
Хамза
nsa@v-tl-ansbl01:/etc/ansible$ ansible-playbook playbooks/first.yml -u admin -e 'ansible_ssh_pass=Z4DrFuyLUL' --limit 10.10.0.33
PLAY [First playbook] **********************************************************
TASK [cat] *********************************************************************
fatal: [10.10.0.33]: FAILED! => {"changed": true, "msg": "non-zero return code", "rc": 1, "stderr": "Shared connection to 10.10.0.33 closed.\r\n", "stderr_lines": ["Shared connection to 10.10.0.33 closed."], "stdout": "cat: can't open '/tmp/system.txt': No such file or directory\r\n", "stdout_lines": ["cat: can't open '/tmp/system.txt': No such file or directory"]}
PLAY RECAP *********************************************************************
10.10.0.33 : ok=0 changed=0 unreachable=0 failed=1 skipped=0 rescued=0 ignored=0
Хамза
вот что пишет когда connection не local
Артём
логично, спасибо
однако все равно не работает
- name: Create container
docker_container:
name: "{{ container_name }}"
ports:
- "{{ container_port }}:80"
loop:
- { container_name: 'redis1', container_port: '11111' }
- { container_name: 'redis2', container_port: '22222' }
выдает
The error was: 'container_name' is undefined
вроде все как в документации...
Тут не подскажу, не умею в loop.
Но. Я могу посоветовать переделать на
- name: Create container
docker_container:
name: "{{ item.name }}"
ports:
- "{{ item.port }}:80"
with_items: containers
vars:
containers:
- name: redis1
port: port1
- name: redis2
port: port2
На with_items сагрятся более опытные участники чата и накидают правильных вариантов.
Хамза
Никаких идей. Железками такими не пользуюсь. Знакомый сетевик крутил NAPALM вроде, и у него точно не Ubiquity. Это, наверное, всё, что могу по теме сказать.
так вопрос даже не в железке, вопрос в том почему команда на самом Control Node запускается
Anonymous
так вопрос даже не в железке, вопрос в том почему команда на самом Control Node запускается
не совсем понимаю, где inventory в строке запуска ansible-playbook?
Хамза
инвентори в ansible.cfg указан
Anonymous
можно тело inventory
 Vladislav 👻
А, я не туда влез 🙈
Vladislav 👻
Молчу
Anonymous
что то мне подсказывает, что если привести в порядок inventory - https://docs.ansible.com/ansible/latest/network/getting_started/first_inventory.html. Посмотреть в сторону raw https://docs.ansible.com/ansible/latest/modules/raw_module.html. В частности gather_facts: no
Anonymous
и убрать connection
Vladislav 👻
Я грешу на хост, ибо радио - это группа
Anonymous
то вполне все должно работать
Anonymous
если по каким то "странным причинам" paramiko не смог, то выставить connection: ssh
Anonymous
https://docs.ansible.com/ansible/latest/plugins/connection.html
 ep4sh
привет, вопрос по модулю lvm -он не идемпотентный?
Есть таска:
https://paste.ubuntu.com/p/fZNcPTJrhP/
при запуске второй раз она ломается =(
Не уверен что задал корректный вопрос, если что поправьте пожалуйста
Артём
А с каким сообщением об ошибке ломается?
ep4sh
А с каким сообщением об ошибке ломается?
логи остались на работе( сегодня не смогу показать
надеялся что может быть кто-то сталкивался..
ep4sh
тогда завтра попробую закинуть
ep4sh
что-то типа этого:
https://github.com/ansible/ansible/issues/29201
ep4sh
ansible 2.7.9 пользую
ep4sh
А вот нашел ответ, кажется
https://github.com/ansible/ansible-modules-extras/issues/428#issuecomment-223489419
ep4sh
Видимо сама логика лвма так работает
ep4sh
верно же что все модули идемпотенты?
Sergey
а часть выполняет операции, которые не могут быть идемпотентны по природе
ep4sh
спасибо, буду готов к этому