 D


Есть база в утф-8. Делаю выгрузку в эксель, получаю кракозябры. Если при открытии выставляю кодировку утф-8, то конечно все ОК. Вопрос как эксель заставить по умолчанию открывать файл в нужной кодировке? Или же надо на этапе выгрузки перекодировать и отдавать в файл в ср-1251?
 Albert
root@Main:~# netstat -an | grep 1723
tcp 0 0 0.0.0.0:1723 0.0.0.0:* LISTEN
Anonymous
Есть база в утф-8. Делаю выгрузку в эксель, получаю кракозябры. Если при открытии выставляю кодировку утф-8, то конечно все ОК. Вопрос как эксель заставить по умолчанию открывать файл в нужной кодировке? Или же надо на этапе выгрузки перекодировать и отдавать в файл в ср-1251?
если на уровне php то 2 вариант
Albert
root@Main:~# sudo netstat -ltp | grep -i pptp
tcp 0 0 *:1723 *:* LISTEN 1453/pptpd
Anonymous
курите mb_convert_encoding
 Vladimir
root@Main:~# netstat -an | grep 1723
tcp 0 0 0.0.0.0:1723 0.0.0.0:* LISTEN
коннектится с локалхоста к нему на порт 1723?
Albert
Всм? Как проверить? Я в такие дебри ни разу еще не лез..
Vladimir
root@Main:~# sudo netstat -ltp | grep -i pptp
tcp 0 0 *:1723 *:* LISTEN 1453/pptpd
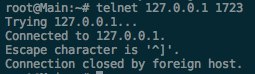
поставь apt install telnet и попробуй как с мака
Vladimir
telnet 127.0.0.1 1723
Albert
 Vladimir
Albert
Блиять
Anonymous
))
Anonymous
в /etc/sysconfig/iptables-config можно попробовать прописать IPTABLES_MODULES=«ip_nat_pptp», потом service iptables restart
Albert
/etc/sysconfig/iptables-config у меня вообще пуст оказывается
Albert
Он даже не существует
Anonymous
хз может в бубне по другому
Anonymous
поиском поиши файл этот
Anonymous
у меня на kali там он
Anonymous
modprobe nf_nat_pptp
Anonymous
говорит что нету ничего да?
Albert
+
Anonymous
cat /proc/net/stat/ipt_netflow
Anonymous
покажи
Albert
cat: /proc/net/stat/ipt_netflow: No such file or directory
Vladimir
cat: /proc/net/stat/ipt_netflow: No such file or directory
покажи весь временный файл: cat’ом выведи в терминал, потом выдели всё и вставь на пасту
Albert
https://pastebin.com/f9X91ge6
Anonymous
о как
Anonymous
iptables -t nat -L > /dev/null
Anonymous
lsmod | grep nat
Anonymous
может надо будет руками поднять
Vladimir
https://pastebin.com/f9X91ge6
напиши после -A ufw-user-input -p tcp -m tcp --dport 22 -m comment --comment "\'dapp_OpenSSH\'" -j ACCEPT
-A ufw-user-input -p tcp -m tcp --dport 1723 -m comment --comment "\'pptpd\'" -j ACCEPT
Albert
lsmod | grep nat
nf_nat_masquerade_ipv4 16384 1 ipt_MASQUERADE
iptable_nat 16384 1
nf_nat_ipv4 16384 1 iptable_nat
nf_nat_pptp 16384 0
nf_nat_proto_gre 16384 1 nf_nat_pptp
nf_conntrack_pptp 20480 1 nf_nat_pptp
nf_nat_ftp 16384 0
nf_nat 28672 5 nf_nat_ftp,nf_nat_proto_gre,nf_nat_ipv4,nf_nat_pptp,nf_nat_masquerade_ipv4
nf_conntrack_ftp 20480 1 nf_nat_ftp
nf_conntrack 106496 13 nf_nat_ftp,nf_conntrack_netbios_ns,nf_conntrack_proto_gre,nf_nat,nf_nat_ipv4,nf_nat_pptp,xt_conntrack,nf_nat_masquerade_ipv4,nf_conntrack_broadcast,nf_conntrack_ftp,nf_conntrack_ipv4,nf_conntrack_ipv6,nf_conntrack_pptp
ip_tables 24576 2 iptable_filter,iptable_nat
Anonymous
ага мин
Anonymous
conntrack_pptp
Anonymous
вот это хорошо
Anonymous
nf_nat_proto_gre 16384 1 nf_nat_pptp
nf_conntrack_pptp 20480 1 nf_nat_pptp
Anonymous
все поднято
Anonymous
ща
Anonymous
modprobe nf_nat_pptp
Vladimir
все поднято
я ж говорю, надо разрешить коннект на порт с внешнки, он по мануалу pptpd поднимал, там наверно всё это есть
Anonymous
пусть скинет тогда :)
Anonymous
Странно просто модпроб показывал что модуля нету
Vladimir
там вроде опечатка была
Anonymous
Привет. Клонирую репозиторий, запускаю проект пишет Permission denied, ставлю на 7 - работает. Но когда пушить, то помимо дописанного кода git фиксирует также и файлы у которых я изменил доступ. Как правильно настроить права доступа?
Vladimir
nan вместо nat
Anonymous
поч
Anonymous
nat как раз
Albert
modprobe: FATAL: Module nf_nan_pptp not found in directory /lib/modules/4.4.0-116-generic
Anonymous
ноль реакции
Anonymous
после нат
Anonymous
пустая строка?
Anonymous
вылетела?
Albert
Ага
Vladimir
modprobe: FATAL: Module nf_nan_pptp not found in directory /lib/modules/4.4.0-116-generic
с iptables-то сделал, что я говорю?
Anonymous
проверяй
Anonymous
коннект
Anonymous
ты модуль запустил руками
Albert
Да, сделал, но телнет не изменился
Anonymous
Владимир, считаете это порт именно фаерволом режет так?
Vladimir
Владимир, считаете это порт именно фаерволом режет так?
с локалхоста телнет на порт проходит, с внешки - нет, думаю, что в iptables дело
Anonymous
-A INPUT -m tcp -p tcp —dport 1723 -j ACCEPT делали, я забыл уже что то?
Albert
Да вроде
Vladimir
попробуй так
Vladimir
там ещё ufw работает похоже, правил с ним много в iptables
Albert
Бля, мб попробовать заново накатить ОС и попробовать поновой?
Anonymous
хах
Anonymous
на 90% задачи то да
Anonymous
самое оно
Anonymous
)
Albert
Я сначала пытался накатить через OpenVPN
Albert
С ним насрался с UFW и iptables
Vladimir
Бля, мб попробовать заново накатить ОС и попробовать поновой?
Давай выключим временно ufw и iptables, если без них заработает telnet с внешки, значит нужно разбираться с ними