 Anonymous


да, стоит, если апи чего-то не делает. а такое бывает и ты это найдешь - то если у тебя будет ошибка ты ее спрячешь или исправишь, и будешь знать что ответить клиентам своей апи. если просто передашь - будет твоя вина и ты хз почему сломалось
 Adel
Пишу php приложение, которое будет взаимодействовать со сторонним API по HTTP. API валидирует все входные данные. Стоит ли сделать валидацию данных в php приложении?
если ты простое прокси - не надо. если хоть чтото делаешь еще с этими данными - надо.
Anonymous
опять же вопрос переводов - иногда апи работает на инглише а пользователи хотят ответ на русском
Anonymous
типа оба твоих ну тогда одно может все делать, второе получать ответ от первого, ничего плохого в таком подходе не будет, у меня было когда я сначала написал действия для расчета доставки, а потом для чуваков извне понадобилось действие которое запрашивает сразу несколько моих действий. это ж не значит что мне надо будет в этом общем действии все данные еще раз проверить, нах надо
Иван
как password_hash генерирует случайную соль?
Anonymous
ловлю прикол
PHP Warning: imagettfbbox(): Could not find/open font in /var/www/rus_d/data/www/
Anonymous
putenv('GDFONTPATH=' . realpath('.'));
Anonymous
путь указал
Anonymous
может кто знает в чем беда
Anonymous
в функцию параметром закидывается путь до файла ттф
Anonymous
не помню чтобы она смотрела какието переменные окружения
Anonymous
вкинь прямой путь
Anonymous
скопируй если надо сфой шрифт в папку со скриптом и к нему сделай
 Игорь
Пацаны, поможете с regexp?
Игорь
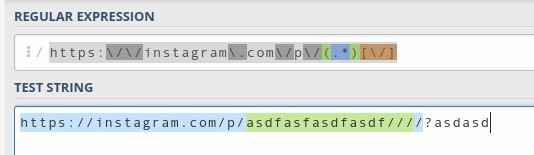
https:\/\/instagram\.com\/p\/(.*)
Все что я умудрился написать, я дальше не шарю
Игорь
Как мне сделать так, что может быть так
https://instagram.com/p/asdfasfasdfasdf/
https://instagram.com/p/asdfasfasdfasdf
https://instagram.com/p/asdfasfasdfasdf/?asdasd=asdasd
Игорь
Чтобы выбирало только asdfasfasdfasdf
Игорь
У меня чет получилось, но такое себе
Anonymous
слуш постановка задачи ну прям себе так себе с этими асдасдасд
Игорь
https:\/\/instagram\.com\/p\/(.*)[\/]
Full match 0-43 `https://instagram.com/p/asdfasfasdfasdf////`
Group 1. 24-42 `asdfasfasdfasdf///`
Anonymous
но вообще я бы сначала прогнал через parse_url
Anonymous
а потом уже отдельно колдовал с arr['path'] и arr['query']
Игорь
Anonymous
должна?
Игорь
Ну тоесть так, чтобы оно перестало выбирать после первого /
Anonymous
оно перестало?
Игорь
Я походу реально оч херово обясняю
Anonymous
Привет, высокооплачиваемая работу, не легальная...
Анонимность и безопасность мы гарантируем на все 100%
З/П в неделю составляет минимум 50 000р и это всего за неделю ...
Если вы согласны рискнуть и попробывать изменить в вашей жизни Все!!!
Тогда вам к нам...
Пожалуйста убедительная прозьба, кому это не интересно просто не пишите мне!!!
Заходите в наш канал https://t.me/hgjhgjhyh
Adel
совсем обарзели
Adel
закладки рекламить
Adel
ладно хоть никого нет в этих группах..
Adel
 Adel
я тебе решение подсказал вообщето
Anonymous
я тебе решение подсказал вообщето
видимо желание _заставить_ _это_ _бытьдолжным_ как-то пропустило мимо ушей то что ты сказал
Anonymous
и то что я сказал
Игорь
Я просто гуглю
Anonymous
и как то оно вообще ждет чтобы готовую регуляру "написало". "оно"
Игорь
Чё вы ото
Adel
ну кстати да. я бы тоже через parse_url сделал бы
Adel
/gU
Adel
и попробуй осознать
Иван
с помощью генератора случайных чисел
и как он потом сверяет 2 хеша, если соль неизвестна? И каждый раз разная
 Sergey
соль извества
Anonymous
 Иван
в строке, которая возращает password_hash
Декларирует: каждому паролю свою соль это бесзопасно! Делают: хранят соль вместе с хешем. По моему это слабоумие.
Anonymous
а что ты думаешь о приватных ключах?
Sergey
каждому паролю и есть своя соль
Иван
каждому паролю и есть своя соль
да, и хранится она вместе с полученным хешем, полностью невилируя суть "каждому паролю своя соль"
Sergey
и соль вместе с паролем и хранится, где еще хранить?
Иван
и соль вместе с паролем и хранится, где еще хранить?
понятия не имею, ты лучше скажи зачем это делать если её хранить вместе с хешем?
Sergey
потому что её только там и нужно хранить. Возможно ты не понимаешь зачем нужна соль
Anonymous
может чтобы обезопасить передачу на случай "доброго айтышника" который пришел чинидь модем
Иван
потому что её только там и нужно хранить. Возможно ты не понимаешь зачем нужна соль
кулхацуер вламывает БД, поулчает хеши парольей вместе с солями. А мог бы взломать БД и получить только хеши, без соли.
Sergey
нет, соль не для этого
Иван
а для чего
Sergey
если у тебя пароль superhaker и у меня пароль superhaker, соль позволяет сделать из наших одинаковых паролей - разные
Иван
хмммм
Anonymous
стоп а примесь которая в коде лежит твою задачу решает?
Иван
но какой от этого смысл если хакер всё равно будет знать соль, даже если она у каждого совя
Иван
только для того чтобы он не свмог поиском найти такиеже паролю у других юзеров?
Sergey
он каждый пароль должен будет перебирать, и не сможет воспользоваться радужными таблицами
Anonymous
ну типа ты думаешь что он хакнет бд и заберет пассы, а если в пасс еще то что из кода берется подкинуть это вроде ж должно заставить его еще и код получить?
Anonymous
+
Иван
ну типа ты думаешь что он хакнет бд и заберет пассы, а если в пасс еще то что из кода берется подкинуть это вроде ж должно заставить его еще и код получить?
да, а нам предлагают просто password_hash юзать, вместо своей подмешиваемой соли
Sergey
никто не мешает еще статическую соль подмешивать, но это странное решение, лучше тогда уж нормальным aes проходить
Anonymous
ну яндекс бэм предлагает юзать. но тут же оговаривается что "вы можете как хотите но вот мы придумали тут"
Anonymous
никто не мешает еще статическую соль подмешивать, но это странное решение, лучше тогда уж нормальным aes проходить
а можно поподробнее, у меня тут пробел в знаниях кажется я не понимаю что ты сказал
Sergey
@KolyaPOT предлагает в коде объявить константу, которая будет содержать случайные символы, и добавлять её ко всем паролям, к примеру
password_hash($_POST['passwor'] . LOCAL_SALT);
Anonymous
ну да то что и я бы сделал. а ты говоришь AES, как это работает?
Sergey
такая локальная соль будет известна после первого же сбрученного пароля