 🦔


а не с чужой ленью бороться
 Oleg
я сказал собери мне сайт ?
Oleg
я спросил может кто поможет
🦔
причём такая рядовая ошибка, которая сама за себя говорит
 The Ant
уверен. если достаточно замотивируешь, найдутся люди, которые тебе помогут
🦔
уверен. если достаточно замотивируешь, найдутся люди, которые тебе помогут
это в рамках другого канала :х
Oleg
ок )))
Oleg
понятно)) просто сделаю резервное востановление, спасибо за помощь ))
Anonymous
этот код похоже от твоего плагина остался
Anonymous
+
Vladislav
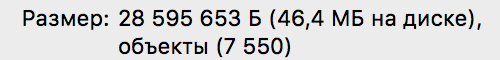
Laravel же после первичной установки весит в районе 50 метров?
Vladislav
Если без vendor, то врятли
Меньше? Сейчас просто не до разворачивания очередного...А чистенького в закромах нет
Anonymous
Меньше? Сейчас просто не до разворачивания очередного...А чистенького в закромах нет
Конечно, а тебе жалко 50мб?
Vladislav
Конечно, а тебе жалко 50мб?
В рабочем плане мне на эти +-50, 100 метров было бы положить) Просто сейчас точная цыфра нужна была. Ну относительно точная
Anonymous
Anonymous
Чуть позже
Anonymous
Назову, до киллобайта
 Sergey
скачивается 86.8M
Sergey
значит что-то не используется
Vladislav
Скаченное превышает распокованное в 2 раза
Sergey
да
 Katulos
Ага, а скачаное компосером превышает юзаемое раз в 10
Katulos
Привыкай
Sergey
первое число - сколько весит блог, второе число - кэш композера
Vladislav
первое число - сколько весит блог, второе число - кэш композера
блог это демо версия страницы под лару что ли с 5ю ссылками?)
Sergey
да
 Chuvi
Забаньте его кто-нить а? Это ж спамер...
 Anonymous
с vendor
Anonymous
 Саша
всем ку. нубский вопрос но всеж. Подскажите, функций htmlspecialchars , trim и регулярки достаточно что бы обезопасить форму? Или еще еще какие то функции и способы ?
Саша
есть*
 Poseidon
А как защитить сайт от Sql injections/XSS?
 Ad
PDO не "потом", а "вместо". :)
Sergey
всем ку. нубский вопрос но всеж. Подскажите, функций htmlspecialchars , trim и регулярки достаточно что бы обезопасить форму? Или еще еще какие то функции и способы ?
для вывода формы или для получения данных из формы?
Poseidon
Наверняка получения данных с формы
Sergey
по описанию для вывода
Sergey
нафига htmlspecialchars для получения данных?
Poseidon
htmlspecialchars это же для вывода даных из бд?
Poseidon
Или нет?
Саша
htmlspecialchars это же для вывода даных из бд?
лол почитай. это просто функция которая обезвреживает html сущность в текст
Саша
преобразует*
Poseidon
Так где ее использовать в качестве защиты от иньекций
Саша
везде где принимаешь данные от пользователя
Саша
ну и не только
Poseidon
А я понял, спасибо
Саша
спс
Sergey
для данных из формы в базу
тогда выкинь htmlspecialchars , trim и регулярки и используй подготовленные выражения
Саша
не знаком с этим. пока не могу использовать.
Саша
это с БД связано?)
Саша
типо вместо mysq?
Саша
l
Саша
понял, ну у меня пока что mysqli
Sergey
https://secure.php.net/manual/ru/mysqli.prepare.php
Саша
пока что его юзаю. потом изучу PDO , просто я php последний раз года 2 назад юзал уже не помню ничего, а лендос надо запускать :D
🦔
эскейпить хтмл есть обычно смысл, когда соб-но данные в этот хтмл и выводишь
🦔
при получении данных от пользователя в общем случае это излишне
Poseidon
Обьясните дураку зачем ескейпить html если ты выводишь какую-то информацию?
Poseidon
Разве при выводе информации ,из бд например, кто-то может что сделать с сайтом?
 Сидредин
Разве при выводе информации ,из бд например, кто-то может что сделать с сайтом?
Там может быть js-код.
Sergey
Обьясните дураку зачем ескейпить html если ты выводишь какую-то информацию?
потому что в БД может быть html код в котором xss
Poseidon
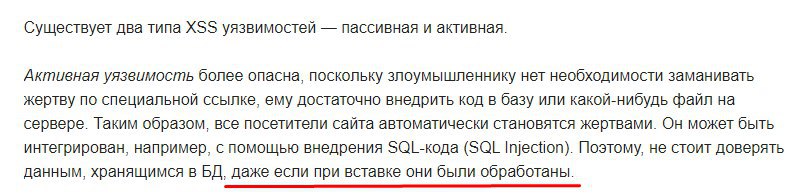
А если "очистить" данные перед добавлением в бд, имеет ли смысл ескейпить еще и в html при выводе?
Sergey
1. Имеет, злоумышленник может получить доступ на запись в БД
2. Лучше не изменять данные пользователя, а писать в базу как есть
 Arcanio
 Poseidon
Ага, тоесть данные которые ввел пользователь лучше не изменять, а изменить уже при выводе из БД
Sergey
да