предвкушая секту свидетелей статики flat и vxlan и их крики.. так же можно сделать в принципе и с внешним бордером(относительно стенда) просто bgp относительно удобен когда надо тащить не одну сетку.. а целую /16 и(или) /8
Моя секта vxlan + bfd
 Alex


 Yeva Bielinska
сложно ..
J
Читаю, парни, и в натуре порой думаю что поговорка "Когда человек дает советы, он говорит сам с собой" это прям в точку.
Yeva Bielinska
не, мне многое тут подсказали, просто время чуть надо разобраться
icewolf
Читаю, парни, и в натуре порой думаю что поговорка "Когда человек дает советы, он говорит сам с собой" это прям в точку.
не ну тут смотри, институциональная проблема: нам надо связать сети. Связать как? И связать сколько?
J
как связать реальную сеть с виртуальной? чтобы ничего не сломать )) может есть у кого полезная инфа ? вроде починила всё, запустила вм
Поточнее рапиши в чем конкретно задача.
Нужно ли чтобы "реальные" устройства и виртуалки были в одном бродкаст домене или достаточно будет ip связности?
Конечная цель для связности какая?
J
не ну тут смотри, институциональная проблема: нам надо связать сети. Связать как? И связать сколько?
Тут проблема что все горазды духоту разводить)
Yeva Bielinska
у меня небольшой кластер пока , только три сервера , буду делать миграцию с виндовс дата сервера или что-то такое на опенстак
J
у меня небольшой кластер пока , только три сервера , буду делать миграцию с виндовс дата сервера или что-то такое на опенстак
Ну понятнее не стало, знаешь ли.
Всё еще очень абстрактно.
Yeva Bielinska
вот хочу проверить для начала работу кластера и как подключиться к виртуалке по ssh
Yeva Bielinska
пока она только в консоле опенстака запущена
Yeva Bielinska
у вм же виртуальные сети
icewolf
Ну понятнее не стало, знаешь ли.
Всё еще очень абстрактно.
о! у меня безумная идея!! а что если поставить 2 роутера один в хи порви, другой в опенстеке настроить роутинг.. и сделать вжуг?
J
вот хочу проверить для начала работу кластера и как подключиться к виртуалке по ssh
Если у тебя облако для каких-то своих нужд, а не публичное, то можно с self-service сетями не возиться, например. И все "физические" сети в опенстеке добавлять как provider network.
Только следи за выделением адресов, чтобы у тебя не вышло так что под порты виртуалок начнут выделяться дареса занятые другими, "физическими" устройствами.
icewolf
Yeva Bielinska
 Yeva Bielinska
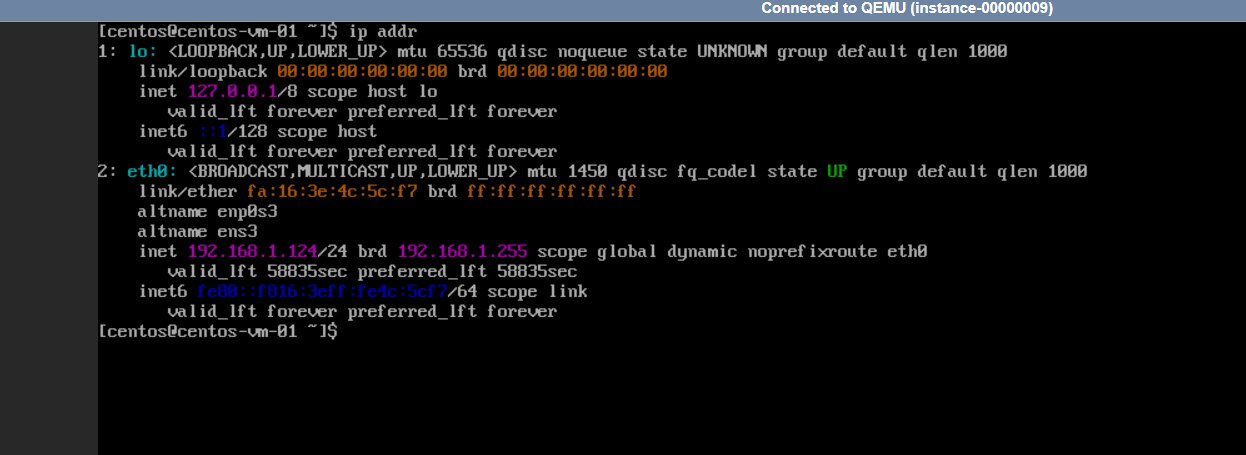
вот я центос запустила
Yeva Bielinska
и как его к физическому интерфейсу приделать
Yeva Bielinska
не понятно
icewolf
если вы видите сетевика бегущего по коридору, знайте он где то собрал асиметричный роутинг или петлю.
J
у вм же виртуальные сети
Есть self-service сети, это, видимо, то что ты называешь "виртуальные". Это оверлейные сети обычно с vxlan\geneve\gre инкапсуляцией. Они внутри опенстека существуют и их пользователи с дефолтными политиками могут сами создавать.
А есть provider network, это как раз "физическая" сеть добавленная в опенстек. Влан какой-нибудь подаешь, например и можешь прям в нём виртуалки создавать.
По твоему вопросу так выглядит будто self-service сети тебе и не нужны особо.
Alex
если вы видите сетевика бегущего по коридору, знайте он где то собрал асиметричный роутинг или петлю.
ассиметричные маршруты это хорошо надо использовать
Yeva Bielinska
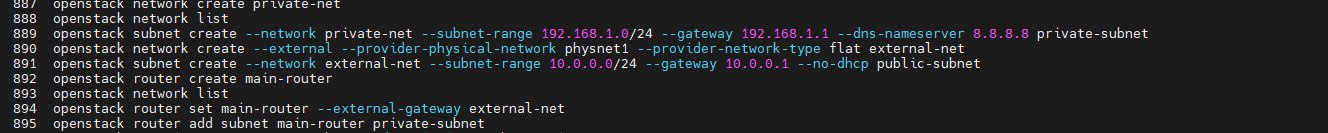
я создала одну private-net и external-net , чтобы запустить Centos , и что дальше не ясно, а физически три интерфейса есть eno1,eno2,eno3
 Mikhail
если вы видите сетевика бегущего по коридору, знайте он где то собрал асиметричный роутинг или петлю.
так весь тырнет ассиметричный. асимметрия это база
J
я создала одну private-net и external-net , чтобы запустить Centos , и что дальше не ясно, а физически три интерфейса есть eno1,eno2,eno3
Ну вот тебе по сути это не надо.
Ты все сети которые у тебя в инфрастурктуре уже есть можешь заводить в опенстеке так же как завела external-net.
Тогда виртуалки как бы напрямую будут в эту сеть торчать. Будут видеть arp, ethernet бродкасты.
icewolf
так весь тырнет ассиметричный. асимметрия это база
ну как бы это сказалить когда у нас асеметрия в стенде могут случится удивительные случае работы например стораж сетки или provider network через пятую точку.
J
Дальше уже не уверен что стоит чо-то советовать.
Нужно понять более конкретно что с чем соединять хочешь.
Yeva Bielinska
Yeva Bielinska
и это хорошая практика ? 😅
J
на адрес какого-то реального физического интерфейса ?
Нет, зачем. Можешь выделить под виртуалки кусок диапазона из этой сети и только из него будут браться адреса.
icewolf
и это хорошая практика ? 😅
хорошая практика на петлевой интерфейс вешать, как говорится на бесптичьи и лупбек соловей
J
и это хорошая практика ? 😅
Не могу сказать хорошая или плохая, потому что не знаю как у вас устроена сеть и не понимаю до конца чего пытаешься добиться.
Mikhail
ну как бы это сказалить когда у нас асеметрия в стенде могут случится удивительные случае работы например стораж сетки или provider network через пятую точку.
ну это уже частный случай)))) понятно что я шутки ради, но в широком смысле, кроме сторадж сеток, ассиметрия это не всегда плохо :))
icewolf
ну это уже частный случай)))) понятно что я шутки ради, но в широком смысле, кроме сторадж сеток, ассиметрия это не всегда плохо :))
тут надо понимать чего мы этой асиметрией на бэкбоне хотим добиться. А это годы опыта.. ну кагбэ
Mikhail
в целом могу сказать что сети и двигаются в условную "ассиметрию", какой-нить SRv6 даёт инжинирить трафик не симметрично, а частно по необходимости, какой-нить RSVP-TE тоже даёт возможность инжинирить не симметрично, а от задач, про всякйи SD-WAN тоже молчу он по природе своей ассиметричный, может балансить нагрузку в зависимости от загруженности/качества канала :) так что вот так оно так)
Mikhail
так что тут всегда в этих терминах нужен контекст, но в вашем случае(сторадж сетки) это больше зло чем добро, ну и такое бывает :)
icewolf
по этому и говорю учится надо сразу по взрослому и без трусов. Как говорится, потому что кроилово на BGP ну максимум ты вальнешь сетку между двумя роутерами. private сетка не пострадает, а если ты соберешь петлю между двумя стендами то эта это будет такая мамкина норка
Yeva Bielinska
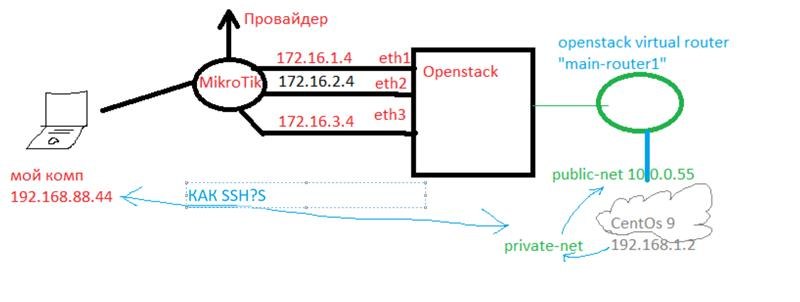
Такс, у нас простейшая сборка из протухших зеонов и говна с палками на полудохлом Микротике, на котором чисто зашиты 3 сетки: 172.16.1.0/24 172.16.2.0/24 и 172.16.3.0/24 и еще там дхцп раздает дефолтная 192.168.88.0/24 к которой подключены ноуты с которого я печатаю сей пост.
Опенстак мой имеет 3 интерфейса к каждому из которых привязан свой адрес типа 172.16.1.4 и т.д. в каждой сети т.е. eth1 это сеть 172.16.1.4 eth2 172.16.2.4 и т.д.
Вообщем научилася я запускать ВМки, даже подключатся туда по VNC через веб интерфейс опенстака, что и сбило с толку, типа как оно подключается когда сети не прокинуты и никакого NATа нету нигде.
В опенстаке чисто 1 роутер виртуальный и 2 сетки: public-net 10.0.0.0/24 из которого берутся floating IP вроде и private-net 192.168.1.0/24 который выдается ВМкам при создании.
И вот вопрос:
Как сделать так чтобы можно было VMки пингануть/подключится по ssh с моего ноута подключенного к микротику? Мне не надо разворачивать кластер на 100500 машин, мне надо чисто показать "смотрите я сделяль оно как то работает" и желательно попроще, юзая уже готовые сети, и вообще идеально если я ничего не сломаю.
Я пока только учусь, поэтому пожалуйста, подскажите попроще.
Всех обняла.
Grundik
а вот с таким кто-нить сталкивался? glance_store при работе с swift делает несколько попыток загрузки(при работе с буфером) чанка, а также несколько попыток удаления чанка при удалении image если back недоступен или вернул неожидаемый ответ. А вот как быть тогда если он все попытки сфейлились? Винить владельцев backend? Чистить бек и glance ручками?
icewolf
public-net без роутинга отдельным шлюзом приципить и через него статику прописать статику через полудохлый шлюз. так или иначе public-net с признаком as-external, так или иначе паблик сетка как то роутится через 172.16 сетку и возможно даже натится. Для успешного успеха на файрволе микрота надо роутинг разрешить между сетями.
icewolf
создать роутер в опенстеке в него закинуть сеть vxvlan, выдать вм float ip. не?
полудохлый микротик если он не Tile архитектура это роутер с коммутатором))
Yeva Bielinska
сеть 10.0.0.0/24 прописать в микротике?
Извините за незнание, но вот эти все страшные слова vxvlan, as-external, роутинг и дефенестрация я не знаю но обещаюсь выучить как можно скорее
icewolf
а если какой нить мидл уровня или soho то там вообще два коммутатора.
icewolf
сеть 10.0.0.0/24 прописать в микротике?
Извините за незнание, но вот эти все страшные слова vxvlan, as-external, роутинг и дефенестрация я не знаю но обещаюсь выучить как можно скорее
у вас уже в snat скорее всего эта сеть прописана(микротика)
Yeva Bielinska
я только "снафф" знаю это из пелевина что то.
Yeva Bielinska
Нет, не прописана, я микротик с нуля собирала
Yeva Bielinska
(извиняюсь заранее)
icewolf
https://help.mikrotik.com/docs/spaces/ROS/pages/250708064/Common+Firewall+Matchers+and+Actions
Yeva Bielinska
В микротике прописать NAT в 10.0.0.Х? и должно заработать?
icewolf
да нет же.. сложно когда ты сети знаешь и эти некротики(они не полумертвые, они в принципе мертвые, то что умерло не может умереть дважды).
у вас есть роутер(предположим микротик?) в него приходит какая то провайдерская сеть по dhcp ну допустим с белой адресацией на 254 адреса и раздается по статике. На самом микротике кто-то(а скорее всего потому что так исторически сложилось) наплодил в pool адресов которые у вас через двойной нат из сети 10.0.0.x уползают в некие сети 172.16(100% в /rooting есть статические маршруты для сети 10.0.0.x) и там еще раз отрабатывает правило маскарадинга уже миротика и это натится наружу. Но при таком соотношении в ip pool микротика скорее всего на каждый интерфейс повешены адреса(что вы и подтвердили) и вот между ними скорее всего так же поднят роутинг. осталось разобраться через какой gw создать маршруты и один стенд увидит другой.
icewolf
сам по себе двойной нат это уже плохо.. но как говорится так исторически сделали.
Yeva Bielinska
 icewolf
ну.. тут нужно звать инженера который это настраивал.
потому что потому(fib наверняка есть смотреть и изучать) детально.
А вот ssh в данном случае это и есть пример /routing/table в микротике.
icewolf
и скорее всего это все в таблице @main (https://help.mikrotik.com/docs/spaces/ROS/pages/59965508/Policy+Routing в качестве примера)
Grundik
а как puclic net выходит в микротик))
Grundik
там в мурзилке сети разные
 Олег
icewolf
ну что то типа ip route add dst-address=10.0.0.1 gateway=172.16.2.4(я знаю это для вас выглядит безумно, но это микротик)
Yeva Bielinska
на чём 10.0.0.0 терминируется? кто для неё шлюз?
 Yeva Bielinska
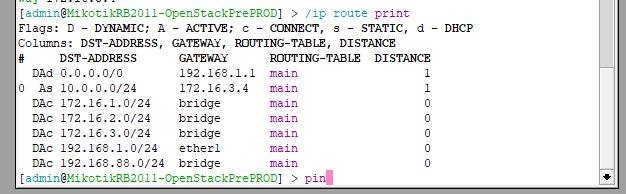
 Никита
Бля)
icewolf
и не один раз
Yeva Bielinska
все очень плохо?
Yeva Bielinska
вижу
icewolf
все сетки почти в бридже.. а железка слабая
Yeva Bielinska
Перегреется и будет тормозить?
Олег
icewolf
Перегреется и будет тормозить?
память в полку ей не грозит а вот cpu которые к слову там слабые в этом роутере могут улететь в полку
Yeva Bielinska
Понятно, но это временная сборка, потом обещали большой и красивый роутер купить
Yeva Bielinska
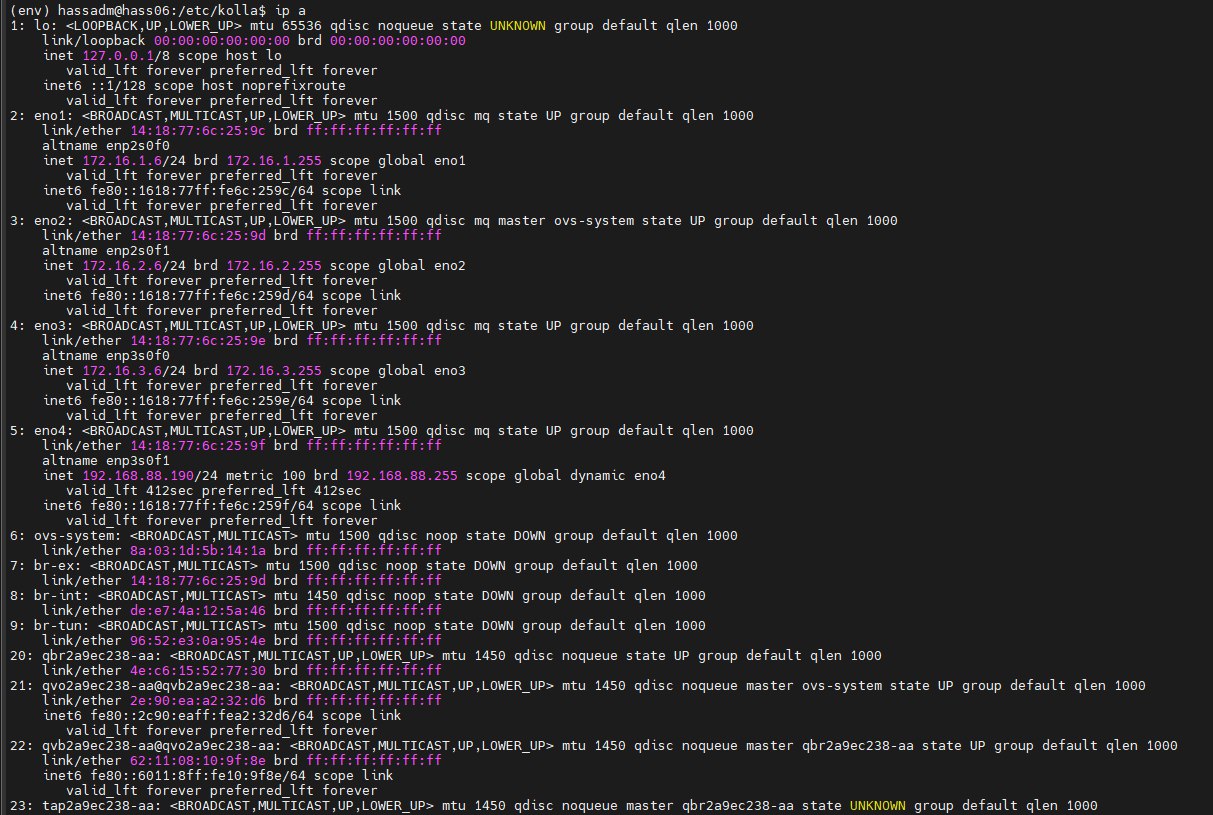 Alex
Понятно, но это временная сборка, потом обещали большой и красивый роутер купить
Обещать не значит жениться
Yeva Bielinska
По факту
Yeva Bielinska
Эээ
icewolf
Понятно, но это временная сборка, потом обещали большой и красивый роутер купить
ну на временной сборке вам маршруты в обе стороны нужно. не я конечно настраивал на Cisco 1841 роутинг вообще через кооксиалку..