на сколько понимаю логику, не так
если не указан домен пользователя, то пользователь ищется в домене default
просто надо указать в каком домене искать пользователя, для этого и есть опция --user-domain
создал 2 проекта один в домене default другой связал с доменом в котором привязка к ipa домену, пользователя admin добавить в оба проекта, а пользователя из домена ipa только в проект который связан с доменом ipa, меня не получается добавлять пользователя ipa в проект который не связан с доменом ipa, использовал такие варианты
openstack role add --project proj_test --user-domain best --user opnadm admin --debug
и
openstack role add --project proj_test --user-domain opnadm admin --debug
 Raul


 Андрей
создал 2 проекта один в домене default другой связал с доменом в котором привязка к ipa домену, пользователя admin добавить в оба проекта, а пользователя из домена ipa только в проект который связан с доменом ipa, меня не получается добавлять пользователя ipa в проект который не связан с доменом ipa, использовал такие варианты
openstack role add --project proj_test --user-domain best --user opnadm admin --debug
и
openstack role add --project proj_test --user-domain opnadm admin --debug
1. я обычно использую ИД, везде где можно (проект, пользователь, домен)
2. я бы ещё указал --project-domain
 icewolf
а вот если нам надо мультитенанси, тогда да SP и кейклоак
gwaewion
но главное то и основное не сказали, домен это один iDM
Что опенстек "не нужон" и ovirt'а всем хватит за глаза. Ну или cloudstack'а
icewolf
Что опенстек "не нужон" и ovirt'а всем хватит за глаза. Ну или cloudstack'а
либвирта и virshа хватает, но! эти люди нам запрещают ковырятся в носу
gwaewion
либвирта и virshа хватает, но! эти люди нам запрещают ковырятся в носу
А что мешает голый kvm ласкать?
gwaewion
либвирта и virshа хватает, но! эти люди нам запрещают ковырятся в носу
Вот сейчас сбер перепишет опенстек на го расте, вот тогда и заживём!
icewolf
Вот сейчас сбер перепишет опенстек на го расте, вот тогда и заживём!
на го-расте, ток сплошную педерастию можно написать. И править сразу на ходу ямлы когда ставишь
Андрей
Вот сейчас сбер перепишет опенстек на го расте, вот тогда и заживём!
Каспер вот тоже планирует ... переписать
Raul
1. я обычно использую ИД, везде где можно (проект, пользователь, домен)
2. я бы ещё указал --project-domain
openstack role add --project proj_test --project-domain default --user-domain best --user opnadm member --debug
не хочет
icewolf
openstack role add --project proj_test --project-domain default --user-domain best --user opnadm member --debug
не хочет
а бутстрап проект то создали?
Raul
$ openstack project list --long
+----------------------------------+------------+----------------------------------+-----------------------------------------------+---------+
| ID | Name | Domain ID | Description | Enabled |
+----------------------------------+------------+----------------------------------+-----------------------------------------------+---------+
| 1f1923e73a704fb1a134415b8dcc4a73 | proj_test | default | | True |
| 8dca0fbbcd7545d1bd7e2e62f57edf91 | proj_best | b049e0811165462192f38789e04b6af2 | test LDAP | True |
| a21da0d274eb442590080c3885858e9c | admin | default | Bootstrap project for initializing the cloud. | True |
| d748cedc89a9435db558d1ecbb97e0bb | service | default | | True |
+----------------------------------+------------+----------------------------------+-----------------------------------------------+---------+
Андрей
openstack role add --project proj_test --project-domain default --user-domain best --user opnadm member --debug
не хочет
таки поставьте вместо юзера ИДшник - 9c2887663eb3ecbfb2bdec
icewolf
имеется ввиду одно пространство имен?
естественно разное:
1. допустим у нас есть точка входа в хорайзон example.com, и есть два домена example1.com и example2.ltd
2. Делаем два разных файла для кейтона, keystone.example1.com и keystone.example2.ltd, так как домены разные настраиваем связку.
3. Делаем по admin проекту в наших доменах уже в опенстеке..
Профит
Raul
естественно разное:
1. допустим у нас есть точка входа в хорайзон example.com, и есть два домена example1.com и example2.ltd
2. Делаем два разных файла для кейтона, keystone.example1.com и keystone.example2.ltd, так как домены разные настраиваем связку.
3. Делаем по admin проекту в наших доменах уже в опенстеке..
Профит
имеется ввиду настройки кейстона на чтение информации из дерева домена? или связка между двумя доменами?
icewolf
icewolf
но это не очень удобно, по этому используют сервис провайдера типа кейклоак
icewolf
просто FreeIpa это все конец географии это IDM по сути конечная точка
Raul
но это не очень удобно, по этому используют сервис провайдера типа кейклоак
возможно это чуть позже
icewolf
а в кейклоак нахерачил реальмов
Raul
таки поставьте вместо юзера ИДшник - 9c2887663eb3ecbfb2bdec
по ID добавилось, но через horizon присутствие пользователя в проекте подтверждается только сообщением об ошибке отображения, надо видимо Horizon донастраивать
gwaewion
на го-расте, ток сплошную педерастию можно написать. И править сразу на ходу ямлы когда ставишь
Уебунта собралась на sudo-rs переходить и все coreutils заменить на "ржавые". Прям жирнючий маркер, КМК
gwaewion
Каспер вот тоже планирует ... переписать
Какая разница, что продавать отечественным госструктурам? Можно и нужно на модных языках переписать, там всё равно никто ничего не понимает
icewolf
icewolf
Уебунта собралась на sudo-rs переходить и все coreutils заменить на "ржавые". Прям жирнючий маркер, КМК
убунту та да.. они на что ток переходят.. и каждый раз новое резиновое изделие не по размеру.
Raul
а без keycloak возможно вход настроить для пользователя из домена ldap?
Grundik
отчего же нет
Grundik
да, хотелось бы через него
/etc/kolla/config/horizon/custom_local_settings:
OPENSTACK_KEYSTONE_DEFAULT_DOMAIN = 'YOU_DOMAIN'
и далее deploy
Андрей
по ID добавилось, но через horizon присутствие пользователя в проекте подтверждается только сообщением об ошибке отображения, надо видимо Horizon донастраивать
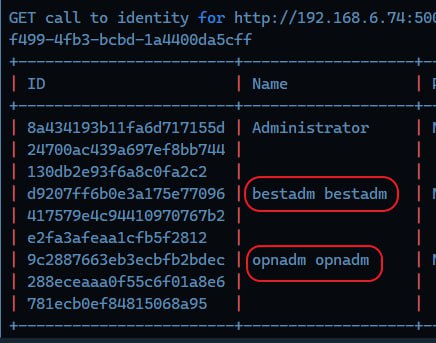
это потому что имена пользователей у вас очень странные (там выше табличка была)
крутите конфигу домена
Raul
это потому что имена пользователей у вас очень странные (там выше табличка была)
крутите конфигу домена
можно чуть-чуть пояснить что значит странные имена? для дальнейшего использования корректных имен
Андрей
 gwaewion
@Raul_G777 может, всё таки, ovirt или cloudstack?
Raul
в коннекторе кейстона к ldap использую такие настройки чтения атрибутов УЗ
user_tree_dn=cn=users,cn=accounts,dc=brest,dc=testcloud
user_objectclass=inetOrgPerson
user_objectclass=person
user_id_attribute=uid
user_name_attribute=cn
user_mail_attribute=mail
user_pass_attribute = userPassword
в домене у УЗ такие атрибуты
$ ipa user-show opnadm --all --raw
dn: uid=opnadm,cn=users,cn=accounts,dc=best,dc=testcloud
uid: opnadm
givenname: opnadm
sn: opnadm
cn: opnadm opnadm
initials: oo
Raul
в таблице отображается cn, кейстон работает с cn а не c uid ?
Андрей
в таблице отображается cn, кейстон работает с cn а не c uid ?
кейстоун работает с тем что написано в конфиге
Raul
в конфиге читается uid и cn, обычно работают с uid
Андрей
в конфиге читается uid и cn, обычно работают с uid
коллега, простите ради бога мой сарказм, но вам что по геометрии что задали?
Raul
не очень понимаю связь с геометрией, ну да ладно, переименовал поля для УЗ в домене,
$ ipa user-show opnadm --all --raw
dn: uid=opnadm,cn=users,cn=accounts,dc=brest,dc=testcloud
uid: opnadm
givenname: opnadm.firstname
sn: opnadm.lastname
cn: opnadm.fullname
initials: oo
homedirectory: /home/opnadm
gecos: opnadm.gecos
теперь отображаемая информация в опенстэке выглядит так
+------------------------------------------------------------------+-------------------+
| ID | Name |
+------------------------------------------------------------------+-------------------+
| 8a434193b11fa6d717155d24700ac439a697ef8bb744130db2e93f6a8c0fa2c2 | Administrator |
| d9207ff6b0e3a175e77096417579e4c94410970767b2e2fa3afeaa1cfb5f2812 | bestadm bestadm |
| 68f47aabe8a10b229d10d82042378e3e97365cf59b047aeb949e9ce3b273c161 | overmind overmind |
| 9c2887663eb3ecbfb2bdec288eceaaa0f55c6f01a8e6781ecb0ef84815068a95 | opnadm.fullname |
+------------------------------------------------------------------+-------------------+
Raul
получается что опенстак работает с cn?
Андрей
получается что опенстак работает с cn?
получается что надо почитать документацию в части подключения LDAP
читайте внимательно что значит каждый параметр в конфигурационном файле
Raul
в общем вход через horizon работает, надо только использовать не uid а cn
 Илья | 😶☮️🐸
Вам будет очень сложно когда опенстак взорвется. И взорвется он в самый неподходящий момент. Возьмите что-то попроще. Опенстаку нужна команда.
Илья | 😶☮️🐸
Потом будете винить что комьюнити не разжевало/не предупредило
Raul
Вам будет очень сложно когда опенстак взорвется. И взорвется он в самый неподходящий момент. Возьмите что-то попроще. Опенстаку нужна команда.
спасибо за совет, но с таким дружным и всегда поддерживающим сообществом я справлюсь с любыми проблемами!!
Raul
получается что надо почитать документацию в части подключения LDAP
читайте внимательно что значит каждый параметр в конфигурационном файле
я не нашел описания что для входа используется cn а не Uid
Raul
Так в коде же всё написано =)
в настройках подключения для чтения ldap используется строка с Uid пользователя
[ldap]
url=ldap://192.168.6.69:389
user=uid=opnadm,cn=users,cn=accounts,dc=best,dc=testcloud
password=12345678
suffix=dc=best,dc=testcloud
query_scope=sub
page_size=0
alias_dereferencing = default
icewolf
Потом будете винить что комьюнити не разжевало/не предупредило
ну почему же предупредило. Я предупредил что ситуевина в том что люди хотят очень просто все, а в опенстеке все просто на поверхности ну если ты знаешь код хотя бы коре компонентов
icewolf
а если нет то тебе крышка
Илья | 😶☮️🐸
Андрей
я не нашел описания что для входа используется cn а не Uid
используется то что написано в конфиге
посмотрите вот тут, хотя бы ссылок 10-15-20 https://www.google.com/search?q=openstack+keystone+ldap+config+user_name_attribute
icewolf
используется то что написано в конфиге
посмотрите вот тут, хотя бы ссылок 10-15-20 https://www.google.com/search?q=openstack+keystone+ldap+config+user_name_attribute
мы кажется не объяснили главное, кейстоун этот сервис он использует или базу лдапа или мускуль или работает с сервис провайдером типа кейклоака.
icewolf
вот отсюда все непонятки
Андрей
мы кажется не объяснили главное, кейстоун этот сервис он использует или базу лдапа или мускуль или работает с сервис провайдером типа кейклоака.
это написано в доке
а ее надо читать :-)
Raul
еще раз выражаю благодарность за поддержку и советы
icewolf
еще раз выражаю благодарность за поддержку и советы
соответсвенно что бы вас совсем не смущать, вы должны понять что вам надо совместить работу с атрибутами кейстоуна и лдапа. Понимаете?
icewolf
это не сложно, док чуть более чем дофига
Сергей
Гоняем kolla 2023.2 c ovs, локальные стореджи, gpu l4, l40s и h200 через passthrough
Уже год полет нормальный.
Буду поднимать второй кластер - думаю, стоит переходить на 2024.2?
Подскажите, что по стабильности в 2024.2 ?
icewolf
если гляним сюда. https://keithtenzer.com/openstack/openstack-keystone-integrating-ldap-with-ipa/
там есть прям хорошо описаное в кейстоун конф
vi /etc/keystone/keystone.conf
driver = keystone.identity.backends.ldap.Identity
видите?
и вот кстати секция
[ldap]
url = ldap://ipa.lab.com
user = uid=openstack,cn=users,cn=accounts,dc=lab,dc=com
password = redhat01
user_tree_dn=cn=users,cn=accounts,dc=lab,dc=com
user_id_attribute=uid
icewolf
вот это @Raul_G777 понятно?
icewolf
дока старая аж от osp 7
icewolf
но максимально разжеванная
 Mikhail
Гоняем kolla 2023.2 c ovs, локальные стореджи, gpu l4, l40s и h200 через passthrough
Уже год полет нормальный.
Буду поднимать второй кластер - думаю, стоит переходить на 2024.2?
Подскажите, что по стабильности в 2024.2 ?
https://docs.openstack.org/project-team-guide/release-cadence-adjustment.html
Mikhail
https://releases.openstack.org/
Сергей
https://docs.openstack.org/project-team-guide/release-cadence-adjustment.html
Спасибо за ответ!
Но я не обновляю существующий кластер, а разворачиваю второй кластер и думаю использовать 2024.2
 Никита
А чего не 2025.1?
icewolf
Спасибо за ответ!
Но я не обновляю существующий кластер, а разворачиваю второй кластер и думаю использовать 2024.2
вот так вот в лоб очень сложно ответить, потому как надо прогонять ралли и темпесты что бы понять где что отвалилось
Никита
А 5 июня что будет?
gwaewion
если гляним сюда. https://keithtenzer.com/openstack/openstack-keystone-integrating-ldap-with-ipa/
там есть прям хорошо описаное в кейстоун конф
vi /etc/keystone/keystone.conf
driver = keystone.identity.backends.ldap.Identity
видите?
и вот кстати секция
[ldap]
url = ldap://ipa.lab.com
user = uid=openstack,cn=users,cn=accounts,dc=lab,dc=com
password = redhat01
user_tree_dn=cn=users,cn=accounts,dc=lab,dc=com
user_id_attribute=uid
"Чот агрисивная комунитя у вас, токсичнавая какаита. Пойду, лучше, ифкалиптом обмазываца"
Mikhail
Спасибо за ответ!
Но я не обновляю существующий кластер, а разворачиваю второй кластер и думаю использовать 2024.2
Вы не собираетесь потом дальше обновляться? Если нет, то смотрим список фич нужны они или нет и ставим. Логичнее кмк последний slurp ставить