 Grundik


На первый взгляд тяжело только
 Ilya
удалил, перегрузил (systemctl restart kolla-nova_api-container.service), но не помогает
Error: Unable to retrieve details for instance "166a1329-59d3-4931-83d1-304264ee05ac". Details
Policy doesn't allow os_compute_api:servers:show to be performed. (HTTP 403) (Request-ID: req-3058e245-e5f8-4052-a09e-138e96785953)
Зависит от того, как файл с полисями попадает в то место в контейнере, откуда его читает сервис. Может там так написано, что если файла полисей на хостовой системе нет, то старый не затирается. Надо проверить в контейнере на всякий случай и грохнуть там тоже, если он остался
icewolf
Зависит от того, как файл с полисями попадает в то место в контейнере, откуда его читает сервис. Может там так написано, что если файла полисей на хостовой системе нет, то старый не затирается. Надо проверить в контейнере на всякий случай и грохнуть там тоже, если он остался
да сразу весь хост разхерачить и поставить новый
icewolf
ролинг релиз деплой😁
icewolf
и в прицепе так и надо сделать, потому что шедулер новы уже сломали
icewolf
Это следующее что вылезет за container-api
Ilya
Полиси проверяются обычно в апи сервисе, до шедулера. Не думаю что его сломали
icewolf
Полиси проверяются обычно в апи сервисе, до шедулера. Не думаю что его сломали
боюсь что у нас мало логов, и там уже хост разматало
icewolf
я уже аналогичное проверял на PoC инсталляции с OKD
Alexander
Получилось починить, ошибки ушли, новые пока не появились. может позже вскрытие покажет.
Сделал так
внутри докера nova-api сделать
oslopolicy-policy-generator --namespace nova > policy.yaml.old
cp policy.old policy.new
удаляем лишнее в policy.new
oslopolicy-policy-upgrade --policy ./policy.yaml.new --namespace nova
и перезапускаем
systemctl restart kolla-nova_api-container.service
то что не работало, заработало
icewolf
Получилось починить, ошибки ушли, новые пока не появились. может позже вскрытие покажет.
Сделал так
внутри докера nova-api сделать
oslopolicy-policy-generator --namespace nova > policy.yaml.old
cp policy.old policy.new
удаляем лишнее в policy.new
oslopolicy-policy-upgrade --policy ./policy.yaml.new --namespace nova
и перезапускаем
systemctl restart kolla-nova_api-container.service
то что не работало, заработало
мой вам дельный совет.. эвакуируйте инстансы и понаблюдайте за хостом..
Grundik
мой вам дельный совет.. эвакуируйте инстансы и понаблюдайте за хостом..
Какие инстансы на контроллере?))))
icewolf
сорри это я напутал
 Raul
Добрый день, никак не получается выполнить интеграцию openstack all-in-one с доменом ipa, погода благоприятствует, решил разбираться дальше, выполнил рекомендации
https://stackoverflow.com/questions/68135710/deploy-kolla-ansible-openstask-wuth-ldap-integration
https://docs.redhat.com/en/documentation/red_hat_openstack_platform/16.2/epub/integrate_openstack_identity_with_external_user_management_services/index#proc-configuring-active-directory-credentials_identity-active-directory
в конфиг файл /etc/kolla/keystone/keystone.conf
добавил строки
[identity]
domain_specific_drivers_enabled = True
domain_config_dir = /etc/keystone/domains
[ldap]
use_pool = true
pool_size = 10
pool_retry_max = 3
pool_retry_delay = 0.1
pool_connection_timeout = -1
pool_connection_lifetime = 600
use_auth_pool = true
auth_pool_size = 100
auth_pool_connection_lifetime = 60
конфиг описания домен разместил в разных местах т.к. непонятно откуда кейстон берет конфиг
/etc/kolla/config/keystone/domains/keystone.best.conf
/etc/kolla/keystone/domains/keystone.best.conf
/etc/keystone/domains/keystone.best.conf
[identity]
#driver = sql
driver = keystone.identity.backends.ldap.Identit
#[assignment]
#driver = sql
[ldap]
#url=ldap://dc-ipa.best.testcloud:389
url=ldap://192.168.226.69:389
user=uid=opnadm,cn=users,cn=accounts,dc=best,dc=testcloud
password=12345678
suffix=dc=best,dc=testcloud
query_scope=sub
page_size=0
alias_dereferencing = default
###chase_referrals =
user_tree_dn=cn=users,cn=accounts,dc=best,dc=testcloud
user_objectclass=inetOrgPerson
user_objectclass=person
user_id_attribute=uid
user_name_attribute=cn
user_mail_attribute=mail
user_pass_attribute = userPassword
user_enabled_attribute = userAccountControl
user_enabled_mask = 2
на кд поставил tcpdump на отслежиание трафика от узла openstack, при перезагрузке контенера keystone пакеты не приходят на кд
при запуске команды
openstack user list --domain best ( или поо id b049e0811165462192f38789e04b6af2) --debug
в дебаге видно что все запросы идут к серверу оpenstack, но при этом на кд пакеты не идут
на кд в tcpdump тоже тишина
пакеты приходят на кд только при отработке команды ldapsearch
очень нужна помощь знающих людей!!!!
Alexander
 Alexander
 Ilya
Alexander
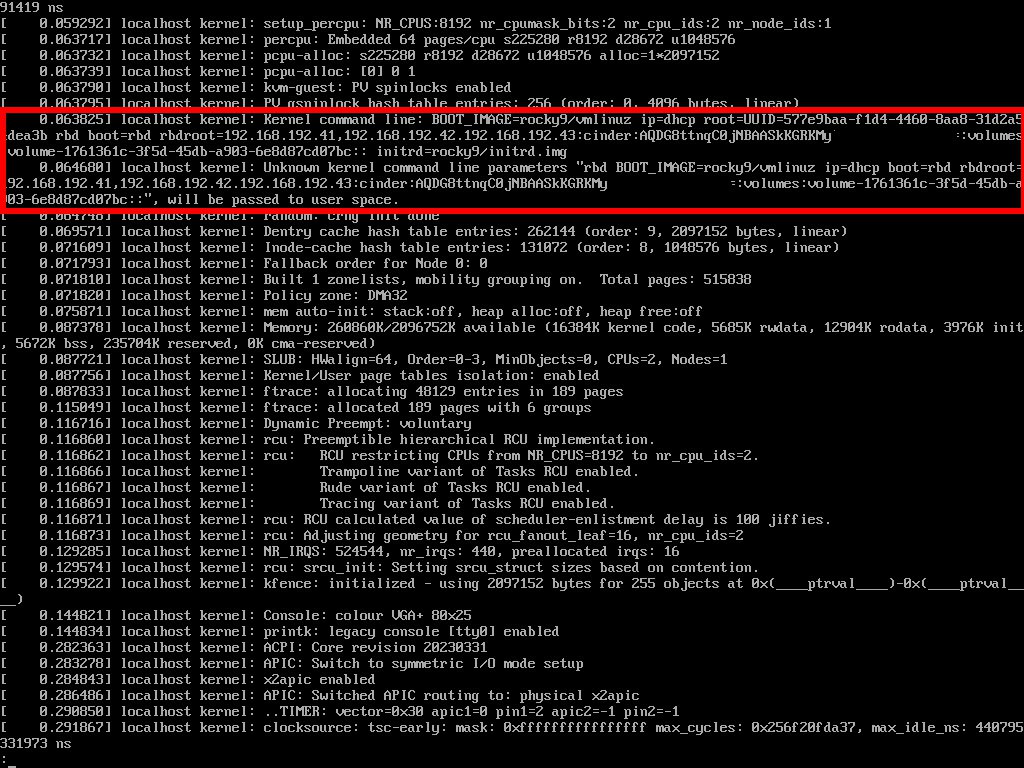
Как минимум второй и третий ип адреса мониторов не разделены запятой.
точно. поправил, но не помогло.
 Artemy
В цефе как правило пул и образ разделяются слэшем - pool/image
Alexander
В цефе как правило пул и образ разделяются слэшем - pool/image
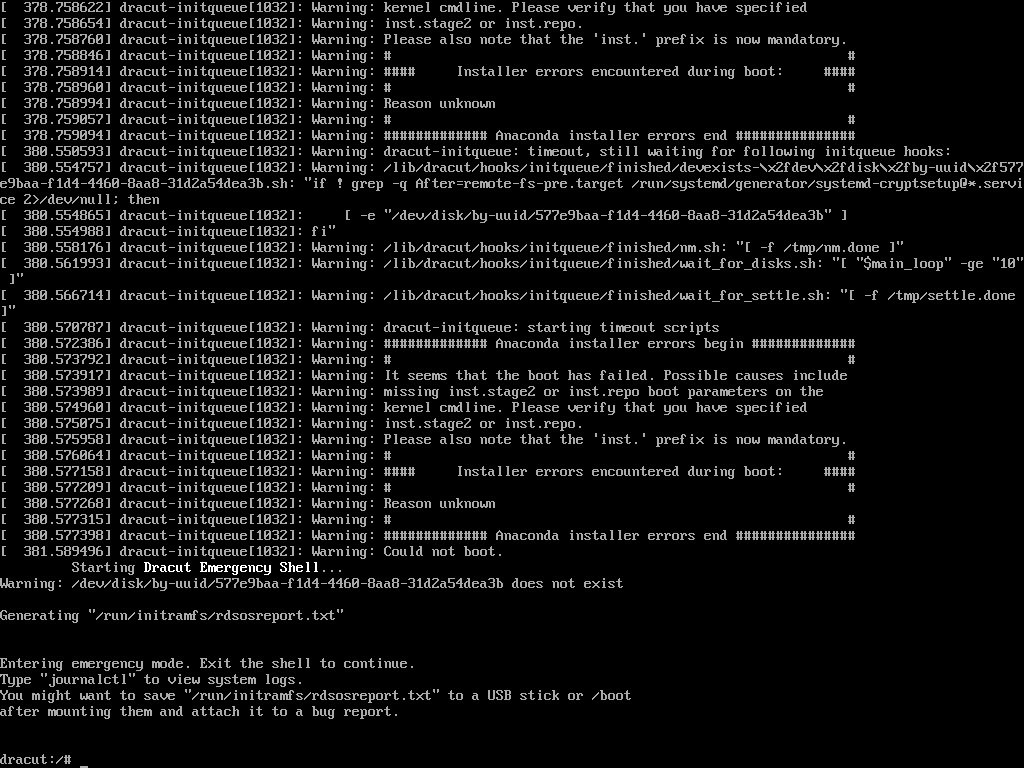
там похоже возня на уровне initramfs, чего-то не хватает. выше параметры запуска для initramfs-tools со своими скриптами, а в rocky dracut со своими. на скорую руку посмотрел, оба вроде из коробки не поддерживают загрузку по rbd, нужно допиливать
Vyacheslav
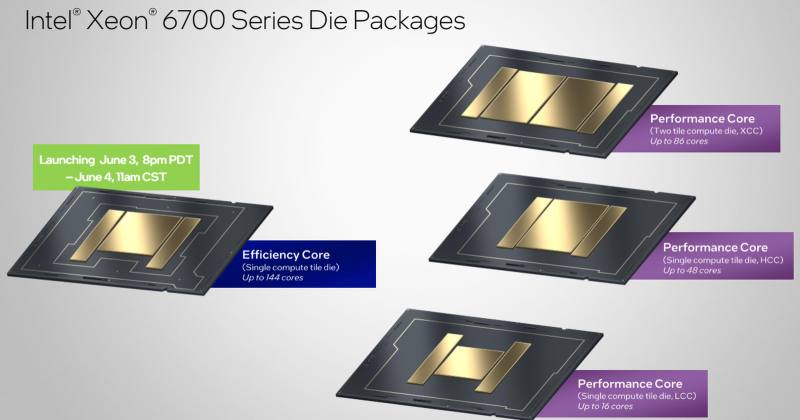
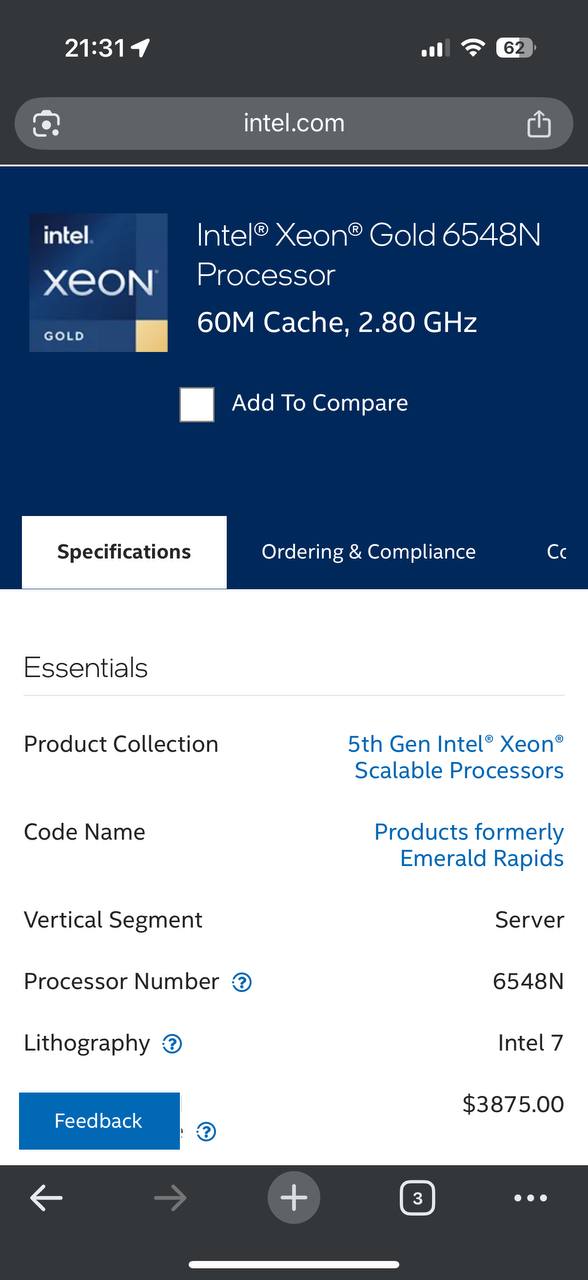
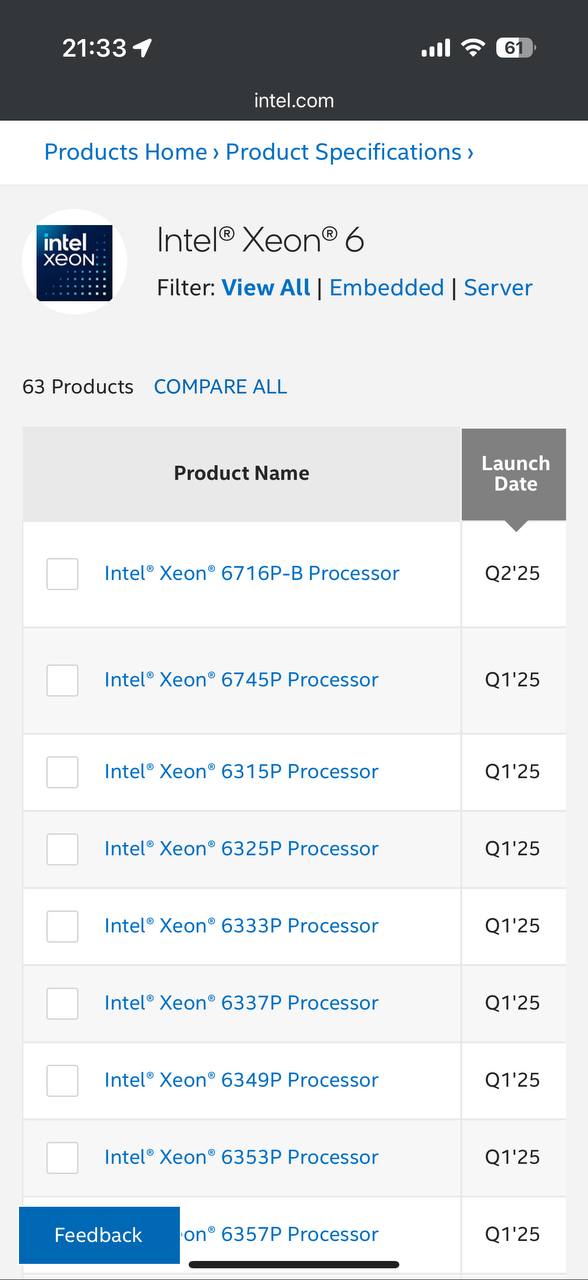
Когда там уже 6 gen Xeon выйдут? :(
 Vyacheslav
 Vyacheslav
Те которые scalable серия
Vyacheslav
Или уже все? Просто Xeon?
Vyacheslav
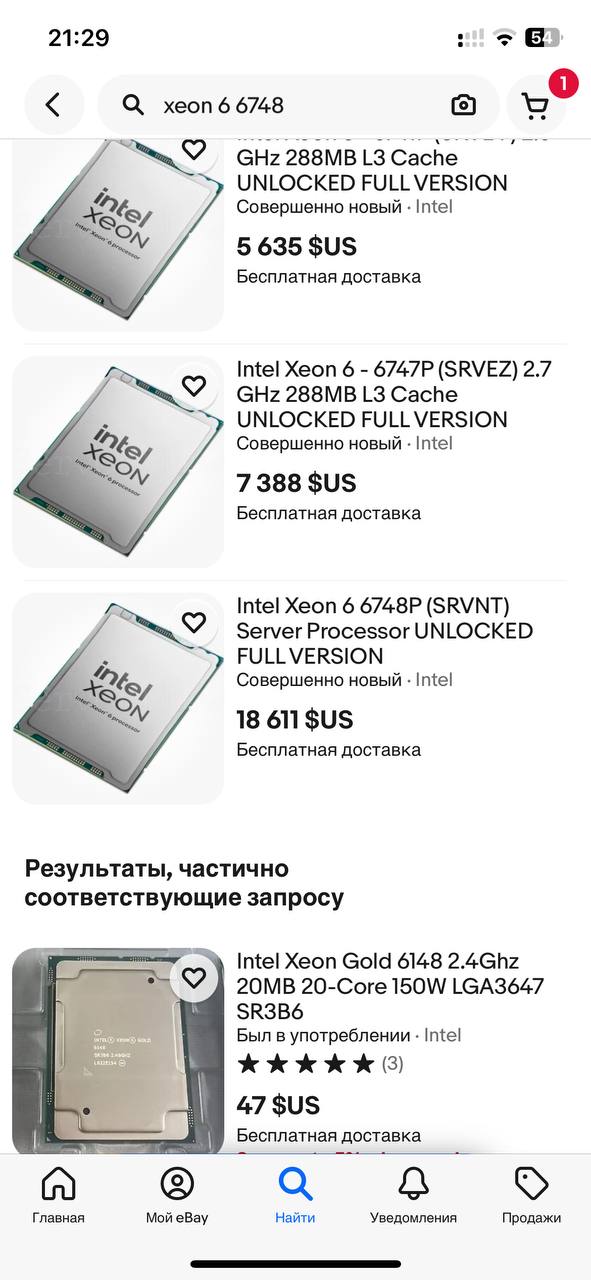
Типо silver 4510 -> 4610 и gold 6548 -> 6648
Vyacheslav
 Alexander
Vyacheslav
 Илья | 😶☮️🐸
Люблю запах сплитбрейна по утрам... когда-нибудь эта миграция закончится
Илья | 😶☮️🐸
Неужели из почти 2-х тысяч участников чата никто не сталкивался с интеграцией openstack kolla и freeipa?
Мужики не спят, мужики собирают развалившийся опенстак
icewolf
ну почему сталкивались, ток для этого freeipa ставилась отдельно и не в опенстеке
icewolf
миграция-вибрация ушатала таки
Raul
ну почему сталкивались, ток для этого freeipa ставилась отдельно и не в опенстеке
freeipa стоит отдельно, и совсем не в опенстэке
icewolf
создайте всех сервисных юзеров в фриипа
icewolf
а из мужиков кто ставил по старой школе это @kevlas и @jingvar.. ну как ставили.. от нехуй делать ставили
icewolf
я ток freeipa настраивал
 Kirill
Илья | 😶☮️🐸
А одного дня никогда не хватит
Alexander
Неужели из почти 2-х тысяч участников чата никто не сталкивался с интеграцией openstack kolla и freeipa?
Я следующий:) в ближайших планах
icewolf
в globals.yaml нет раздела для указания ldap или ipa
https://superuser.openinfra.org/articles/how-to-implement-an-openstack-based-private-cloud-with-kolla-ansible-part-1/ прочитайте подалуйста все части.. иначе вы так и будете задавать вопросы. И да загуглить в opendev пару пустяков
Nikolay
В коле можно присрать любые плейбуки на пре и пост фазы
icewolf
В коле можно присрать любые плейбуки на пре и пост фазы
да тут понимания как раз и нету. Про pre и post хотя даже деплой openstack-ansible это тоже подразумевает хоть и легаси
Nikolay
Хотя тут надо немного разделять каебу и колу
Raul
https://superuser.openinfra.org/articles/how-to-implement-an-openstack-based-private-cloud-with-kolla-ansible-part-1/ прочитайте подалуйста все части.. иначе вы так и будете задавать вопросы. И да загуглить в opendev пару пустяков
я не понимаю как этот материал может быть полезен в интеграции с ipa, описана конфигурация multinode
Nikolay
Полезно будет нарисовать схему, что в какой момент деплоится и откуда берется
icewolf
я не понимаю как этот материал может быть полезен в интеграции с ipa, описана конфигурация multinode
Этот материал поможет понять что есть pre deploy tasks и post deploy tasks. Забегая вперед если вы сразу пропишите в keystone.conf по умолчанию свой identity то у вас всю инсталляцию перекосит
Raul
Полезно будет нарисовать схему, что в какой момент деплоится и откуда берется
сервер all-in-one в одной подсети с отдельным сервером ipa, тут даже не 3 березы а всего 2
icewolf
и почему это post deploy
icewolf
playbookи post/pre между прочим у вас лежат в дереве конфигов
Raul
icewolf
только я это делал после деплоя
Raul
и не один раз
тогда странно что по делу ни одно совета нет, только ссылки на статьи которые уже прочитаны
Raul
только я это делал после деплоя
ну так у меня all-in-one уже раскатан и его надо интегрировать с существующим доменом freeipa
icewolf
тогда странно что по делу ни одно совета нет, только ссылки на статьи которые уже прочитаны
возможно потому что я на конфе? Или потому что я занят? я ведь не Шива, и у меня не много рук
icewolf
тем более яблок ось почему то отправила к чертовой бабушкэ в карантин телегу..
icewolf
а через веб в телегу заходить я простите ссусь
Илья | 😶☮️🐸
тогда странно что по делу ни одно совета нет, только ссылки на статьи которые уже прочитаны
нужно ли говорить, что в целом никто не обязан и тут за идею?
icewolf
нужно ли говорить, что в целом никто не обязан и тут за идею?
да дело не в идеи. дело в том что в post install надо прикорячить плейбуку.
icewolf
плейбука есть
Илья | 😶☮️🐸
плотину нужно завалить камнем?)
Raul
нужно ли говорить, что в целом никто не обязан и тут за идею?
в целом я это понимаю, меня просто удивляет что из 2к человек никто не хочет или не может подсказать по проблеме интеграции ipa и openstack