Вакашку их видел на хх. От 120к, я правда не совсем понял, что они делают, наверное стоять и тупо клеить надпись булат
Печатать на 3дпринтере! Шильдики.
 Roman

 Roman
Нашёл, сорри
Николай
 Osmocom
 Захар
Как сделать тип при прдключении кабеля в порт роутера чтоб оранжевый загорался? open wrt 19.07, mi router 3g
 ntwrk_bot
Добро пожаловать! Ознакомиться с правилами группы можно по ссылке: https://github.com/tg-ntwrk/ntwrk-rules/blob/master/README.md
ntwrk_bot
Добро пожаловать! Ознакомиться с правилами группы можно по ссылке: https://github.com/tg-ntwrk/ntwrk-rules/blob/master/README.md
 Николай
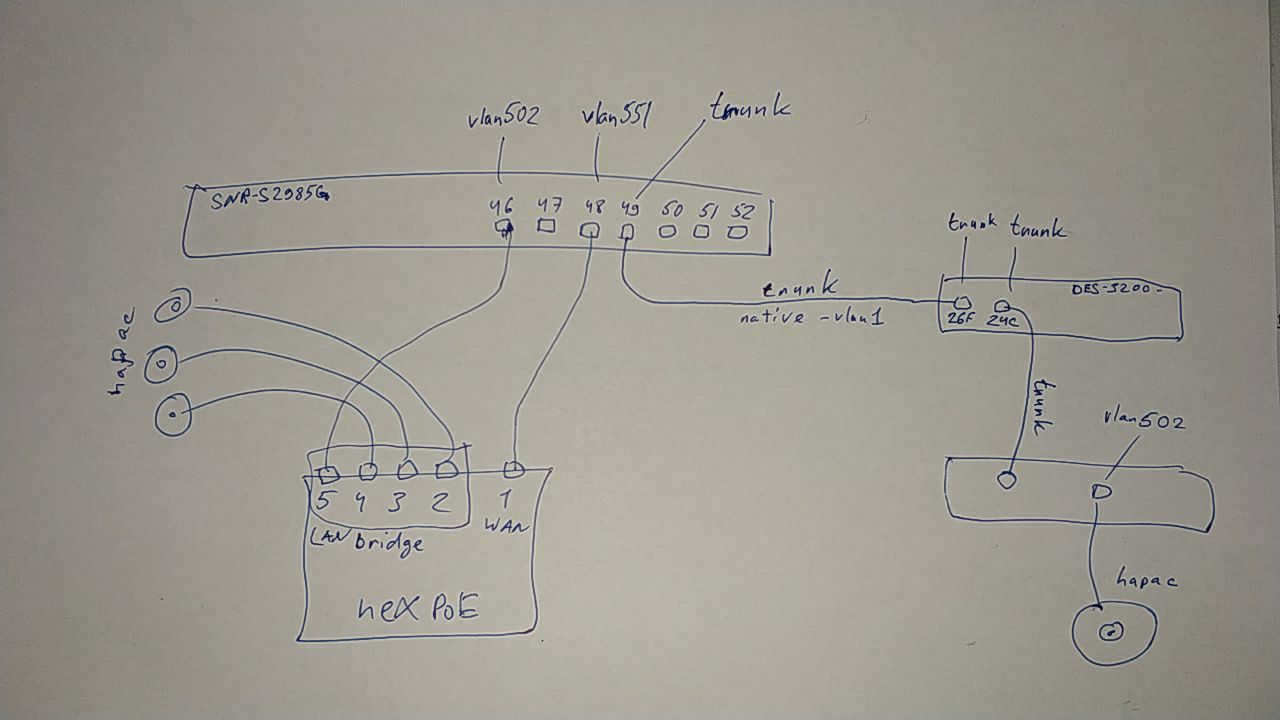
stp включено/выключено в сети? А то в микроте бридж по умолчанию имеет включенный stp... Например...
на SNR stp глобально выключен
Николай
на хексе рстп включен
 Alex
Подскажите, как в juniper srx100b сделать порт fe-0/0/0 равным остальным портам, но чтобы остался доступ по этому порту к вебморде, остальные порты сейчас просто во vlan5 добавлены
Alex
Закинуть его во vlan5 и влагу назначить ip и дать доступ к веб морде по влагу?
Alex
влану*
 Andrey
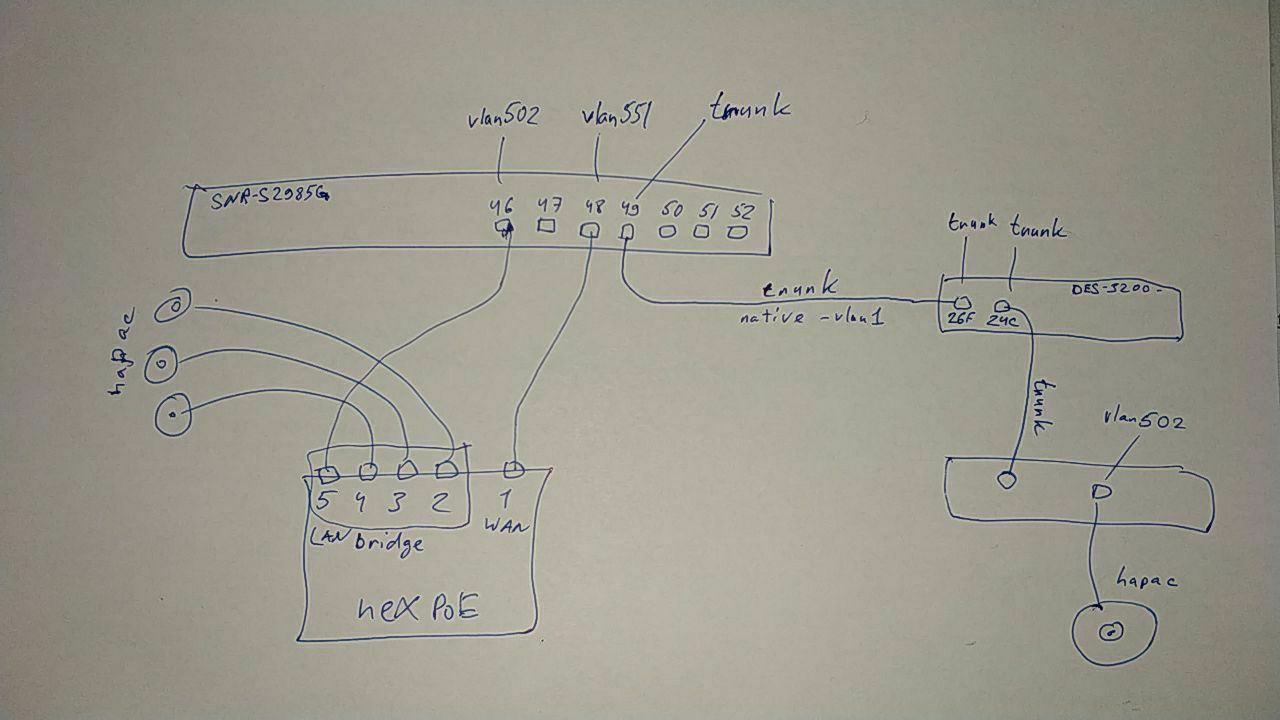
Но ты не показал настрйоку этого порта
Николай
сек
Николай
Но ты не показал настрйоку этого порта
FP_SNR48GB#sh switchport interface ethernet 1/0/49
Ethernet1/0/49
Type :Universal
Mode :Trunk
Port VID :1
Trunk allowed Vlan: 1-4094
Andrey
FP_SNR48GB#sh switchport interface ethernet 1/0/49
Ethernet1/0/49
Type :Universal
Mode :Trunk
Port VID :1
Trunk allowed Vlan: 1-4094
И при включении этого порта у тебя кольцо ?
Николай
иное же написано
 Николай
а вся остальная схема уже как на картинке собрана
Ilya
Andrey
а вся остальная схема уже как на картинке собрана
Го в ЛС, чтоб в чятег не срать, ато хейторы придут, ругать будут
Николай
ok
ntwrk_bot
Добро пожаловать! Ознакомиться с правилами группы можно по ссылке: https://github.com/tg-ntwrk/ntwrk-rules/blob/master/README.md
 DAQ
Всем привет! 1 GB канал тунель Ipsec Site-to-Site не будет выдавать на все 1GB . Правда что через Ipsec ограничение есть?
DAQ
Вот инфа
DAQ
Что касается безопасного соединения, правительство Соединенных Штатов поддерживает очень строгий контроль за экспортом сильных
криптография, как с точки зрения технологии, так и производительности. Как и во многих других продуктах, Cisco ISR
при условии соблюдения этого правила. В целях соблюдения этой политики, как временная и постоянная безопасность (SEC)
лицензии ограничены как по производительности, так и по количеству туннелей. Ограничение применяется к накопительному зашифрованному туннелю
рассчитывает и параллельную пропускную способность. Зашифрованные туннели определяются как IPSec, SSL VPN или Secure Real-Time.
Транспортный протокол (SRTP). В настоящее время это ограничение составляет 170 Мбит / с (85 Мбит / с в каждом направлении) и 225
тоннели. Это ограничение является обязательным и не может быть превышено с лицензией SEC. Высокоэффективная безопасность (HSEC)
Лицензия обеспечивает полную масштабируемость как по производительности, так и по соединениям.
Kostiantyn
Это вроде как у фортика они в некоторые страны продают Low-Encryption модели
Kostiantyn
и там хайекрипшн лицензия отдельно покупается
 Igor
и там хайекрипшн лицензия отдельно покупается
на cisco 29xx и 39хх тоже отдельно HSEC закупаелся. Про новые не скажу
Kostiantyn
Это вроде как у фортика они в некоторые страны продают Low-Encryption модели
У нас например не нужна, она и так идёт стандарт
 Игорь
Всем привет, как доставить через DHCP настройки proxy сервера (для браузера) на Android?
 Alex
Всем привет, как доставить через DHCP настройки proxy сервера (для браузера) на Android?
Может лучше сделать шлюз? С прозрачным прокси?
Игорь
Может лучше сделать шлюз? С прозрачным прокси?
надо подумать... не думал про такую вариацию...
Игорь
не неподойдет... там с ноутами народ они попрут стадом в свободное плавание
Alex
не неподойдет... там с ноутами народ они попрут стадом в свободное плавание
? Так не пускай их никуда
Alex
Вопрос авторизации, MACи, пароли, ключи, сертификаты
Alex
Что хочешь
Игорь
идея интересная... но наверное не подойдет ... я другое решение предложил ... отдельную подсеть ... начинается вой , что она изолированная от основной
Alex
Безопасность обратно пропорциональна удобству
 Stanislav
Добрый день. Может кто-нибудь подсказать, есть ли на аристах поддержка работы bgp & bfd в vrf ?
Anton
а вся остальная схема уже как на картинке собрана
тебе тут не нужен второй линк (hexPoE P5 - SNR P46). Добавляешь влан 502 на Wan порт и запихиваешь его в lan-bridge.
Николай
Николай
надо попробовать
Николай
спасибо
Николай
но по идее петли быть не должно
Anton
Ещё посмотри настройки всех портов на SNR. Может у тебя там где-то switchport backup забытый
Николай
Ещё посмотри настройки всех портов на SNR. Может у тебя там где-то switchport backup забытый
не, там всё девственно чисто
Николай
единственное что там может быть - странные настройки по умолчанию
Anton
Дальше стандартно: включаешь порт. Чистишь таблицу мак-адресов и смотришь маки на портах и как на портах счётчики статистики тикают.
Николай
я просто с SNR не имел опыта
Николай
я догадывался
 higawajj
кто подскажет, щас с 24 числа CCNA Security больше не будет?
higawajj
типа, общий CCNA на все теперь?
higawajj
и если у меня есть уже CCNA RS, я могу сразу CCNP Security новый сдавать?
Максим
CCNA теперь будет один на все стандартные треки + отдельный CCNA Cyber Ops
Галактический
субердевсекнетопс?
Максим
И насколько я помню, можно будет сдавать любой экзамен
higawajj
нахуевертили ппц
 Дмитрий
CCNA теперь будет один на все стандартные треки + отдельный CCNA Cyber Ops
6 ссцна теперь снова один экзамен?
 ԤИОНЕР
Максим
Ну здрасьте, я думал тут уж все давно обсудили и выяснили
Pavel
и если у меня есть уже CCNA RS, я могу сразу CCNP Security новый сдавать?
Новый сснп можно сдавать не имея ссна
higawajj
Новый сснп можно сдавать не имея ссна
Дык что делать, если только сснп рс получил и теперь на очереди был ссна секурити )
Pavel
Радоваться, что сэкономил и при желании и необходимости готовиться к сснп
 f5ead9cc14b
 Юрий
Добрый день , кто на CCIE Enterprise новый планирует сдавать после 24 февраля или R&S до смены сертификации ?😁
 Yaroslav
Добрый день , кто на CCIE Enterprise новый планирует сдавать после 24 февраля или R&S до смены сертификации ?😁
говорят щас в брюсселе очердь аж на улицу выходит как за новым айфоном из желающих успеть сдать старый