 insomnick


не в микротике дело.. А в .... хрен знает в чём...
другая виртуалка на этом же хосте в 192,168,15,0 успешно пингуется
insomnick
или всё-таки в микроте.... пойду посмотрю конфиг микрота, что там особенного для проблемных вируталок я настроил
insomnick
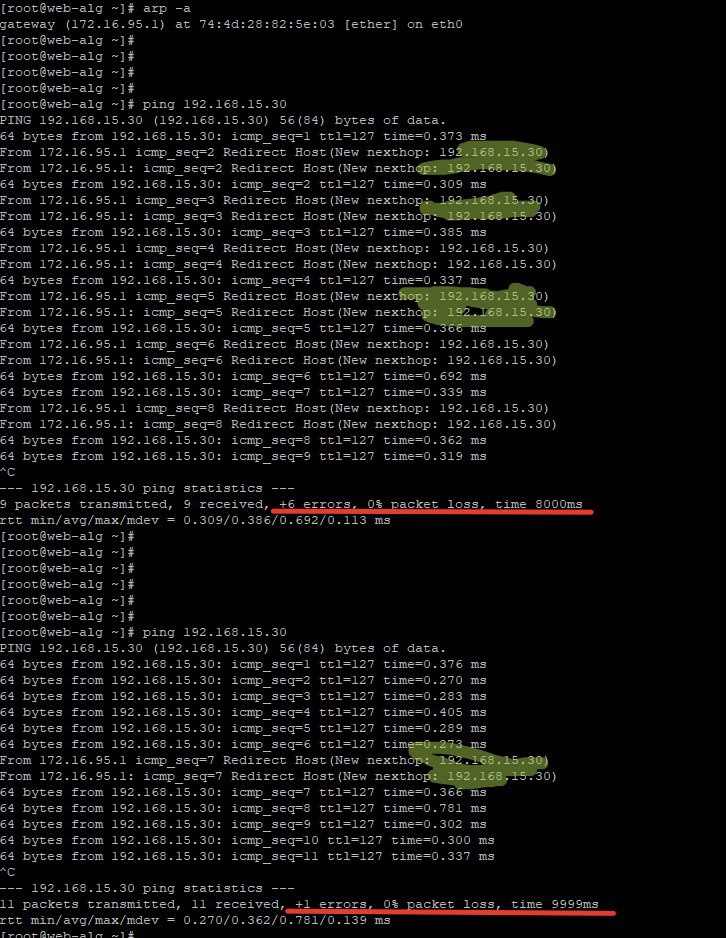
у меня вот так всё:
172.16.95.2 - linux
192.168.15.30 - windows
insomnick
винда шлёт ответы на запросы глючащего линукса ))
 Daniil
у меня вот так всё:
172.16.95.2 - linux
192.168.15.30 - windows
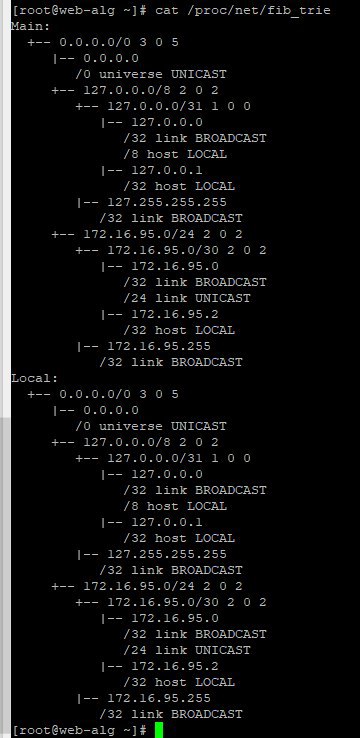
глянь ради интереса cat /proc/net/fib_trie
insomnick
глянь ради интереса cat /proc/net/fib_trie
 vitex
Daniil
insomnick
арп удалить не могу, утилита говорит (см. первый скрин), что такая сеть недоступна , что вполне логично
insomnick
правда по mac-адресу не пробовал удалять
Daniil
арп удалить не могу, утилита говорит (см. первый скрин), что такая сеть недоступна , что вполне логично
можно еще попробовать игнорировать редиректы, посмотреть как будет себя вести arp и направляться кадры. https://www.linuxtopia.org/online_books/linux_system_administration/securing_and_optimizing_linux/chap5sec57.html
insomnick
почистил кэш arp другой командой - пинг пошел
insomnick
ip -s -s neigh flush all
 ntwrk_bot
Добро пожаловать! Ознакомиться с правилами группы можно по ссылке: https://github.com/tg-ntwrk/ntwrk-rules/blob/master/README.md
insomnick
как только начинаю tcp-обращения с 172.16.95.2 к 192.168.15.30 в arp таблице появляется эта чёртова запись.
если после очистки запустить пинг и не прерывать его, то он долго и успешно работает. Но если прервать то, всё....
insomnick
сделал дамп трафика в файл, сейчас буду wireshark мучить
Daniil
сделал дамп трафика в файл, сейчас буду wireshark мучить
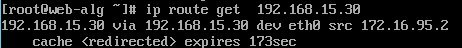
ip route get 192.168.15.30
так почему не запретить принимать редиректы?
insomnick
что за редиректы? Где про них почитать? Походу в них дело. В дампе после одного пакета от от микрота как раз и начинаются проблемы
 Denis
потому что линукс современная операционная система в отличие от всякой архаики?
insomnick
 Daniil
как только начинаю tcp-обращения с 172.16.95.2 к 192.168.15.30 в arp таблице появляется эта чёртова запись.
если после очистки запустить пинг и не прерывать его, то он долго и успешно работает. Но если прервать то, всё....
еще можно менее радикально - включить secure_redirects - тогда редирект будет отвергаться если его nexthop (new_gw) нет в таблице маршрутизации
Denis
да лан, кроме шуток в этом есть немало правды
Denis
современная не означает что она думает вместо пользователя
 ntwrk_bot
Добро пожаловать! Ознакомиться с правилами группы можно по ссылке: https://github.com/tg-ntwrk/ntwrk-rules/blob/master/README.md
Denis
ну мы же не знаем кто их трогал, верно?
 AG
 Denis
K8s readiness же
Denis
я не готов продолжать этот разговор с такой позиции, ты просто хейтишь все инновации
Denis
это предвзятое мнение, в современном АйТи не место зашоренным взглядам
Denis
фу как ты некрасиво описал увлекательный мир АйТи полный инноваци и открытий
 Alexander
прям в самую точку)
insomnick
ip route get 192.168.15.30
так почему не запретить принимать редиректы?
 Oleg
4500X NSF does not support VRF
..ЯЯЯЯЯЯ
vitex
у гражданина не работает из-за редиректа на маршрутизаторе
vitex
так что не надо с больной головы на здоровую
vitex
нормальное поведение - получил редирект, запросил арп
vitex
 vitex
все выключается
vitex
рукожопым не надо быть
vitex
никакой стены плача там нет
Oleg
у кого есть крайний ios на 4500x там уже начал работать nsf внутри vrf
insomnick
***учая фича. Полдня уже убил из-за этого. Более того, по инструкциям в интернете нихрена не отключается
insomnick
Разгонять сети по VLAN в рабочее время нельзя. Отложу это дело на ночь.
Всем спасибо!
Daniil
***учая фича. Полдня уже убил из-за этого. Более того, по инструкциям в интернете нихрена не отключается
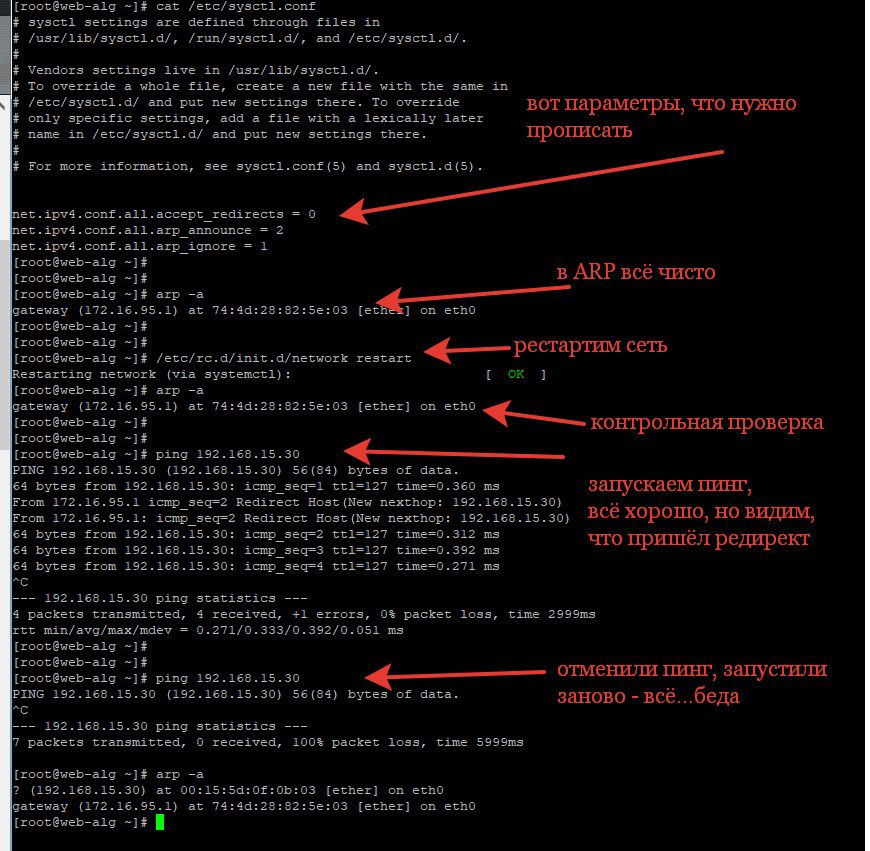
так а что пробовали? Я кидал ссылку на отключение accept_redirects - там по ссылке написано что надо еще перезапустить сеть после этого
insomnick
так а что пробовали? Я кидал ссылку на отключение accept_redirects - там по ссылке написано что надо еще перезапустить сеть после этого
Я впервые в жизни этот файл правил, поэтому после каждой правки я ребутал линукс. Не помогало
insomnick
так а что пробовали? Я кидал ссылку на отключение accept_redirects - там по ссылке написано что надо еще перезапустить сеть после этого
 Daniil
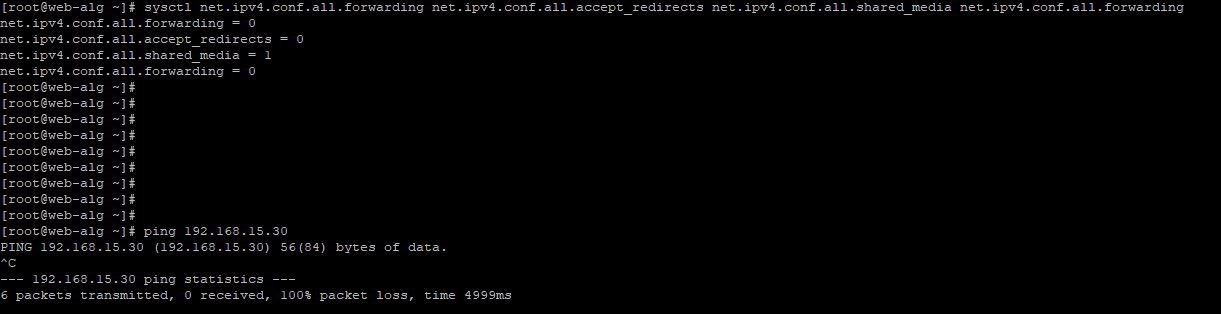
вообще странное что-то там, по-умолчанию в ядре net.ipv4.conf.all.secure_redirects включен так что проблема у него не должна воспроизводится, разве что в каком-то дистре дефолт поменяли, помимо этого accept_redirects работает только если включен и для all и для конкретного интерфейса, также accept_redirects включается, если отключить net.ipv4.conf.all.forwarding - то есть на хосте редирект по-умолчанию принимается (чего требует RFC), а на роутере - нет
Daniil
Daniil
 Daniil
и почистить арп-таблицу
Daniil
и проверить что route get больше без редиректа
Daniil
погоди, вдруг у него не сработат 🙂
insomnick
sysctl net.ipv4.conf.all.shared_media=0 net.ipv4.conf.eth0.shared_media=0
я уже временно "решил" проблему, запретив на файрволе микрота слать icmp-пакеты на мой бедный линукс )))
Теперь не могу обратно воспроизвести проблему, правило файервола отключил, а пинги продолжают ходить ))
insomnick
ребутну линукс сейчас, чтобы проверить ваше предложение
Daniil
в Wiki Ubuntu вообще пишут вещи обратные Documentation/networking/ip-sysctl.txt
Daniil
так что как оно там на самом деле надо дотошно проверять
insomnick
Daniil
ну вот я посмотрел исходник про «Accept ICMP redirect messages only to gateways listed in the» против «allowing redirects from gateways known in our routing table.» в Ubuntu Wiki и дока ядра больше похожа на правду
Daniil
from vs to. В исходниках new_gw
 insomnick
так что, такой "борщ" из параметров sysctl конечно подойдёт, но только как времянка )
Daniil
так что, такой "борщ" из параметров sysctl конечно подойдёт, но только как времянка )
лучше таки накатать баг репорт в саппорт микротика
Daniil
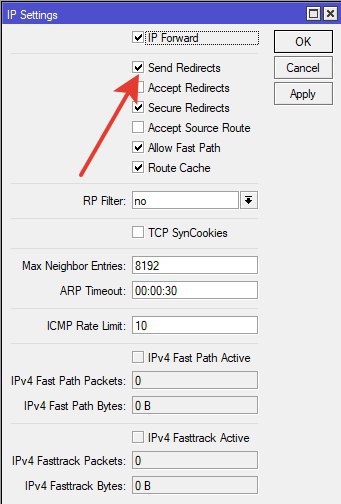
если /ip settings send-redirects=no не помогает то написать что и он не работает
insomnick
По поводу того, что редирект не отключается без ребута роутера, как тут писали?
Daniil
или если не отключается без ребута если не отключается
insomnick
ну, так и быть, напишу, как закончу то, что было моей первоочерёдной задачей )
Ещё раз всем спасибо.
Daniil
и что он шлет редиректы не проверяя что сорс и дестинейшн в разных подсетях
 Nikita
Подскажите пожалуйста, где можно взять статистику потребление интерната, все пишут только про прирост пользователей
 Alex
Кого-то мучают проверками на предмет законности деятельности со стороны прокуратуры?
Alex
Что делать?
 Yaroslav
прекратить незаконную деятельность, ну
Alex
Она во всех местах настолько законна, что уже забываем, что делаем
Alex
Ощущение, что госсвязь какая-то мегасекретная
Alex
А не провайдинг ширпотребной услуги доступа в Интернет
Yaroslav