 Дмитрий


"Ростелеком продлил на три года свое соглашение о лучшем в классе обслуживании Juniper для более чем 14 000 сетевых узлов. Благодаря этому соглашению Ростелеком улучшит производительность сети, разместив в различных регионах техническую поддержку в виде резидентных инженеров Juniper, которые будут адаптировать конфигурацию для получения максимальной производительности сети, а также оптимизирует процессы в своих филиалах. Ростелеком нацелен на снижение риска благодаря поддержке на случай перебоев и подготовленному плану восстановления для таких ситуаций. "
Так так... Кого-то из инженеров ушедших из Ростелекома в джунипер вернут в Ростелеком в эксплуатацию
⁝⁝ James
Нормально, будут вакансии. С другой стороны, Импортозамещение....
 Yaroslav
 Stanislav
Мисак как-то аву поменял - так его перестали узнавать
Ilya
А тут никто случаем не замечал ли, что если очень большая политика bgp или большое количество rt в политике и эта политика меняется (добавляется например rt import), то при коммите некоторые префиксы с другими rt, которые уже присутствуют в политике, пересоздаются.
Аффект от долей секунды, до десятков секунд
Ilya
Было у кого?
Ilya
Как можно поставить на пассивный мониторинг процесс? Прям на боксе
Ilya
Я АФК если что
Ilya
Ок, спасибо
Ilya
Позже отпишу
 vitex
 vitex
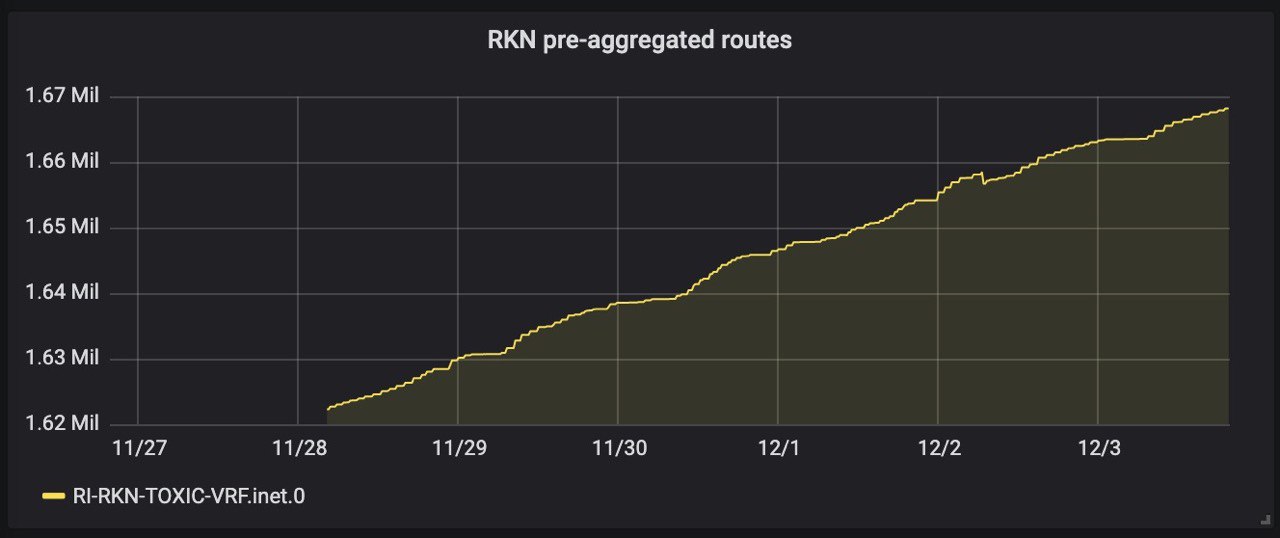
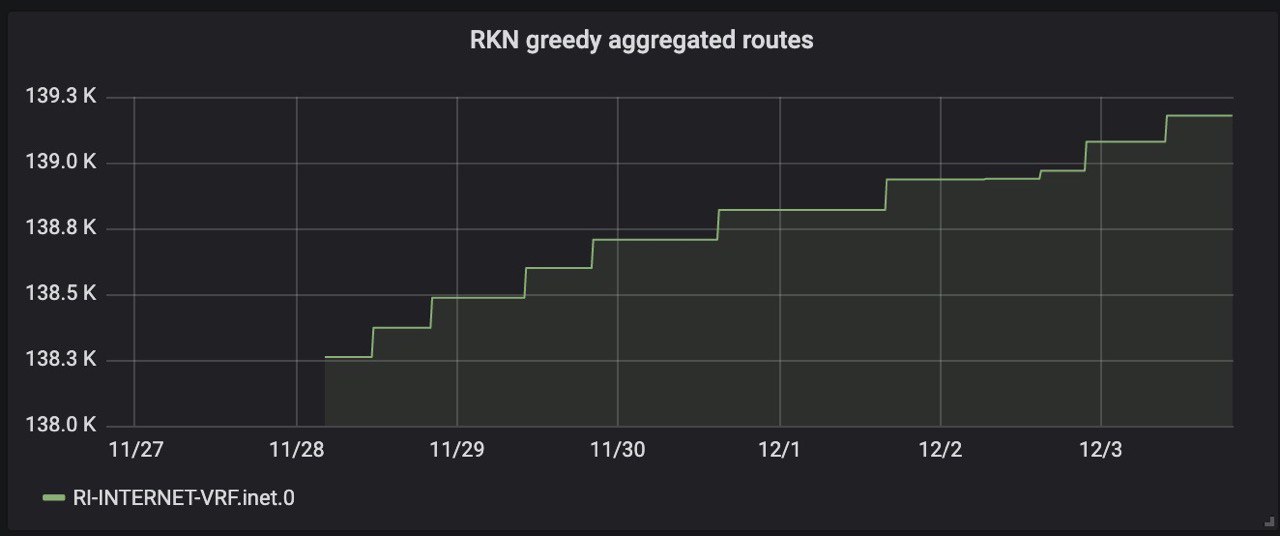
8,5К в день
vitex
если экстраполировать на год то это будет около 3М
vitex
итого будет примерно 4.6M
 Roman
vitex
ri-rkn-toxic-vrf
клевое название для блокировочек
ну типа это "санитарный роутер" на нем полная тблица, а в сеть на бордеры отдается greedy агрегация до /24
vitex
 Roman
140к, пиздец
Ilya
ну типа это "санитарный роутер" на нем полная тблица, а в сеть на бордеры отдается greedy агрегация до /24
Много таких коробочек у вас?
vitex
Много таких коробочек у вас?
один mx на всю сеть, а больше и не надо
траф по агрегированным маршрутам попадает на него, а с него уже разделяется на сервер блокировок и на бордеры обратно
vitex
но что то хреновая тенденция - там карты старые и больше 2.5M не поместится
а если экстраполировать то через год будет уже 4,6
vitex
надеюсь все таки это нелинейно будет расти
 Andrey
ну типа это "санитарный роутер" на нем полная тблица, а в сеть на бордеры отдается greedy агрегация до /24
А если там нормальные православные сайты, а вы их блокируете ? Статики руками по /32 пишете ?
Ilya
А если там нормальные православные сайты, а вы их блокируете ? Статики руками по /32 пишете ?
Ркн сказал - блокируй бляд.
vitex
А если там нормальные православные сайты, а вы их блокируете ? Статики руками по /32 пишете ?
А откуда том по твоему 1.6М маршрутов?
vitex
Руками набили?
Ilya
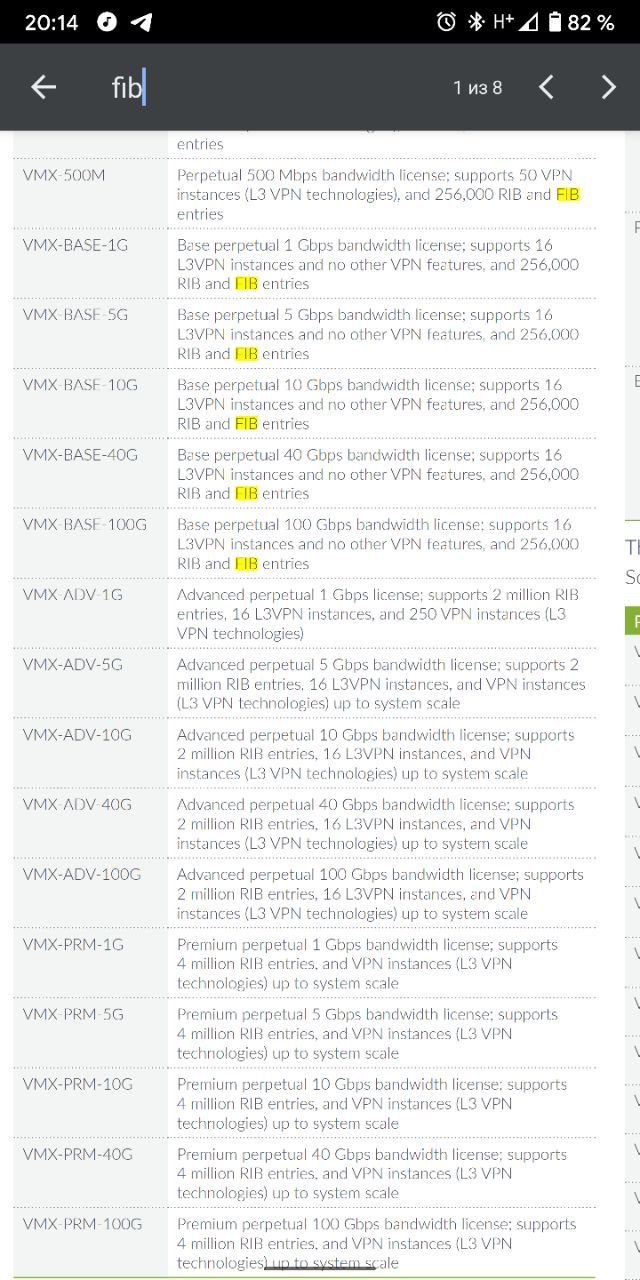
vmx сколько там может в fib?
Ilya
Почему?
Ilya
256k?
Хе
Ilya
 Dmitry
Ilya
Хорошая коробка
 DAQ
снчала роутер => потом firewall.Подскажите плиз сначала nat на роутере , потом ipsec на firewall или наоборот как правильней ?
 Evgeniy
Лучше чтобы между узлами не было ната.
vitex
сервис-меш только и все
никаких сетей
DAQ
или natt ?
DAQ
trevel
DAQ
в связке с ipsec
DAQ
уклон на безопасности сети должен быть
DAQ
извне
Evgeniy
В s2s статически все указывается
Evgeniy
Тебе придётся делать nat 1 в 1.
Evgeniy
Позови архитектора.
 Uncel
DAQ
норм же ?
Yaroslav
Тут точно архитектор нужен
vitex
 Yaroslav
Они в взио рисуют гораздо лучше
Yaroslav
Пусть исправляют
DAQ
ага я про него имел ввиду
Evgeniy
Между рутерами
DAQ
Juniper
vitex
нат тревис
vitex
во
vitex
и его брат дженкинс
Uncel
Тройного ната