 Misak


три месяца не работал дхцп6 сервер, вернее на одном бирасе работал, на друго при том же конфиге - работал
Misak
все что можно перепробовал
Misak
даже @gngbng на своем конфиг накатывал при той же версии - работает
Misak
сегодня попросили поставить другую версию с нуля с флешки
Misak
поставил на бекап РЕ, переключил - даже дхцпв4 перестал работать
Misak
ребутнул старую ре, опять переключился - все заработало
Misak
опять короче бубен доставать и восстанавливать навыки камлания
Misak
я за всех
Misak
два часа ночи, уложил своих инженеров спать, а сам мейнтененсю
Misak
пипец прям как
Misak
надо бы донести до джуна, что это говно очень много хороших компаний сгубило
Misak
до сведения
Misak
Хотя уже 18.4 рекомендед
Misak
Ты спи дальше
 vitex
надо ставить оязательно?
vitex
приключений на жопу искать?
Misak
У меня и не стоит
Misak
Но когда начинаются приключения, стоит и рекомендованную поставить. На бирасах я без нужды вообще не трогаю софт
 Al
У меня и не стоит
Ну ты это. Виагра там и все такое. Говорят помогает. Заодно протестируешь и расскажешь. 😜
 Alexander
три месяца не работал дхцп6 сервер, вернее на одном бирасе работал, на друго при том же конфиге - работал
"Нахой не нужон ваш инторнет" ©
 Andrey
https://ru.aliexpress.com/item/4000321448434.html
Andrey
Cisco, которую может позволить каждый
 Plus
как открыть доступ к mysql серверу на хосту с контейнера docker?
 Evgeniy
Expose или как там
 ntwrk_bot
Добро пожаловать! Ознакомиться с правилами группы можно по ссылке: https://github.com/tg-ntwrk/ntwrk-rules/blob/master/README.md
 Mr Smith
Expose, строго говоря, маппинг на стороне Хоста не делает, это для inter-container comms
Plus
там в docker бридж сеть есть 172.17.0.0
Plus
я так понимаю надо открывать доступ на самом mysql хостовом чтобы принимал соединения с локальной сети
Plus
потому что смотрю nmap а порта 3306 нету )
Plus
nmap поставил внутри контейнера для теста))) потом уберу обязателно
 Stanislav
Expose, строго говоря, маппинг на стороне Хоста не делает, это для inter-container comms
Expose запускает прокси на хосте
Stanislav
Ну и между контейнерами и так все работает если в одной сети
 🐣
Mr Smith
Expose запускает прокси на хосте
The EXPOSE instruction does not actually publish the port. It functions as a type of documentation between the person who builds the image and the person who runs the container, about which ports are intended to be published. To actually publish the port when running the container, use the -p flag on docker run to publish and map one or more ports, or the -P flag to publish all exposed ports and map them to high-order ports.
Plus
Ну и между контейнерами и так все работает если в одной сети
между контейнерами все гуд между контейнерами и хостом тоже. все доступно
Mr Smith
другой вариант, в docker-compose можно явно маппинг сделать https://docs.docker.com/compose/compose-file/#ports
Plus
о! так я еще не делал!) надо попробовать
 Daniil
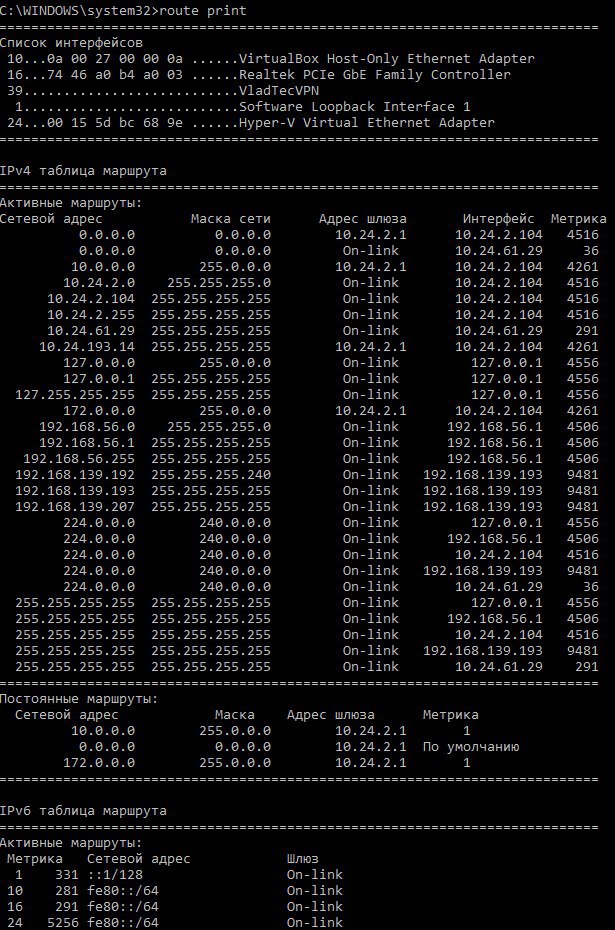
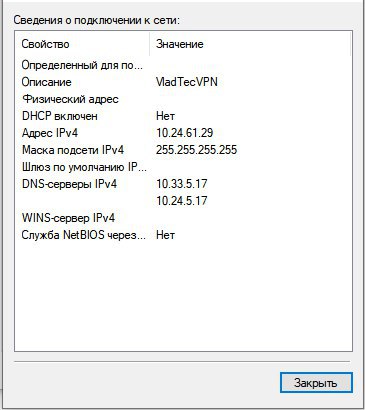
Всем привет, почему может при подключенном VPN интернет соединении неправильно определять IP адрес сервера в локальной сети? Стоит отключить VPN и сразу правильно определяется, можно ли что то сделать в этом компьютере чтобы этого избежать?
Михаил
Пытаюсь понять как использовать маршрутизаторы Алкатель, которые теперь нокла. Такое ощущение что их проектировали и разрабатывали старые эсдиэйчники.
Plus
Всем привет, почему может при подключенном VPN интернет соединении неправильно определять IP адрес сервера в локальной сети? Стоит отключить VPN и сразу правильно определяется, можно ли что то сделать в этом компьютере чтобы этого избежать?
у тебя таблицы маршрутизации локальные и получаемые от vpn не пересекаются ли случайно?
Daniil
у тебя таблицы маршрутизации локальные и получаемые от vpn не пересекаются ли случайно?
для доступа к локалке у меня прописано пара марштутов, мб они не совсем верные, а мб всё равно адреса пытаются получиться через VPN
Plus
ну дык добавиь игнорирование маршрутов от vpn
Plus
и посмотри
Plus
openvpn?
Plus
эм... а вот не уверен что в pptp маршруты объявляются сервером дополнительные
Plus
покажите таблицу
vitex
Expose запускает прокси на хосте
лол кек экспоз ничего не делает
это вообще опция для документирования
Stanislav
ну я имел ввиду -p
 Nicolae Musteata
три месяца не работал дхцп6 сервер, вернее на одном бирасе работал, на друго при том же конфиге - работал
Я хз если хоть у одного вендора есть хардварный брас который работает без глюков ) когда в нашей компаний думали на что поменять редбэки SE1200 то расмотрели все самые популярные варианты .. и джун и циски .. почитали кучу форумов и у всех есть какаята херня ) остановились на софтверном решений и не жалеем )
 Volodymyr
три месяца не работал дхцп6 сервер, вернее на одном бирасе работал, на друго при том же конфиге - работал
Так и до ментального разбана хуавея не далеко
Nicolae Musteata
Тут проблема именно в софте
да но когда у тебя один софт для всего появляются такие глюки )
vitex
я так понимаю надо открывать доступ на самом mysql хостовом чтобы принимал соединения с локальной сети
docker run -p 3306:3306 mysql
и стучись на 3306 порт на айпи хоста, докер пропишет соответсствующее нат правило, в чем можешь убедится посмотрев айпитейблс
и еще есть нюанс на после которого появляются открые голой жопой эластики и мемкеши - если хочешь ограничить доступ извне к опубликованному порту то правило надо прописывать не в INPUT а в FORWARD
точнее  в DOCKER-USER
Plus
 Plus
docker run -p 3306:3306 mysql
и стучись на 3306 порт на айпи хоста, докер пропишет соответсствующее нат правило, в чем можешь убедится посмотрев айпитейблс
и еще есть нюанс на после которого появляются открые голой жопой эластики и мемкеши - если хочешь ограничить доступ извне к опубликованному порту то правило надо прописывать не в INPUT а в FORWARD
точнее  в DOCKER-USER
это я уже победил) просто на mysql bind-address докер сети прописал и все завелось
Stanislav
Ну мог тогда и в сети хоста запустить)
vitex
это я уже победил) просто на mysql bind-address докер сети прописал и все завелось
можно сделать вот так docker run --network host mysql
и тогда не надо ничего биндить - в контейнере будет сеть хоста
Plus
можно сделать вот так docker run --network host mysql
и тогда не надо ничего биндить - в контейнере будет сеть хоста
дальше налетаю на эту ошибку https://github.com/ONLYOFFICE/CommunityServer/issues/118
Plus
можно сделать вот так docker run --network host mysql
и тогда не надо ничего биндить - в контейнере будет сеть хоста
а как остальные порты, 80 напрмиер? тоже будут отвечать сразу на запросы хоста ?
vitex
Ну мог тогда и в сети хоста запустить)
самый прикол что многие не понимают про то что в лучае мапингв трафик транзитный для хоста правила надо прописывать не в INPUT
 vitex
а как остальные порты, 80 напрмиер? тоже будут отвечать сразу на запросы хоста ?
если сервис в контейнере будет случать 80 порт то ответи и мапить не надо ничего
то есть с точки зрения сети все так же если бы ты запустил процесс не в контейнере
vitex
и тут уже как раз INPUT актуален
Plus
запустил контейнер с сетью хоста. теперь надо добавить в iptables правила? или оно само должно?
ntwrk_bot
Добро пожаловать! Ознакомиться с правилами группы можно по ссылке: https://github.com/tg-ntwrk/ntwrk-rules/blob/master/README.md
vitex
запустил контейнер с сетью хоста. теперь надо добавить в iptables правила? или оно само должно?
смотря что там у тебя прописано
INPUT по умолчанию как правило весь разрешен
Plus
sudo docker ps
CONTAINER ID IMAGE COMMAND CREATED STATUS PORTS NAMES
a5a2ed3881f2 onlyoffice/communityserver "/usr/bin/dumb-init …" 13 seconds ago Up 11 seconds onlyoffice-community-server
Plus
sudo docker run --net 32a7a55d735f