 The King


она думает что по питанию ребут
 Evgeniy
Ибп стоит?
Evgeniy
Ну тогда поставь.
The King
 ele
@zhenyatsk @occiz спасибо
The King
сколько бп?
The King
2?
ele
2
The King
оба в один источник?
ele
разные
The King
вторая туда же подключена?
ele
один бп на одной фазе, второй на другой
The King
второй каталист по такой же схеме подключен?
ele
аа не
второй который работает нормально, подключен один бп
The King
подключи также . помониторь.
Artem
у HP не спрашивал?
 ntwrk_bot
Добро пожаловать! Ознакомиться с правилами группы можно по ссылке: https://github.com/tg-ntwrk/ntwrk-rules/blob/master/README.md
ntwrk_bot
Добро пожаловать! Ознакомиться с правилами группы можно по ссылке: https://github.com/tg-ntwrk/ntwrk-rules/blob/master/README.md
Roman
DT основной заказчик ))) значит быстро не умрут
Roman
@ebugakov а зачем нат платы заставлять работать как stateful firewall для ipv6?
Roman
p678.pdf
 DAQ
Всем привет! Нужен совет помогите vpn лучше между главным и филиалами поднять на kerio или железке msr hp 1000-4 ?
DAQ
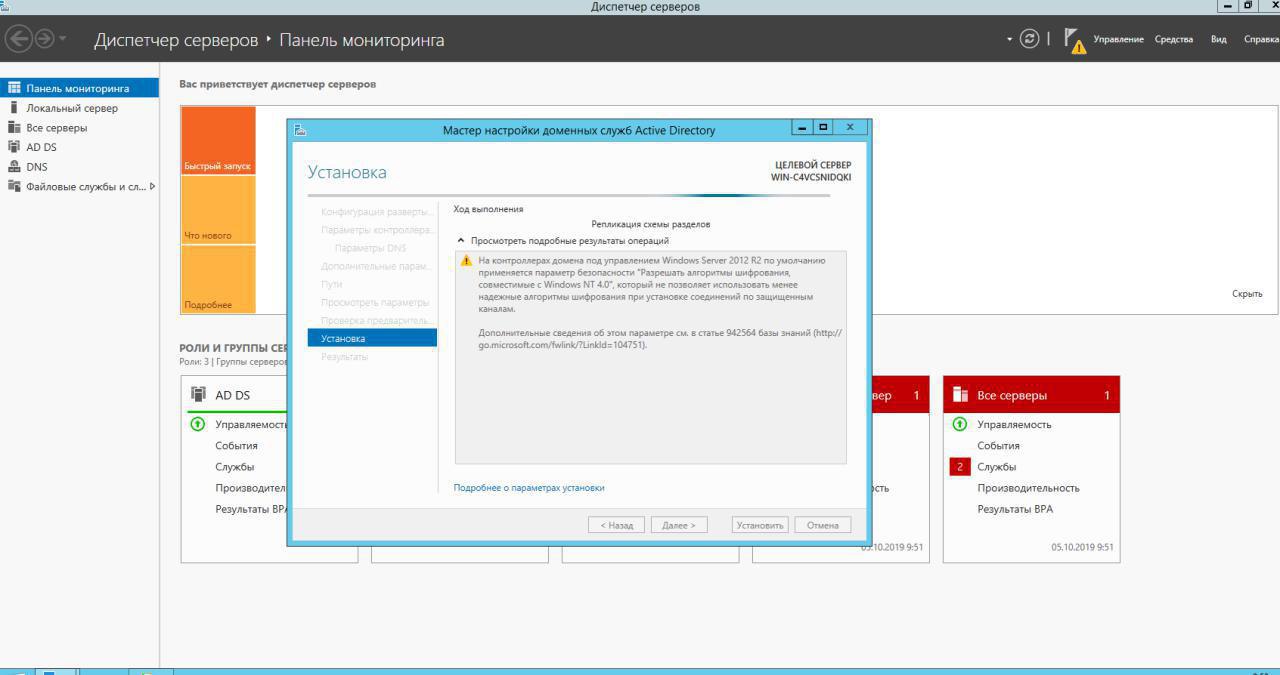
Просто я пытаюсь ввести дочерний домен в корневой AD через vpn,на данный момент используется kerio control связь vpn и что то не получается ввести уже 2-ые сутки в домен дочерний в корневой.Есть предпосылки что это kerio vpn не справляется с тунелем ?
DAQ
 DAQ
кто нибудь с таким сталкивался
DAQ
Aleksandr
Repadmin /replsummary
ntwrk_bot
Добро пожаловать! Ознакомиться с правилами группы можно по ссылке: https://github.com/tg-ntwrk/ntwrk-rules/blob/master/README.md
ntwrk_bot
Добро пожаловать! Ознакомиться с правилами группы можно по ссылке: https://github.com/tg-ntwrk/ntwrk-rules/blob/master/README.md
Evgeny
@ebugakov а зачем нат платы заставлять работать как stateful firewall для ipv6?
Чтобы твоих ебоненотов (которые ничего не подозревают) не ломали
Roman
Чтобы твоих ебоненотов (которые ничего не подозревают) не ломали
Но есть же рекомендации к CPE
Roman
RFC 4864 - Local Network Protection for IPv6
https://tools.ietf.org/html/rfc4864#section-4.2
Roman
To implement simple security for IPv6 in, for example, a DSL or cable modem-connected home network, the broadband gateway/router should be equipped with stateful firewall capabilities. These should provide a default configuration where incoming traffic is limited to return traffic resulting from outgoing packets (sometimes known as reflective session state). There should also be an easy interface that allows users to create inbound 'pinholes' for specific purposes such as online gaming.
Roman
Спасибо
 Oleg
к сожалению ничего не нашёл:(
погоди. спросил сейчас у человека который спец в доменах, может подскажет. я напишу потом.
Kay
Всем привет, подскажите есть ли фича в бгп что бы при мультихоумед подключении не рекламировать свои сети второму провайдеру до тех пор пока первый провайдер живой
Kay
Сейчас погуглю
Oleg
так не интересно. а как же скрипты?
Kay
А адвертайз мап? Не кто не использовал?
Evgeniy
Питон скрипт
Evgeniy
Kay
Спасибо, пошёл читать
Kay
Хоть вектор есть
Kay
а там оказалось все не сложно
 vitex
Чего только енты не придумают
vitex
Лишь бы не жить как люди
 Alexander
Ну может им надо для чего-то чтобы трафик возвращался точно через первого
 Vladimir
 Kostiantyn
@zhenyatsk
 Eugene
S7 учудили блять. Привезли меня в Питер вместо Москвы
 Andrey
Не, ну я точно конечно не уверен, но ощущение точно такое
туман, уныние, и надпись в аэропорту "Добро пожаловать в Санкт-Петербург" *
DAQ
ipsec и nat работаю в связке ?
Evgeny
Это хорошо еще не в сибирь деревья сажать
 Anton
Уран добывать!
Anton
Стране нужен уран!
Anton
и плутоний
Andrey
Иногда люди не отличаются от обитателей тихого городка
Anton
ммм.. не только лишь в казахстане... Ж)
DAQ
ipsec и nat в связке будет работать ?
DAQ
ipsec tunnel между всеми филиалами кроме dmvpn есть аналоги ?
DAQ
на hp например
DAQ
знает кто нибудь