Ты можешь назначить себе внутри сети 8.8.8.8, тоже будет роутится и наружу ходить не должно. Все, это приватный адрес
плохая практика
 Andrey


 Vladimir
Не. То, что я его не имею права слать наружу ибо чужой не отменяет того, что его гугол анонсит и он там в принципе имеет право быть
Действую от обратного, 192.0.2.0 может быть в твоей сети,но не означает, что это допустимо.
Andrey
 sexst
плохая практика
У меня домашний dns прикидывается 8.8.8.8 для девайсов. Потому что макось не понимает 172.16.0.0, но ей норм 8.8.8.8
sexst
Опять же свой кеш ближе к телу и rtt меньше
Vladimir
private это ж не о технической возможности анонсить, а о праве анонсить в мир без присвоения звания криворукого говноеда
Я говорю про приватные сети с точки зрения rfc
Vladimir
Если пишется статья на вики, можно указать - сетка для документации, но использовать внутри своей сети можешь
 Anton
А как?
Andrey
Хм. У меня тоже один вопрос
как передать все статические маршруты всем роутерам 1-ой командой
сам задал - сам ответил
redistribute static
sexst
Действую от обратного, 192.0.2.0 может быть в твоей сети,но не означает, что это допустимо.
Может, но нехорошо, да.
Вдруг тебе документацию книжную привезут, а там этот префикс используют. Коллизия адресов в сети компании налицо)
Не, серьёзно, не надо так. Только если дома.
Andrey
Не,
Andrey
Но вроде как можно собрать их чтобы рулить через 1ip.
Andrey
такой себе суррогат
sexst
сам задал - сам ответил
redistribute static
Сразу хочу посоветовать.
Всегда стоит сразу подготовить route-policy, пусть в ней даже изначально будет тупо permit all и правила редистрибьюции вешать с указанием этой policy. Потому чято рано или поздно начнётся необъодимость часть статиков передавать, часть не передавать, части, скажем, cost крутить и понеслась
sexst
А тут уже политика.
sexst
В идеале делать вообщзе deny all. И руками разрешать строго нужное.
sexst
Или потом окажется что они везде названы по-разному, писать больше, а рухтер и так еле доступен, это вот всё. А так в политику дописал и красота
sexst
Если ospf, то я еще явно type и cost пишу. Чтобы точно ВСЕ видели
Andrey
sexst
Вот тут был базовый-базовый. Оно для всех протоколов в плане указания route-map для redistribute одинаково. Поведение по дефолту - маршрут принимается. т.е. в конце неявный permit any
http://xgu.ru/wiki/%D0%9C%D0%B0%D1%80%D1%88%D1%80%D1%83%D1%82%D0%B8%D0%B7%D0%B0%D1%86%D0%B8%D1%8F_%D0%B2_Cisco#.D0.9F.D0.B5.D1.80.D0.B5.D1.80.D0.B0.D1.81.D0.BF.D1.80.D0.B5.D0.B4.D0.B5.D0.BB.D0.B5.D0.BD.D0.B8.D0.B5_.D0.BC.D0.B0.D1.80.D1.88.D1.80.D1.83.D1.82.D0.BE.D0.B2_.28route_redistribution.29
Вот тут кратенько про match, set и action в route-map при редистрибьюции
https://www.cisco.com/c/en/us/support/docs/ip/border-gateway-protocol-bgp/49111-route-map-bestp.html
sexst
Собственно если принимать всё нужно, то можно сам route-map пока и не создавать. А в случае желания что-то вырезать - закинуть туда deny правил
 Evgeniy
 Misak
 Sergey
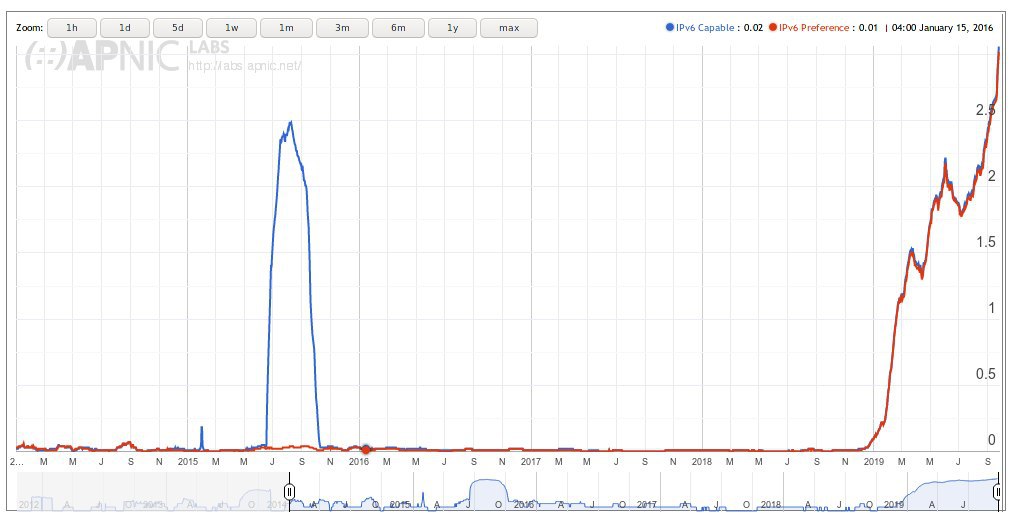
https://twitter.com/mutin_sa/status/1176865215008378881?s=19
 Oleg
это какбы + для любого ОПА и уже как стандарт дефакто
Oleg
к томуже бесплатный стандарт
 Ivan
https://twitter.com/mutin_sa/status/1176865215008378881?s=19
Это не услуга, денег не приносит, значит...
Ivan
Ребзя, может кто подскажет. Есть ASA на ней bgp и PI-адреса. Хотим с адресов PI строить IPSEC, так как аплинков несколько. Так вот лупбеков на асе не существует, а хочется поднять route based VPN. Поднял просто SVI и повесил туда кусок из PI. Так вот по кепчуру траф прилетает все норм, но в ответ не летит. packet-tracer показывает no route to host. В таблице конечно же все есть. Ну кароч мне бы какой-то костыль, чтобы со своих адресов айписек строить
sexst
https://twitter.com/mutin_sa/status/1176865215008378881?s=19
Должен по-пацански или должен в смысле "обязан" - разные вещи
Ivan
ПОМОХИТЕ
Дмитрий
Аса не роутер
Ivan
/тред
Sergey
Должен по-пацански или должен в смысле "обязан" - разные вещи
Эт понятно. Так должен или нет?
sexst
Эт понятно. Так должен или нет?
По-пацански - да, всё равно для себя нужен банально
В принципе - никому нихрена не должен
Ivan
По-пацански - да, всё равно для себя нужен банально
В принципе - никому нихрена не должен
Два чая этому господину
Дмитрий
Если нет lg, готовы ли они отвечать на письма от других операторов, которые можно было бы не получать имея на своей стороне лг
sexst
Если нет lg, готовы ли они отвечать на письма от других операторов, которые можно было бы не получать имея на своей стороне лг
Какие письма?
У них есть клиенты и пиры. Они анонсируют туда-сюда чот на границах. Единственные вещи на которые они ОБЯЗАНЫ реагировать - это если что-то сломали.
Дмитрий
Ivan
Чо вы развели-то.
Понятно, что транзитов без lg надо всячески порицать. Фу такими быть. Но нет, они никому ничего не обязаны в дикой рыночной природе.
Ivan
Или предлагаете их загосрегулировать в этом аспекте, как белорусы с IPv6?
Дмитрий
Да, кстати, там же скоро госорган будет собирать всю инфу о маршрутах. Так что будем из этого органа брать инфу
Дмитрий
Ivan
отдает дефолт нам
sexst
Ну да
Ivan
с этим все норм
 Yaroslav
начните с простого
Yaroslav
пакет трасер
Дмитрий
В sh route есть 0.0.0.0?
Ivan
да
Yaroslav
и каптуре пакета на вход
Ivan
и я кепчуру. все это описал же)
Дмитрий
С детейл пакеткапчур сними
Ivan
ща попробую
Yaroslav
+
лг пушится снизу вверх - включаетесь в аплинка просите лж - тогда продаваны сами будут пушить технарей запилить
Yaroslav
ростелек очень долго не хотел и неделал, но вроде и он сдался
Sergey
лг пушится снизу вверх - включаетесь в аплинка просите лж - тогда продаваны сами будут пушить технарей запилить
В случае с МегаФоном нихрена не работает.
Yaroslav
когда интернетчики мегафона были из волги у них вроде был
Sergey
ростелек очень долго не хотел и неделал, но вроде и он сдался
У всех, т.е. совсем всех, крупных Российских транзитников и точек обмена Looking Glass есть. У МегаФона тоже был. Выключили 1,5 года назад.
Sergey
Мелкий клиент значит
Три разных клиента и нихрена не мелкие. Один так вообще крупняк федеральный.
Yaroslav
ну шо тут сказать надо заставить пригрозив голосовать ногами
Evgeniy
Да выключите это гавно уже
⁝⁝ James
Evgeniy
Интернет там не очень