 Evgeny


какой другой режим
 Н Е К И Б Е Р Л Е О
kernel-bypass
Н Е К И Б Е Р Л Е О
Т.е. ядру доступ туда закрыт
Evgeny
не понял какое отношение это имеет к ipv6 dhcp client, но ладно - не одобряю
Н Е К И Б Е Р Л Е О
не понял какое отношение это имеет к ipv6 dhcp client, но ладно - не одобряю
Вот про не понял и не одобряю и ип в6...это все мимо
Evgeny
я один не понимаю что тут происходит?
Н Е К И Б Е Р Л Е О
Адаптер щитай на время выключается и доступ к нему только у приложения использующей библиотеку pf_ring zerocopy
Н Е К И Б Е Р Л Е О
А он есть!
Н Е К И Б Е Р Л Е О
If you open a device using a PF_RING-aware driver in zero copy (e.g. pfcount -i zc:eth1) the device becomes unavailable to standard networking as it is accessed in zero-copy through kernel bypass, as happened with the predecessor DNA.
 Stanislav
напиши дхцп клиент для pf_ring, а потом интегрируй его в ntop или что там у тебя. делов-то
Н Е К И Б Е Р Л Е О
Была такая мысль;)
Н Е К И Б Е Р Л Е О
Но..
Н Е К И Б Е Р Л Е О
 Н Е К И Б Е Р Л Е О
но мысль хорошая.
Н Е К И Б Е Р Л Е О
А на физическом уровне если воткнуть еще один девайс со статическим айпи просто из 192.168.... в хаб в котором будет входящий интернет,сетевая с pfring и задублировать mac допустим? Или раз в 2.5 минуты интерфейсу менять mac на тот же который у pfring сетевухи просить dhcp и менять обратно адрес
Н Е К И Б Е Р Л Е О
Или даже опускать интерфейс
Roman
Remote Access
Ilya
 Ilya
хера он жирный
Н Е К И Б Е Р Л Е О
кстати нашёл тут
Н Е К И Б Е Р Л Е О
https://github.com/raw-packet/raw-packet
Plus
Не выводит ошибку при попытке вставить существующую запись или создать таблицу
затык теперь на доменах где больше 1 ip
 vitex
А на физическом уровне если воткнуть еще один девайс со статическим айпи просто из 192.168.... в хаб в котором будет входящий интернет,сетевая с pfring и задублировать mac допустим? Или раз в 2.5 минуты интерфейсу менять mac на тот же который у pfring сетевухи просить dhcp и менять обратно адрес
без запроса на проделние лиза BRAS просто отключит сессию
и поднимет ее только по новому запросу дисковер-реквест
Ilya
Мне светлая тема днем лушче зашла
 Yaroslav
у вас киты не совпадают
Ilya
да кстати
 Vladimir
был синий кит, стал ковш с кирпичем
Yaroslav
о какой бы херне ты не подумал, на реддети уже есть срач на эту тему
Stanislav
а зачем гуи для докера?
Vladimir
да хоть гладиолус, гуи не нужен)
Stanislav
а че под мак там виртуалка с люниксом запускается? а внутри неё докер запущен?
 ewcha
Жируете там
ewcha
Нет
ewcha
За свои поедешь?
ewcha
Бугаков
ewcha
Того стоит
ewcha
Но вы держитесь
Igor
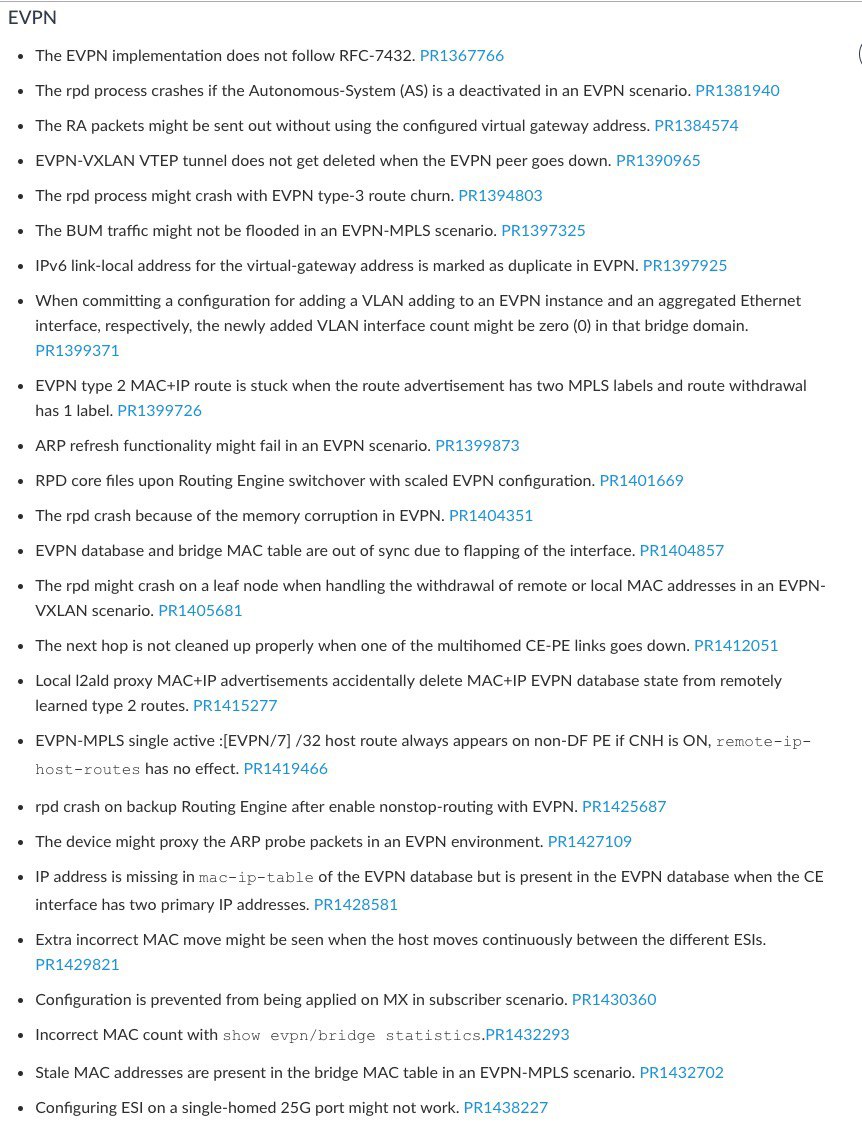
кто-нить знает, какого хуя в жунос с 18-й версии в A/S ES внезапно non-DF стал анонсить type 2 с арпами, которые выучил DF?
Igor
в 14 версии специфики анонсит только df, а тут оба пидора
Igor
точнее даже не type 2, а vpn-префиксы
Igor
да
Igor
надо выключать эту хуйню?
Ilya
да
Igor
пиздец
Igor
циска какая-то
Ilya
а еще, возможно, включен protocols {
evpn {
remote-ip-host-routes
Igor
не включено
Ilya
хотя если анонсит только с того сайта (ES), где у тебя A/S, то это не оно
Igor
есть только irb там, но оно не включено
Igor
хотя если анонсит только с того сайта (ES), где у тебя A/S, то это не оно
у меня non-df, где es up/blocking, какого-то хуя анонсит по inet-vpn /32 от cpe
Igor
я ради прикола зарайзил lp на этом анонсе и конективити пошло нахуй
Ilya
у меня non-df, где es up/blocking, какого-то хуя анонсит по inet-vpn /32 от cpe
хз хз, надо смотреть
Igor
на 14 жуносе всё прекрасно работает
Igor
Junos: 18.4R1.6
Ilya
в R2 целую пачку багов исправили
Ilya
давай глянем release notes
Igor
да мне не так важно
Igor
на самом деле
Ilya
ну раз ты настаиваешь
Ilya
 Igor
ебать
Ilya
https://kb.juniper.net/InfoCenter/index?page=content&id=TSB17628&actp=METADATA
 Alexander
https://prsearch.juniper.net/InfoCenter/index?page=prcontent&id=PR1419466
какой релиз в прод у джуна нынче на EVPN/VXLAN рекомендуется, желательно с рабочей телеметрией?
Ilya
Вот еще свежак
Ilya
Alexander
это R?
Ilya
R
Alexander
R1?
Alexander
на 204 ты че ставил?