 倫太郎


ну, у меня гитхаб есть
 Maxim
и?
倫太郎
все
倫太郎
можешь зачекать
倫太郎
там правда херня
倫太郎
у меня достаточно проектов закрыты
Maxim
да я видел твой аккаунт.
倫太郎
👍
Maxim
Я вот просто как потенциальный работодатель зайду к тебе, а там не понятно откуда ты, как тябя зовут, что ты делаешь такого за что тебя хотелось бы нанять. Очень похоже на фейковый аккаунт.
倫太郎
 Maxim
Я не пытаюсь тебя оскорбить, просто люди верят настоящим людям, у которых есть имя и фамилия и с которыми можно связаться и обсудить что и как.
倫太郎
ну шо поделать, анонизм это святое
倫太郎
даже мать незнает что я такое
Maxim
не спорю
Vadim
Давайте колабарацию замутим
Vadim
И как там что-то там за лайки
倫太郎
github.com/ejnshtein/vk-to-telegram вот это
Maxim
против себя что ли?)))
Vadim
Против кипиша ради кипиша
Vadim
Особенно в профессиональной среде
Maxim
Против кипиша ради кипиша
Да тебя ни кто ещё ни куда не звал, чо ты тут митингуешь?))) Против он. Мути свои проекты, делай что хочешь.
Maxim
Время у тебя много по ходу просто вот ночью распыляться
Vadim
Продолжай
Maxim
Я только за, чтобы у тебя всё получилось.
Maxim
Чтобы ты своих принцыпов придерживался и всё такое.
Vadim
Так так
倫太郎
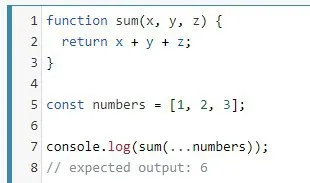
так пацаны, расскажите что делают три точки в js ? типо {...a}
倫太郎
понять не могу
Maxim
разворачивают объект
Maxim
тоже что и […a]
Vadim
Spread operator гугли
倫太郎
 倫太郎
круто
Maxim
[1, 2].concat(3, 4) === [1, 2, 3, 4], то же самое const a = [1, 2]; const b = [3, 4] [..a, …b]]
倫太郎
ЕБААААААААААТЬ
倫太郎
КРУУУТО
倫太郎
будем тестить на проде
Maxim
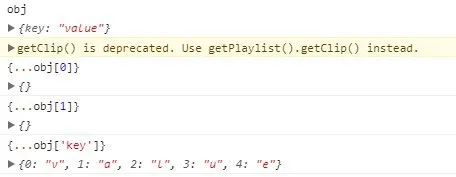
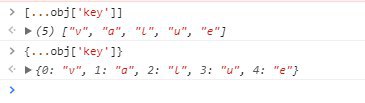
ну и можно из объектов ключи вытаскивать таким же образом
倫太郎
 Anonymous
{ ...obj } зачем для чего
倫太郎
 倫太郎
Жостка, да
倫太郎
ESLint and the Problem with NPM - DEV Community 👩💻👨💻
https://dev.to/kuhnerdm/eslint-and-the-problem-with-npm-51kl
倫太郎
А теперь спать
 Roman
Здравствуйте! Есть такая задача: пользователь вводит что-то в input и нам нужно на лету отправить запрос и вернуть ему данные, но не хочется использовать onChange и делать это на каждое изменение. Подскажите пожалуйста как называется паттерн, когда мы после его ввода ожидаем еще какое-то время и если нового ввода нет, отправляем запрос и возвращаем дату ?
 Alexander
Roman
Решил разобраться в серверном рендеринге, пишу на React. Next.js лучшая библиотека на сегодняшний день для этого ?
 M
можно не использовать jwt для аутентификации
Т.е. теоретически можно узнать id админа (к примеру), получить обычный подписанный токен при аутентификации и поменять в нем свой ид на ид админа и пользоваться правами админа?
M
Я правильно понимаю?
 Josh
нет
 Andrew
Токен не образуется только на основе id
Andrew
Если зайдешь в учетку админа и скопируешь токен даже
Andrew
То не будет работать
Andrew
Токен генерится на одну сессию
Sergei
Есть канал для js тестировщиков или вопросы по юнит тестам тоже сюда?
M
Я открыл jwt.io две вкладки, там онлайн builder. В двух вкладках блок с моим JSON одинаковый, но разные сикрет ключи, в сгенерированных токенах соответственно тоже самое
блок1.блок2(одинаковый).блок3(разный)
Т.е. пользователь залогинился, получил токен (валидный), поменял в нём блок с инфой, отправил.
И проверить ли это не подделанный токен можно только если каждый сохранять в бд, и искать по ид и токену
M
Т.е. идентифицировать пользователя только по токену нельзя
 Sergey
Я открыл jwt.io две вкладки, там онлайн builder. В двух вкладках блок с моим JSON одинаковый, но разные сикрет ключи, в сгенерированных токенах соответственно тоже самое
блок1.блок2(одинаковый).блок3(разный)
Т.е. пользователь залогинился, получил токен (валидный), поменял в нём блок с инфой, отправил.
И проверить ли это не подделанный токен можно только если каждый сохранять в бд, и искать по ид и токену
ничего хранить не нужно, достаточно ключ иметь
Sergey
блок3 генерируется на основе ключа, который пользователь не знает
Sergey
а если он его не знает, то и не сможет сгенерировать нормальный блок3
M
Да
倫太郎
а если он его не знает, то и не сможет сгенерировать нормальный блок3
с неправильным блоком токены сразу откидывает код
M
Блин, я сейчас с телефона, блок 3 всегда разный?
Sergey
ты сам написал что разный
M
Если сикрет одинаковый
Sergey
но в рамках одного ключа и одних данных он будет одинаковый
M
Но третий блок же не зависит от данных
M
Я про это и говорю, что у всех пользователей валидный токен(третий блок), но разная инфа(второй блок), т.е без сохранения в БД токена с уникальной инфой, нельзя проверить токен на то ли он подделанный. Ведь со стороны токена он валидный если он не expired и если третий блок не подделан