 Дима


Хорошо хоть тс то осилили
Дима
А то как сычи одни на чистом жс писали
 Таймураз
 🦁👉🤛
просто не делай так, а используй console
Я так и не делаю. Но: у меня есть смарт, на котором напечатать 'log(a);' мне быстрее, чем 'console.log...'. Не вижу в этом ничего плохого.
 Anonymous
пасаны, а помимо process.on('uncaughtException') можно как-то ловить ошибки? а то на uncaughtException показывает лишь следствие, а не причину
Anonymous
пасаны, а помимо process.on('uncaughtException') можно как-то ловить ошибки? а то на uncaughtException показывает лишь следствие, а не причину
Там вроде hang up ошибка же вылетала. Наверно связано с тем что не приходит end.
Anonymous
Anonymous
может здесь есть https://github.com/nodejs/node/issues/13461
Anonymous
Аха
а это разве не следствие? типа сервак крашнулся, сокеты не могут работать дальше и вызывают ошибку
Anonymous
имеете ввиду что hang up втора ошибка, а на серваке проиходит первая нивидимая ошибка? во всяком члучае по пробуйте, отправить res.end() с задержкой
Anonymous
имеете ввиду что hang up втора ошибка, а на серваке проиходит первая нивидимая ошибка? во всяком члучае по пробуйте, отправить res.end() с задержкой
уу. оказалось что ошибка была в какой-то проверке, которая обращалась к несуществующему полю. хз почему не показывало ошибку. поменял поле на существующее и работает (не падает)
Anonymous
Anton
Вчера спрашивал, но не смог нормально описать вопрос
Anton
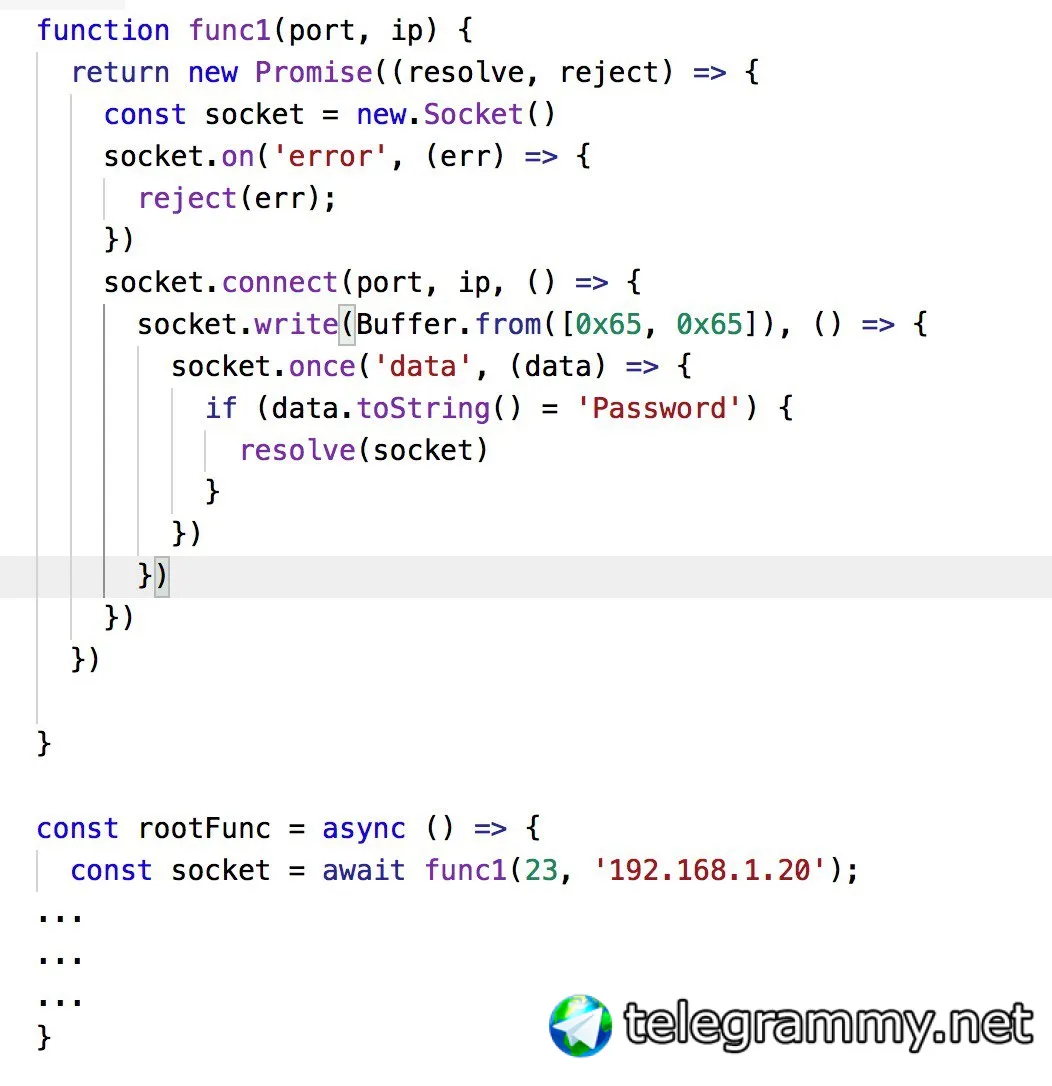
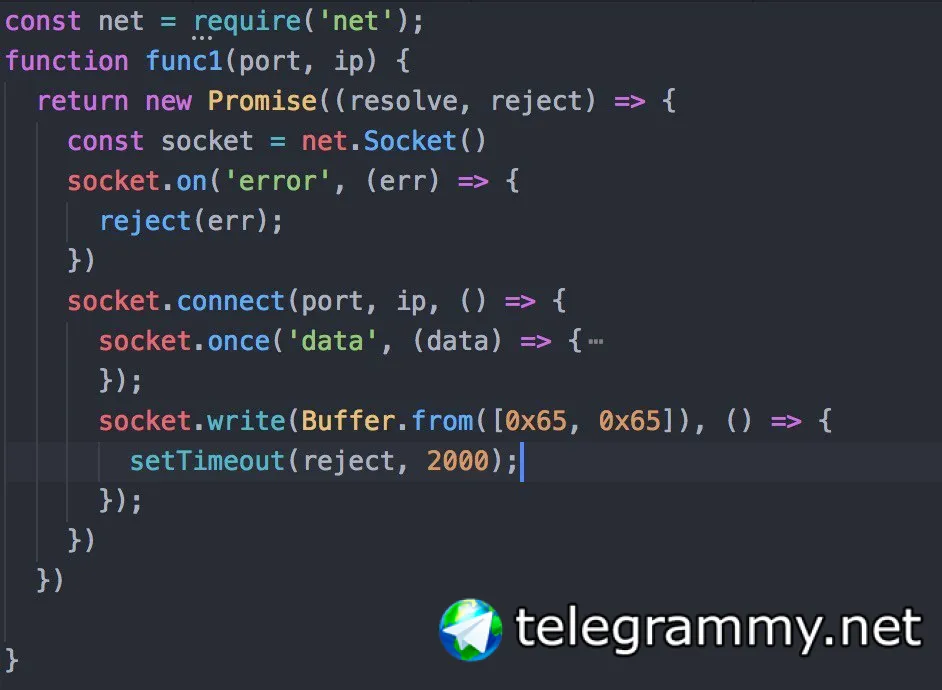
Требуется создать сокет и попробовать произвести проверку паролем, если проверка проходит, то начинаем общение по сокету дальше. Правильно ли я понимаю алгоритм как это сделать?
Anton
 Yurii
Anton
Потому что соединение происходит с контроллером, а не браузером по голому TCP. = опечатка, на скору руку писал.
Yurii
Anton
Да
Grigoriy
Потому что соединение происходит с контроллером, а не браузером по голому TCP. = опечатка, на скору руку писал.
нужно учесть, что в первом куске по событию «data» может приехать больше, чем одна строка с паролем (или в этом «хендшейке» контроллер сам больше в сокет не напишет?)
Anton
нужно учесть, что в первом куске по событию «data» может приехать больше, чем одна строка с паролем (или в этом «хендшейке» контроллер сам больше в сокет не напишет?)
Эту проблему будем решать на стороне контроллера, чтобы он мусор не слал. Там будет свой протокол, с контрольной суммой. Здесь я просто облегченный пример написал
Grigoriy
но в общем выглядит вполне правильно, только я бы socket.once('data'
вынес бы выше из коллбека на write
Grigoriy
сначала бы событие повесил, а потом начал бы писать в сокет
Anton
Я пытаюсь понять, как сделать ожидание ответа и проверку его, потом что просто по событию вариант не подходит. Или я не понимаю, как сделать на событиях этот кейс
Grigoriy
Я пытаюсь понять, как сделать ожидание ответа и проверку его, потом что просто по событию вариант не подходит. Или я не понимаю, как сделать на событиях этот кейс
суть описана правильная, я могу ошибаться, но мне кажется, что просто есть проблема с тем, что теоретически, если контроллер например будет медленно писать первый пакет с паролем, можно получить не полный пароль.
И лучше не полагаться на once('data', … (так как в самом событии можно получить не весь пароль, а только первый байт от него, например.), а слушать событие data и собирать из него данные до тех пор, пока мы точно не получим полный пароль.
(надеюсь я доходчиво объяснил)
Anton
Вот так еще добавил таймер на исключение
Anton
 Anton
суть описана правильная, я могу ошибаться, но мне кажется, что просто есть проблема с тем, что теоретически, если контроллер например будет медленно писать первый пакет с паролем, можно получить не полный пароль.
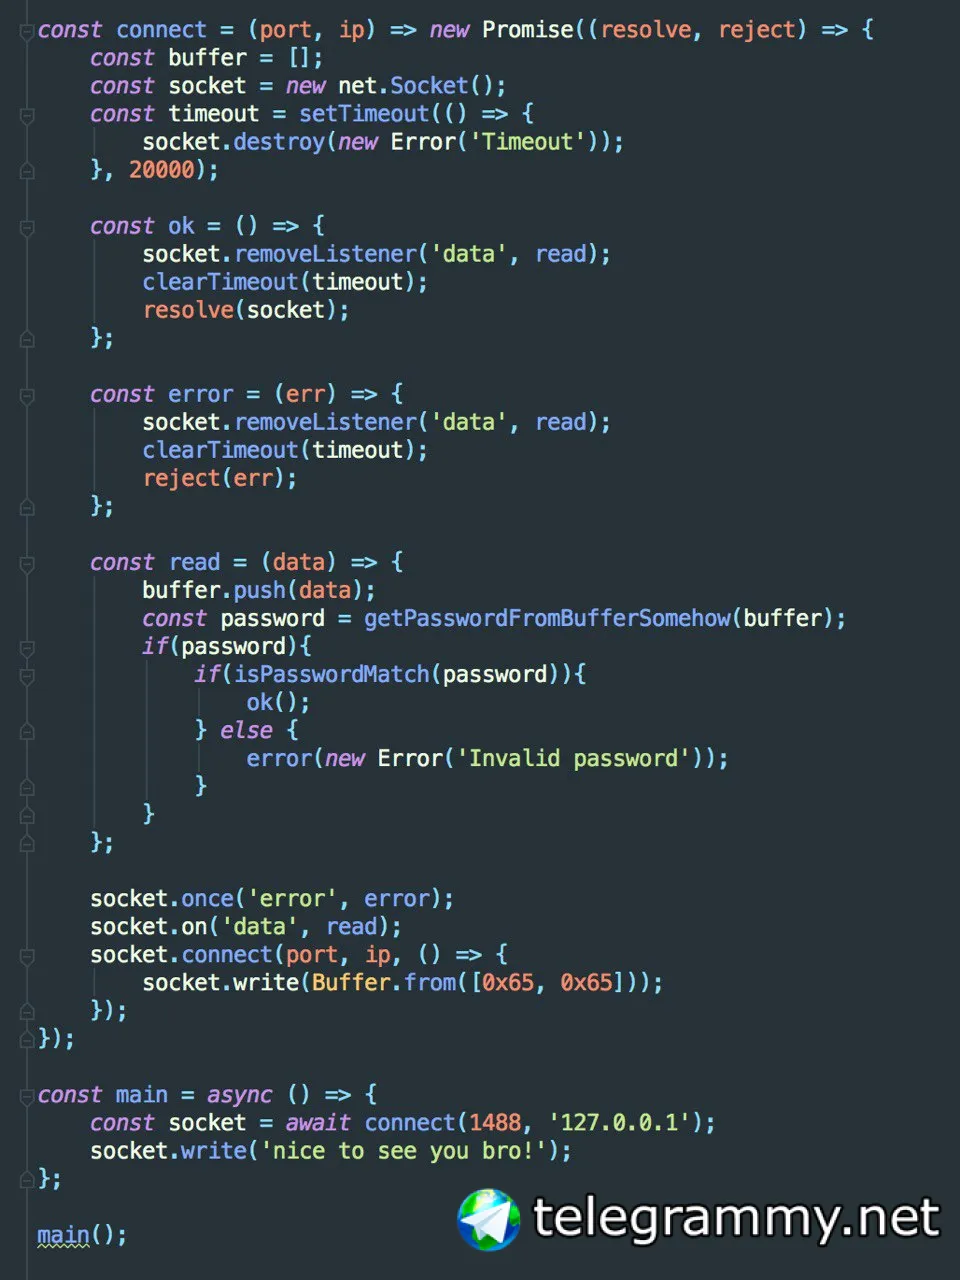
И лучше не полагаться на once('data', … (так как в самом событии можно получить не весь пароль, а только первый байт от него, например.), а слушать событие data и собирать из него данные до тех пор, пока мы точно не получим полный пароль.
(надеюсь я доходчиво объяснил)
Да, я понял. Спасибо, очень здравая мысль. Проверю этот момент. Once я вешаю, потому что дальше я возвращаю этот сокет наверх и по нему начинают писаться уже данные настроек, например. И там так же есть ответы. Видимо надо тогда удалять этого слушателя on(‘data’) перед resolve()
 Kolya
Ребят, а как в nodejs лучше работать с куками? Я, к примеру, делаю авторизацию на стороннем api, он мне возвращает куку, которая живет 15 минут. Вот мне бы как-то следить за этой кукой и если протухла - перед новым запросом получать новую куку. Как это все дело хранить/организовать срок годности? Направьте в какую сторону гуглить, как это в ноде делается по человечески
tazasho
нид хелп
l3xxxy
Скиньте конфиг вебпака для реакта без тайпскрипта
l3xxxy
Ой не туда
tazasho
ERROR: unauthorized: access to the requested resource is not authorized, но docker login парошел успешно, значит нет доступа?
Kool
Kool
обычно
401 - Not authenticated - не подошёл пароль
403 - Not authorized - нет доступа
 Grigoriy
проверил на локалхосте, вроде работает как надо
Grigoriy
Блин, огромное спасибо)🔥🔥🔥
нужно будет только учесть реконнекты, и кучу кучу всего, но я думаю, что вы знаете и справитесь 😉
Anonymous
если я правильно понял sequelizerc файл нужен,
чтобы cli мог видеть пути миграций и сидов для запуска из консоли ? верно ведь ?
Anton
нужно будет только учесть реконнекты, и кучу кучу всего, но я думаю, что вы знаете и справитесь 😉
Да, на самом деле. Я ковырялся ковырлся в коде с ошибками и обвешенным всей сложностью. Решил, что я устал и может чего-то не понимаю. Начал писать упрощенный пример кода в песочнице(чтобы запостить здесь) и уже когда дописал, понял что все встало на свои места) Но ваша подсказка с удалением слушателя очень полезна))
Anonymous
Из-за чего так выходит:
Делаю socket.destroy();
Через пару секунд socket.connect...
Вылетает error connect EALREADY.
Anonymous
 Lev
а откуда пошла практика класть несколько проектов в одну репу? в этом есть хоть какой-то смысл?
Lev
в репе пакаж.жсон, файл eslintrc и 2 папки client и server. В них отдельное фронты и сервер с своими пакаж жсонами
Anonymous
а откуда пошла практика класть несколько проектов в одну репу? в этом есть хоть какой-то смысл?
https://github.com/lerna/lerna
Anonymous
Ты про это?)
Lev
наверное
Lev
только в корневой папке из зависимостей только eslint
Lev
и путь к .env файлу '../../../.env'
Lev
(╯°□°)╯︵ ┻━┻
Anonymous
в репе пакаж.жсон, файл eslintrc и 2 папки client и server. В них отдельное фронты и сервер с своими пакаж жсонами
ну можно сделать чтобы в корневой папке лежали модули которые относятся к папке server ) Тогда второй package.json и модули будут только в папке client
Lev
оцените отбитость людей которые так делают по 10бальной шкале
Anonymous
я так далаю , но я еще учусь мне можно ))
 Alexey RGB
Всем привет! Подскажите, пожалуйста, чатик наподобии mobile dev jobs - только для бэкэндщиков? Где можно поискать мобильного бэкэндера? Спасибо.
Lev
а чем мобильный бекендер отличается от вебовского?
Lev
как-то шел разговор за parseServer
Anonymous
а чем мобильный бекендер отличается от вебовского?
Мобильный фронтендер и бекендер - это как верстальщик и javascript-разработчик на фронте
Timur
Здравствуйте. Какие есть проверенные библиотеки для работы с .doc / .docx документами? Мне нужно в шаблоне заменять строки и выдавать готовый документ.
Alexey RGB
а чем мобильный бекендер отличается от вебовского?
у кого есть опыт разработки под мобайл - тому легче дается понимание построения архитектуры последующих проектов. больше ничем.
 Andriy ✙
Alexey RGB
не хочу спорить. может подскажите что я спрашивал? буду благодарен
Anonymous
Совершенно не верное, не связанное вообще никак с жизнью утверждение
Anonymous
Что значит "бек", что значит "всех"?
Andriy ✙
Пример: берём приложение вк для веба и для мобилы. Неужели у них совсем разные сервера? Нет, там одна апишка. с но веб при все при этом ещё юзает сср. И нету разделения на моб/веб бэкендов
Anonymous
"визде", ок
Andriy ✙
Вот так. Визде это работа с сервером.
 Eugene
Визде >__<
Andriy ✙
Везде. Ок. Неграмотный я.
Eugene
🤔Ну чаще всего что там api, что там api, правду могуь быть некоторые тонкости свои ;)
Ну и смотря какой бекенд.
Может же быть бекенд без API o_O
Anonymous
Я уже сказал. Моб бекендер - этот тот который пишет ядро мобильного приложения, а не который апи на серверах поднимает. Хотя, конечно, у @heyho11 нужно уточнить что он имел в виду.
Для мобильных приложений вопрос работы с сервером стоит несколько иначе, из-за доп работы с оповещениями. Хотя это и сейчас по немногу во фронте появляется.
Бек у вк и 'my-awesome-pet-project-with-1.5-users' - вообще разное
 Святослав
Что почитать на тему промисов?
...еще надо почитать литературу про борьбу пролетариата за светлое коммунистическое будущее. Там тоже много промисов помнится было.
Anonymous
Бэк визде одинаковый
Просто набор не связанных слов, а не утверждение. Т.к. слова эти разные значения в разных контекстах имеют