в сохранении там данных о юзере, например
То, что ты хочешь, называется «сессии». Они легче JWT, безопаснее, более удобны в использовании, и не гоняют лишний трафик туда-сюда.
 Nikita


 Kirill
То, что ты хочешь, называется «сессии». Они легче JWT, безопаснее, более удобны в использовании, и не гоняют лишний трафик туда-сюда.
Насколько я знаю, сесии не безопаснее.
Kirill
https://gist.githubusercontent.com/zmts/802dc9c3510d79fd40f9dc38a12bccfc/raw/9a75136c25025ffed8faeaac51884b7237cf8ad6/tokens.md
Kirill
Тут на практике показывают, как пользоватся jwt
 Ras

 🦜
Kirill
https://gist.github.com/zmts/802dc9c3510d79fd40f9dc38a12bccfc/
Сорян, fasthub почему то raw ссылку копирует
 KlonD90
Какое это отношение имеет к node.js?
jwt фигня конечно. Но куки то каждый раз передаются, что прямо поет об csrf атаках каких-нибудь
 Кирилл
Ну так защити от csrf
Кирилл
есть же куки с same site
Кирилл
сделай куку с id на каждый запрос
KlonD90
ну так защищу через localStorage
 O.
Ранее задавал вопрос.
С безопасностью JWT давно понятно. Одни упоминания о связке Frontend/Backend.
А как же быть с мобильными клиентами? 90% разработчиков требуют использование JWT.
В связке с Mobile/Backend что советуют?
KlonD90
не понимаю как samesite защитит от csrf с каким-нибудь xss
Кирилл
xss так же заберёт твой локалстораж и все
 Sergey
ну так защищу через localStorage
напиши свою реализацию кук в localstorage, jwt то тут зачем?
KlonD90
то есть ты всерьез ратуешь за cookie?
KlonD90
напиши свою реализацию кук в localstorage, jwt то тут зачем?
так я про утверждения как раз cookie > localStorage
KlonD90
что не верно
Кирилл
все, что лежит у клиента - можно подделать
Sergey
не понимаю как samesite защитит от csrf с каким-нибудь xss
а как localstorage от них защитит?
KlonD90
и с куками пройдет
KlonD90
iframe со своим линком
Sergey
xss же, какая картинка
Sergey
так же скриптом вытянут localstorage, а для кук есть httponly
KlonD90
ок с xss грустно. с любыми линками внутри куки хуже
Кирилл
А нефига юзерам позволять линки совать
Sergey
ок с xss грустно. с любыми линками внутри куки хуже
если у тебя на get картинки происходит изменения данных, то кто в этом виноват?
KlonD90
так же скриптом вытянут localstorage, а для кук есть httponly
ничем не поможет. ну не знаю я этой куки. если я внедрил скрипт то могу выполнить все равно все те же действия. от того что я не знаю куку ничего особо не поменяется
Кирилл
ок с xss грустно. с любыми линками внутри куки хуже
samesite и браузер не будет отправлять куки на левые сайты
Кирилл
короче, куки самые защищённые
Anonymous
Доброго времени суток коллеги,
есть ли способ sortа из find() в монге по виртуалам?
Anonymous
Не нашёл решения
Сам виртуал такой
productSchema.virtual('stock').get(function() {
var totalAmount = 0;
this.procurement_info.forEach((stock, index) => {
totalAmount += this.procurement_info[index].stock
});
return totalAmount
});
KlonD90
Не надо так делать 😕 samesite умеет только текущий хром да и защита такая себе опять же
Кирилл
господи, защиты при работе с клиентом - нет
Кирилл
не нужно просто хранить говно типа ролей в куках и все будет ок
Кирилл
или просто нужно их подписывать
Кирилл
остальное - так или иначе будет взломано
Кирилл
или подделано
Sergey
Вопрос не в том безопасны ли куки, а в том, нужно ли их использовать, когда есть local storage
Дмитрий
Вопрос не в том безопасны ли куки, а в том, нужно ли их использовать, когда есть local storage
Нужно. Ибо куки безопаснее
Vlad
подскажите как в sequalize сдеать join запрос. связи в моделях у меня прописаны
Anonymous
Вопросы за триjsта:
Как использовать промисы? (необходимо построить синхронную цепь вызовов асинхронных методов)
Anonymous
 Михаил Макарычев
 Victor
А подробнее?
https://developer.mozilla.org/ru/docs/Web/JavaScript/Reference/Statements/async_function
Anonymous
Что конкретно интересует?
Ну, вообще хотелось бы:
1. обратиться к серверу и дождаться его ответа
2. затем вычислить у себя нечто относительно долгое (5-10 секунд)
3. затем еще раз обратиться к серверу
Victor
Ну, вообще хотелось бы:
1. обратиться к серверу и дождаться его ответа
2. затем вычислить у себя нечто относительно долгое (5-10 секунд)
3. затем еще раз обратиться к серверу
request()
.then(my_promise_function_long_calculation)
.then(request)
Victor
или
Anonymous
request()
.then(my_promise_function_long_calculation)
.then(request)
Что есть request и как его правильно инициализировать?
Victor
await request()
await my_promise_function_long_calculation();
await request()
Victor
Что есть request и как его правильно инициализировать?
Твоя функция, где ты обращаешься к серверу
Anonymous
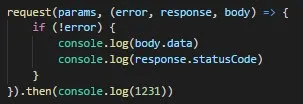 Victor
А промисифицировать кто будет?
Victor
const requestPromise = util.promisify(request);
Victor
requestPromise(params).then()
Victor
Или поставь этот пакет: https://github.com/request/request-promise
 Andru
 Dmitry
это не противозаконно?
export default name => (method, ...output) => console[method](`[${name}]`, ...output)
 Ulad🧑💻
это не противозаконно?
export default name => (method, ...output) => console[method](`[${name}]`, ...output)
Nothing is true everything is permitted
Victor
это не противозаконно?
export default name => (method, ...output) => console[method](`[${name}]`, ...output)
попробуй написать это в пятницу, скататься на шашлыки, а в понедельник в 9 утра вникнуть в этот код
это и будет ответом
Dmitry
да по коду вроде норм...
Dmitry
ну ладно
Dmitry
блин, чё то нормально я отдохнул, сижу, всё по компонентам распихиваю, так прикольно %)