 Sergey


я понимаю, что это плюс в сравнении с нодой, вот и удивился
 Anonymous
вы не об одном и том же
Sergey
если намек, что это типа вброс, то нет )
просто, порог входа в ноду, на мой взгляд, достаточно низок.
Anonymous
порог входа ниже + более читаемый код
это стоит читать как "порог входа ниже, чем в си++"
Anonymous
так ведь?
 Dmitry
если намек, что это типа вброс, то нет )
просто, порог входа в ноду, на мой взгляд, достаточно низок.
я писал, что это порог входа ниже по сравнению с C++, а так - у ноды - да ниже
Sergey
а, не правильно понял, значит )
A
jdbc - не ORM и честно говоря не очень удобен для работы с бд.
Ну точно. А ORM на чём строить? На нативном драйвере для каждой БД? JDBC очень классная штука, потому что представляет собой одну дырку, через которую можно говорить с плюс-минус любой базой.
 Алексей
ну хорошо, да
Алексей
ну в ноде orm и через нативные драйвера неплохо справляются
A
Ну, учитывая, что чего-то даже отдалённо похожего на Hibernate нет - не сравляется.
Ради интереса можно заглянуть в лубпэковский datasource-juggler и ужаснуться)
A
Я не хочу сказать, что единственная причина, по которой с реляционным мэппингом всё очень грустно это отсутствие аналога jdbc, но имхо, жизнь стала бы шибко проще
 Тимофей 🛴
A
Да, typeorm вроде неплох, но он совсем свежак, поэтому хз кактамчё
Тимофей 🛴
Да, typeorm вроде неплох, но он совсем свежак, поэтому хз кактамчё
Пока куча ишью) но на обычных кейсах норм
。◕‿◕。
А с sequelize что не так?
A
Пока куча ишью) но на обычных кейсах норм
имхо, это тот тип софта, который в более-менее серьезные проекты в таком виде нельзя. ORM, если пользоваться всеми фичами, очень хитрая штука.
。◕‿◕。
Ответ ни о чем?
Алексей
просто я уже описывал свои батхёрты по поводу sequelize неоднократно
。◕‿◕。
Вынести в пост/статью может? Я бы прочитал, хоть на telegra.ph просто
Andreyyy
Да уберите уже бота)
 Сергей
/spam
 Vint
просто я уже описывал свои батхёрты по поводу sequelize неоднократно
И эти батхерты неистово устарели, часть из них так точно.
Это не означает, что Sequelize прям прекрасен, но среди ActiveRecord сейчас лучший вариант. Ну, может стоит TypeORM покрутить, но там без ts, наверное, некошерно будет, а кто-то любит ванильку.
Алексей
по постгресу вроде бы да, пофиксили
Алексей
модели теперь тоже стали полноценными классами
Алексей
а вот тайпинги я недавно смотрел и помню, что там что-то не так было
Vint
В pg с ними проблем не видел и раньше, но может есть хитрые ситуации.
 Dmitry
Ребят, такой вопрос, как вы собираете проект? Скажем есть фронтенд, есть бекэнд. Храните их в разных репозиториях? Как вместе собираете итд?
Dmitry
Ребят, такой вопрос, как вы собираете проект? Скажем есть фронтенд, есть бекэнд. Храните их в разных репозиториях? Как вместе собираете итд?
через docker compose - это разные образы
 倫太郎
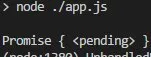
такс такс такс, как мне сделать чтобы через telegraf методом bot.telegram,getChat(chat_id) он мне вернул обьект данных?
倫太郎
 倫太郎
памагити
 V
Наверное погуглить
倫太郎
непомогло
 сomorsiс
погуглить про промисы тогда
 Vladimir
 Nikita
 Serhii
Интересный разговор о жвт... как вы решаете проблемы с одной аутентификацией на разные домены сабдомены?
Serhii
Включая апликухи на иос и андроид
倫太郎
Аутентификация в бд?
💩🔨🐒
и тут GWT?
💩🔨🐒
а хоспаде, сорян я попутал
Serhii
Ну хз мы юзаем жвт и ок, для общения между микросковисами юзаем защищенную внутреннюю сеть в которой нет выхода на внешний мир, для связей между микросервисами используем rabbitmq. Вполне устраивает
Alex
Что должен знать junior node.js developer. Можно, пожалуйста, конструктивный ответ, спасибо))
 Cenator 🐈
while (true) {
fork()
}
 Ivan
И можно без фигурных скобок
 Roman
 Anton
Что должен знать junior node.js developer. Можно, пожалуйста, конструктивный ответ, спасибо))
Уметь гуглить и читать доки. (увы, но это не сарказм, в свете того, что творится в чатиках)
MaybeLocal
Ok, гугл: как построить машину счастья?
 Алексей
Vladislav
Всем привет, у меня такой вопрос. Есть restfull-api(express) сервер с 50 роутами. Нужно организовать ограниченный доступ к некоторым ресурсам(допустим доступных только админу, или допустим изменять профиль может только сам пользователь). Сложность состоит в том, роут не просто может давать или не давать ответ, а давать разный ответ в зависимости от пользователя. Какими шаблонами или какими способоми можно организовать такое
Тебе нужно просто использовать middleware для авторизации
Vladislav
Разбей роуты на группы-файлы
Vladislav
в каждой группе перед всеми остальными роутами пишешь что-то такое:
router.use(function(req, res, next){
dosomething();
next();
})
Dmitry
Напоминаю всем желающим: есть группа @nest_ru в которой обсуждаем Nestjs бэкенд фреймворк (под капотом express). Фреймворк очень похож на angular. Если кому интересно - welcome
Алексей
Тебе нужно просто использовать middleware для авторизации
вот смотри, есть роут, в которым нужно отдать разные данные данные в зависимости от пользователя, если незарегестрированный пользователь одно, если зарегистрированный другое, если это тот же пользователь который авторизовался третье, если админ четвертое, причем отличие в двух-трех полях в json ответе. Как используя твою методоллогию это реализовать
Vladislav
Если ответы у тебя схожи, то ты можешь в req объект что-то класть.
Например:
router.use(function(req, res, next) {
var response = {};
if (req.user == 'admin') {
response.userName = 'Vasya Admin';
}
req.myTemplateResponse = response;
next();
})
Vladislav
Ну и в роуте по ключу req.myTemplateResponse ты можешь уже получить свои данные
Vladislav
тут же иможно вставить if (req.name == 'ne admin') { next({status: 403, message: 'Forbidden'}) }
Vladislav
Ну или ты можешь забить хер, и просто использовать в каждом роуте свою функцию вроде getMyCustomResponse() { ... return {...}}
Dmitry
вот смотри, есть роут, в которым нужно отдать разные данные данные в зависимости от пользователя, если незарегестрированный пользователь одно, если зарегистрированный другое, если это тот же пользователь который авторизовался третье, если админ четвертое, причем отличие в двух-трех полях в json ответе. Как используя твою методоллогию это реализовать
Нужен механизм ролей. На каждую роль свои данные отдаешь
Dmitry
Роль добавь в jwt токен и читай оттуда когда на сервер отправляешь токен. И в зависимости от роли отдавай контент
Алексей
Роль добавь в jwt токен и читай оттуда когда на сервер отправляешь токен. И в зависимости от роли отдавай контент
jwt очень, сильно, неимоверно легко можно подделать или перехватить
Dmitry
Проверяешь токен, потом роль
Алексей
Роль добавь в jwt токен и читай оттуда когда на сервер отправляешь токен. И в зависимости от роли отдавай контент
+ в зависимости от роута роль юзера может изменятся
Dmitry
В общем на роуты роли мапишь
Dmitry
Засунь роль просто
Dmitry
role: admin
Dmitry
Мидлварь авторизации проверяет jwt а в роуте уже просто в зависимости от роли покажешь контент
Vladislav
"+ в зависимости от роута роль юзера может изменятся"
мне кажется, тут ошибка логики
Vladislav
Роль не должна меняться по идее. Есть менеджеры, есть админы, есть простые юзеры и т.д.
Dmitry
Я думаю он имел ввиду что некоторых ролей не будет для каких то роутов