Видимо только из локалки открыли. Бить таких провайдеров нужно.
ЭрТелеком этим грешит. Но у них в личном кабинете отключается эта "защита"
 Алексей

 Алексей
может, и в этом случае стоит поковыряться в ЛК провайдера?
 Otto
в Мск есть провы, дающие реальник и не открывающие порты снаружи :) открывают только после отдельной прямой заявки
 Сергей
Доброе утро коллеги.
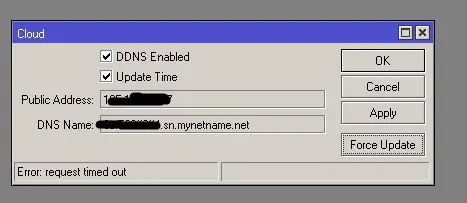
Подскажите пожалуйста. Почему не может отработать обновление тулзы Cloud
Сергей
 Pavel
Доброе утро коллеги.
Подскажите пожалуйста. Почему не может отработать обновление тулзы Cloud
привет... не может достучаться туда, к примеру. по какой-то причине (заблочено у тебя, заблочено по пути от тебя, не работает там).
Pavel
DDNS record TTL: 60 seconds
Sends encrypted packets to cloud.mikrotik.com or cloud2.mikrotik.com using UDP/15252 port
 Boris
Причём, с одного ip в рамках одной сети /29, а с другого нет.
Pavel
онлайм (под пятой ростелекома) - проверил и оно работает, скорее не массовая проблема
Сергей
 Сергей
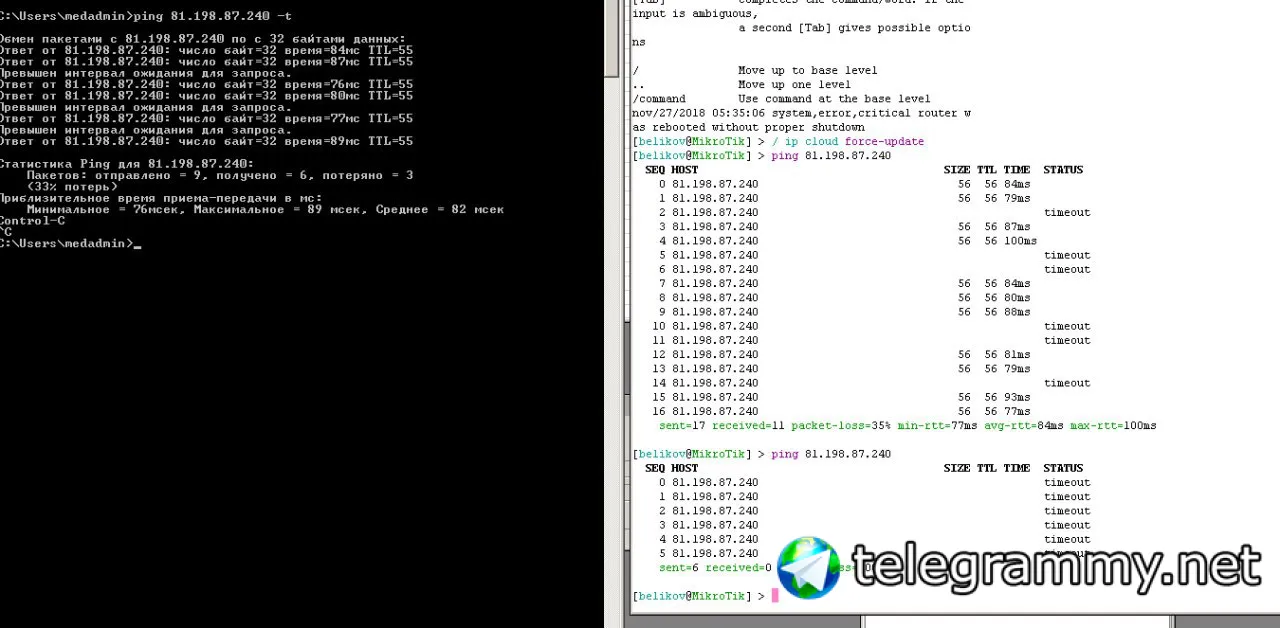
это по первому адресу (((
Сергей
 Сергей
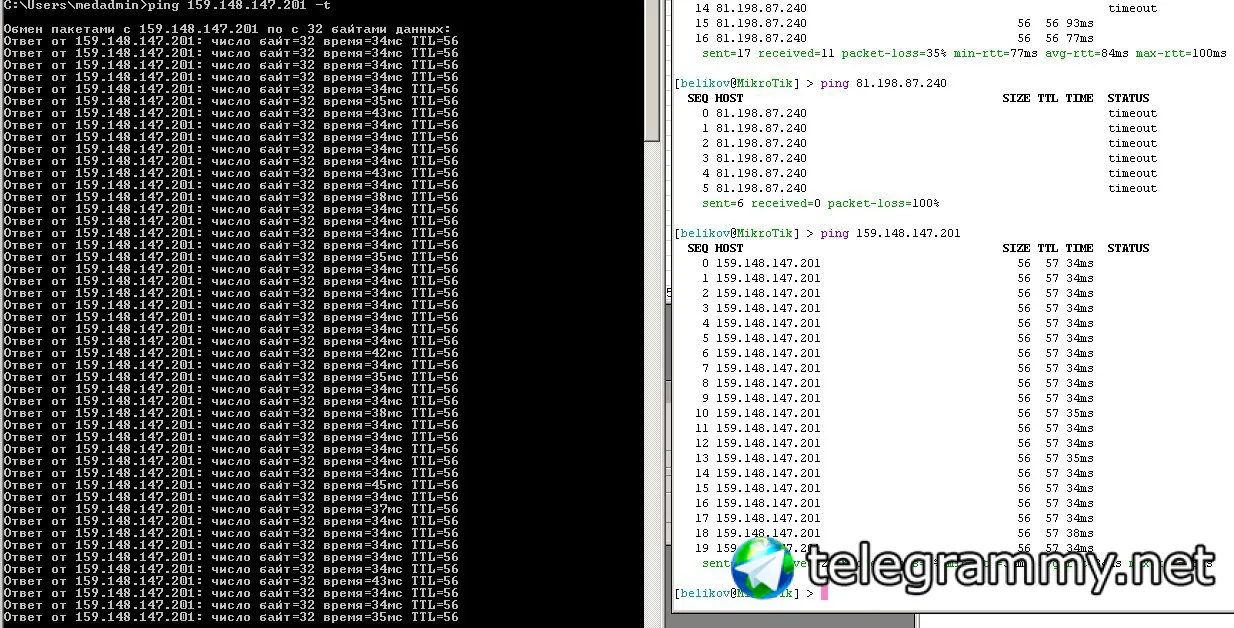
по второму адресу всё круче
Сергей
ну и что в фаерволе писать переадресацию что ли?
Pavel
похоже на то
Pavel
кстати сейчас и у меня потери пакетов начались до первого адреса, потери в среднем 30-40%
Сергей
Помогите написать, я чё то туплю
Anonymous
всем привеит
Anonymous
я д умал у нас одних клауд отпал)
Сергей
привет
не первый месяц такая ерунда
 Anton
добрый день. Dude работал на флешке в RB3011. Сейчас флешка нечитается вообще. Такой вопрос. Это флешка была слабой или никто Dude не держит на флешках? :)
 Aleksandr
добрый день. Dude работал на флешке в RB3011. Сейчас флешка нечитается вообще. Такой вопрос. Это флешка была слабой или никто Dude не держит на флешках? :)
если много хостов мониторится то там активная запись в БД идет и флешка обычно дохнет
Aleksandr
Я лично чуть не убил нанд на ccr1009 с помощью dude так что теперь только на CHR гоняю его
 Владимир
Я лично чуть не убил нанд на ccr1009 с помощью dude так что теперь только на CHR гоняю его
Хм..... А подробней? У меня уже как пару лет дуд на ццр крутится
Владимир
Дуд не ведёт запись в нанд. Только в оперативу. Ибо после ребута ццр все накопленные данные стираются
Anton
Я лично чуть не убил нанд на ccr1009 с помощью dude так что теперь только на CHR гоняю его
думаю подключить SD карту через мелкий кардридер. С CHR нет желания связываться
Евгений
Приветствую всех. Подскажите, пожалуйста...
Mikrotik CRS328... На 24 порт приходит транк с HP5120. Есть vlan 10 (205 подсеть), основной. Если я назначаю vlan 10 на 24й порт, то доступ появляется хотя бы из 205 подсети. 24 порт в бридже. Если я назначаю vlan 10 на бридж, доступ и вовсе пропадает. Адрес назначен бриджу. Скажу сразу, это наш 1й mikrotik, поэтому вопросы будут глупые)
Когда vlan 10 назначен на 24й порт, winbox видит устройство, но адрес 0.0.0.0.
Dmitry
The main VLAN setting is vlan-filteringwhich globally controls vlan-awareness and VLAN tag processing in the bridge. If vlan-filtering=no, bridge ignores VLAN tags, works in a shared-VLAN-learning (SVL) mode and cannot modify VLAN tags of packets. (https://wiki.mikrotik.com/wiki/Manual:CRS3xx_series_switches)
Dmitry
У Вас включено на бридже?
Евгений
Нет, конечно было выключено. Спасибо! Теперь можно vlan 10 назначить на bridge?
Anonymous
О всезнающие гуру. Дайте совет, не могу настроить сервер capsman, да так чтобы на подконтрольных точках поднимались 2 сети с разными ссид и соответственно два дхсп сервера под эти сети. Пулы есть адреса созданы, а вот как настроить капсман чтобы он отдавал айпишники не могу понять
 Дмитрий
капсман никакие айпишники никому не отдает, в настройках капсмана указываешь куда бриджить cap интерфейсы
Dmitry
Нет, конечно было выключено. Спасибо! Теперь можно vlan 10 назначить на bridge?
Вика советует сначала прописать все нужные вланы, а потом включать фильтеринг. Где-то там есть и примеры настроек транков и гибридов
Otto
а бестпруктис советует иметь под рукой консольный кабель, особенно когда делаются непонятные настройки на непонятном оборудовании :)
Dmitry
Это уже даже бест-опытс :)
 Aleksandr
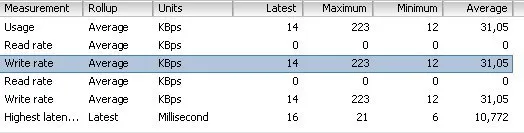
Мне же так не кажется, судя по статистике на виртуалке
Aleksandr
естественно при большей нагрузке и продолжительном времени использования могут быть трудности
Сергей
кстати сейчас и у меня потери пакетов начались до первого адреса, потери в среднем 30-40%
Hello,
IP CLOUD v1 is currently down.
Please either upgrade RouterOS to v6.43 which uses new cloud v2, or hold on, v1 will be back in a short while.
Best regards,
Normunds R.
MikroTik support
Сергей
я д умал у нас одних клауд отпал)
Hello,
IP CLOUD v1 is currently down.
Please either upgrade RouterOS to v6.43 which uses new cloud v2, or hold on, v1 will be back in a short while.
Best regards,
Normunds R.
MikroTik support
Dmitriy
Всем привет. Вопросик. Есть у провайдера VDS с CHR белым ip и есть провайдер PPPoE предоставляет белый IP между CHR И 2011 поднял GRE тунель. Задача такая чтобы через IP CHR на порт 80 и 443 приходил трафик который по тунелю приходил в локальную сеть и возвращался обратно по томуже пути.
web:80,443 <-> ISP_CHR <-> GRE <-> PPPoE RB2011 <-> lan:80,443 (web server)
Я так понимаю это реально. Как ?
 Evgeny
Гуглите Mikrotik PBR
 Vasily
не поскажете можно как то запросить у микрота свой сертификат по почте с печатями и т.п.
 Moneron 🇷🇺
Пишите в sales@mikrotik.com, говорите номер сертификата, Вам выставят счёт.
Vasily
спасибо
 Андрей
Прошу прощения за оффтоп.... Не бань, баньщик...
Информация не по теме Группы.
необходима кровь 3+ (В(III)Rh+)
для Ковязина Николая Николаевича
сдавать по адресу: Оренбургский тракт, 138Б Республиканская клиническая больница, Отделение переливания крови.
Тел. для доп. информации 89033149782 Сергей.
Носители другой группы и резус фактора могут сдать кровь на обмен.
Сдача производится утром натощак.
Информация мной проверена, коллеге "по цеху" надо.....
Андрей
Г. Казань
Andrey
Всем привет
Andrey
Вот и появился в сети первый iPhone XS, так вот, именно с этого телефона идёт не стабильное подключение к WiFi
В логах идёт ошибка, что не прошло четвёртое рукопожатие, не подскажете чего можно покрутить?
 Ettercap
Moneron 🇷🇺
И long guard interval
 Nikita
Чо, серьёзно? Как настраивать гостевые сети теперь в публичных местах с учётом этих приколов?
Nikita
Айфон не может договориться с тиками по поводу преамбул и защитных интервалов, если тик поддерживает все варианты??!
Владимир
А ещё айфоны на ловушки сканеров портов постоянно ловятся 👹
 Nickolay
Товарищи, подскажите, где я накосячил. После того как поднялся ipsec site-to-site туннель не ходят по туннелю данные, счетчики в installed sa по нулям, в логах ошибок по ipsec нет. Выключаю последнее правило в файерволе drop input in-interface=ether1-gw, пингую хост в удаленной сети, включаю обратно правило, и все прекрасно работает.
Moneron 🇷🇺
На инпут выше дропа разрешён протокол esp?
Nickolay
На инпут выше дропа разрешён протокол esp?
О ВЕЛИКИЙ @moneron !!! ОГРОМНОЕ СПАСИБО! Разрешил и сразу все побежало! 😊🙈
Алексей
кто помнит, я тут в воскресенье нераспаянные консольные порты искал на платах?
Саппорт ответил вполне лаконично и ожидаемо:
There is no possibility to use rs232. Warranty voided if damage is caused by mechanical, electrical or other accidental or intended damages caused by improper use or due to wind, rain, fire or other acts of nature.
Best regards,
Elans L.
Алексей
типа нет там ничего, ничего нет, и нефиг лапками грязными в наши платы тыкать
 Sergey
5ое рукопожатие
 Mikrotik new version checker
🔥 [testing] New version has been released!
Version: 6.44beta50 (testing)
#mikrotik #routeros #update #packages #checker #testing #new
https://telegra.ph/Changelog-644beta50-testing-12-18
Moneron 🇷🇺
Нехило так изменений подвезли…
Moneron 🇷🇺
Напишите @alseg
Евгений
Здрасте! Как скинуть настройки CRS328 кнопкой?)
Moneron 🇷🇺
Manual:Reset - MikroTik Wiki
https://wiki.mikrotik.com/wiki/Manual:Reset
Евгений
Так пробовали, индикатор usr не мигает, ждали долго...
Moneron 🇷🇺
Может, загрузчик заблокирован?
Евгений
Как с таким быть?
Bomberman
Взломали?
Евгений
В бридже включили filtering vlan, указали нужный тэг и отпали навсегда.
Moneron 🇷🇺
В бридже включили filtering vlan, указали нужный тэг и отпали навсегда.
Консольный кабель юзайте
Евгений
Консольного кабеля нет от mikrotik, есть от другого коммутатора. Настолько ли mikrotik всеядный?
Otto
цискин кабель подходит
Moneron 🇷🇺
Цыскокабель кушает спокойно. Загуглите mikrotik serial port usage и читайте википедию
Евгений
Ок, спасибо!
Pavel
У меня созрел глупый вопрос. Представьте себе ситуацию. У нас есть два бриджа с разными пулами адресов, роуты автоматические наружу. Ходить друг к другу не должны. Где нам лучше об этом позаботиться в firewall или в route rules? Чтоб наиболее православно.