Проверяйте прямым подключением через провод. Все узнает о провайдере. Все внутрянки можно потом тоже потестить.
Да у меня их онт-терминал в бридж переведен, лениво было обратно перенастраивать. А на тариф повыше только недавно перешла. Да и, как говорила, нет ни одного потребителя с гигабитным портом)
Спасибо, позже тогда ответственнее подойду к тестам
 Аня 🕊


 Albert
 Albert
Решение было простое. на коммутаторе отключили однин хост, пока не понятно кто.
 Aleksandr
петля в сети
Albert
ну так и догадывался. хотя на бридже стоит RSTP
 Moneron 🇷🇺
У меня есть такая проблема на других железках, когда подключаешь их к битому порту хап ац.
 Антон

 Bomberman
Антон
Основной Роутер не трогал, добавляю удаленые точки, но ospf у них конфиг один.
В какой-то момент гдето после 35 точки начали сыпатся такие сообщения при перестроении сети
 Cooper
может таймер банально протух, вот и пошёл пересчёт топологии
Bomberman
а ROS какая версия?
Антон
а ROS какая версия?
Версия последняя, Ошибки валятся только при добавлении или отваливания линков через которые анонсы идут, например если удаленная точка падает или поднимается. Любая а в логах ошибки только по двум. Не зависимо от того какие точки падают или поднимаются.
 Dmitry
Добрго всем!
Dmitry
Провайдер пишет письма, адрес белый
Dmitry
An attempt to brute-force account passwords over SSH/FTP by a machine in your domain or in your network has been detected. Attached are the host who attacks and time / date of activity. Please take the necessary action(s) to stop this activity immediately. If you have any questions please reply to this email.
Dmitry
Не могу правильно перевести, кто кого атакует.
Dmitry
Стоит микротик RouterBOARD 750G r3
Vladimir
An attempt to brute-force account passwords over SSH/FTP by a machine in your domain or in your network has been detected. Attached are the host who attacks and time / date of activity. Please take the necessary action(s) to stop this activity immediately. If you have any questions please reply to this email.
Attached are the host who attacks - в приложении где-то адрес атакующего хоста указан
Dmitry
Они скинули кучу ip адресов
Dmitry
Мне просто понять, это от меня атаки или на меня
Dmitry
Logfile entries (time is MET / GMT+1):
Wed Dec 5 22:24:36 2018: user: vinmfhudi@dog-team.at service: imap target: 85.158.181.26 source: 91.221.165.230
Wed Dec 5 22:21:34 2018: user: pending@zenithmedia.de service: imap target: 178.250.10.44 source: 91.221.165.230
Wed Dec 5 22:10:12 2018: user: service@burde.at service: imap target: 85.158.181.20 source: 91.221.165.230
Dmitry
Это только 2% списка
Dmitry
Я не понимаю
Dmitry
Источник я?
 Vassiliy
в этом списке ваш адрес есть?
Dmitry
91.221.165.230
Vassiliy
возможно что из вашей сети, какойнибуль комп словил заразу и брутит
Dmitry
Вот мне бы точно
Vassiliy
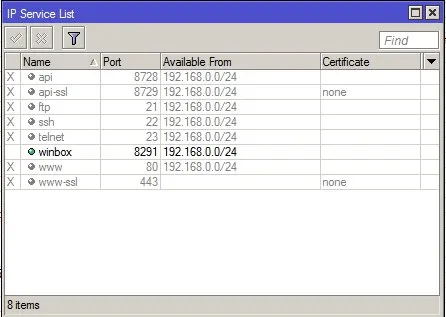
списывайтесь с провайдером, выясняйте подробности, если это не нарушит работу вашей внутренней сети, закройте 21-23 порты на исходящее направление.
Vassiliy
Вот мне бы точно
из текста письма следует что источник - ваш айпи, но инфа обрывочная, так что точности не может быть
Dmitry
Если это от меня, то я сижу сейчас за подозреваемым. Антивирус лицензионный стоит и прогонял на днях
Dmitry
 Maxim
списывайтесь с провайдером, выясняйте подробности, если это не нарушит работу вашей внутренней сети, закройте 21-23 порты на исходящее направление.
проходное правило и логирование на выходе... посмотрите кто ломится
Vassiliy
RDim 👆🏻
Dmitry
проходное правило и логирование на выходе... посмотрите кто ломится
Ткните где прочитать и как добавить
Dmitry
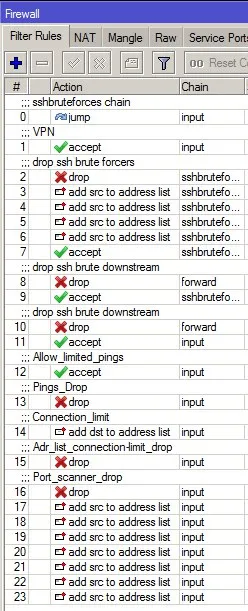 Dmitry
Это сюда добавлять?
Vassiliy
https://wiki.mikrotik.com/wiki/Manual%3AIP/Firewall/Filter
action=log
add a message to the system log containing following data: in-interface, out-interface, src-mac, protocol, src-ip:port->dst-ip:port and length of the packet. After packet is matched it is passed to next rule in the list, similar as passthrough
Dmitry
Спасибо, почитаю.
Maxim
Спасибо, почитаю.
Все пакеты согласно Packet Flow Diagram https://wiki.mikrotik.com/wiki/Manual:Packet_Flow_v6 на выходе попадают в цепочку Forward. Соответственно в ней нужно сделать правило и поместить на самый верх фаервола, как мне кажется.
Maxim
/ip firewall filter
add action=passthrough chain=forward dst-port=21-23 log=yes protocol=tcp
Maxim
Смотреть как тикают счётчики и смотреть в логи, потом подобное праило нужно развернуть на локальном интерфейсе и посмотреть кто именно из локальной сети отправляет данные. Ну а дальше анализ проблемного IP на предмет вирусов или чего-нибудь ещё
Dmitry
Как я понял, это правило будет исходящие 21-23 в лог слать? Спасибо попробую
Maxim
Как я понял, это правило будет исходящие 21-23 в лог слать? Спасибо попробую
все исходящие пакеты, у которых в dst-port 21-23. По идее ещё можно исходящий интерфейс провайдера прописать
Dmitry
Ох сложно, так как слабо в этой теме, но буду пробывать разбираться
 Otto
Maxim
В forward закинутЬ?
Otto
в атупут попадают пакеты, инициированные самим роутером
Otto
транзит всегда на форварде
Maxim
это откуда такое смелое утверждение то?
Изменил сообщение дабы не вводить никого в заблуждение.
Bomberman
Как я понял, это правило будет исходящие 21-23 в лог слать? Спасибо попробую
/ip firewall filter
add action=log chain=forward dst-port=22-23 log=yes log-prefix="trying to brut" out-interface-list=WAN protocol=tcp
допилишь под свои нужды
Будет что-то такое в логе:
13:49:26 firewall,info trying to brut forward: in:e5LAN out:e1WAN_Ufanet, src-mac d8:50:e6:0d:75:88, proto TCP (SYN), 192.168.112.133:56996->1.1.1.1:23, len 52
13:49:26 firewall,info trying to brut forward: in:e5LAN out:e1WAN_Ufanet, src-mac d8:50:e6:0d:75:88, proto TCP (SYN), 192.168.112.133:56996->1.1.1.1:23, len 52
Dmitry
Допилишь, громко сказано для меня. Пробую
Dmitry
Отвечает input does not match any value of interface-list
Dmitry
на add action=log chain=forward dst-port=22-23 log=yes log-prefix="trying to brut" out-interface-list=WAN protocol=tcp
Bomberman
Dmitry
Где смотреть листы?
Bomberman
out-interface-list=WAN
Замени на out-interface=<название интерфейса инета>
Dmitry
Он у меня так и называется WAN
Dmitry
add action=log chain=forward dst-port=22-23 log=yes log-prefix="trying to brut" WAN=WAN protocol
=tcp
expected end of command (line 1 column 81)
Bomberman
Dmitry
ок
 Drurus
Подскажите, а МУМ - присутствие как гость - платное?
 Nikita
Подскажите, а МУМ - присутствие как гость - платное?
Нет, но есть платная опция с лицензией RouterOS и обедами
Drurus
Спасибо
Dmitry
chain=forward action=log protocol=tcp out-interface-list=all dst-port=22-23 log=yes log-prefix="trying to brut"
Dmitry
но ничего не тикает, в логе тишина
Bomberman
Жди
Dmitry
ОК
Dmitry
Правило стоит самым первым, правильно?
 Aleksandr
Да у меня их онт-терминал в бридж переведен, лениво было обратно перенастраивать. А на тариф повыше только недавно перешла. Да и, как говорила, нет ни одного потребителя с гигабитным портом)
Спасибо, позже тогда ответственнее подойду к тестам
можно не обращаясь в ТП менять режимы - имея сейвы конфига
Аня 🕊
можно не обращаясь в ТП менять режимы - имея сейвы конфига
Я и не обращалась, когда меняла, но все равно трогать непривычный интерфейс страшно
Виталий
Ура! Мум в Ростов приходит! Это лучше протухшего красного деда 😊
Dmitry
chain=forward action=log protocol=tcp out-interface-list=all dst-port=22-23 log=yes log-prefix="trying to brut"
Может я что-то не допонял, но там в логе было указано "service: imap"... Так зачем вы пытаетесь мониторить 21-23??? Долбят то по IMAP, это 143/tcp
Cumberbatch
Если микрот не шлюз то что вы от него хотите?
 Алексей
в принципе, на сервере и клиентах можно прописать маршруты отдельно на нужные сети через микрот(дефалт роуты это действие не затронет), тогда на микроте надо будет только адреса на интерфейсы навесить, и все заработает ;)