 Dmitriy


 Cumberbatch
Dmitriy
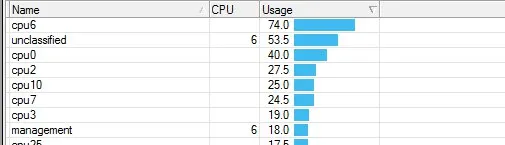
Да не.. там волокно до нее. проверил уже, загрузки нет в полку.
 Moneron 🇷🇺
Dmitriy
Попробовал уже.. помогло минуты на 3.
 Мяулорд
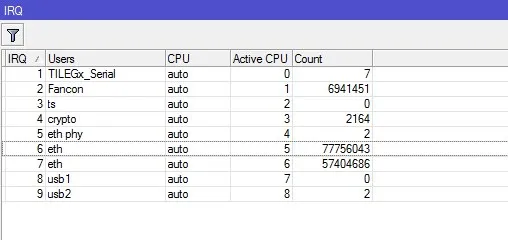
System resourses monitor traffic aggregate show посмотри и фанкон великоват, была та же беда, куллер был не оч
Oleg
А кто подскажет как можно через packet sniffer прокинуть траф на tcpdump под линем ?
 Антон
Всем добрый день,
подскажите в чем может бытьпроблема.
OpenVpn на микротике.
Если подключаюсь с ПК клиента, все ок.
Если с Iphone то кроме шлюза и DNS ничего не пингует.
Такое чувство что он не может маршруты прописать
 Dmitrii
А кто подскажет как можно через packet sniffer прокинуть траф на tcpdump под линем ?
А чем отличается от вайршарка? Шлите на адрес линя и ловите tcpdump на порту 37008
Oleg
Я так понимаю что надо еще выковыривать из tzsp
 jabb3rd
Я так понимаю что надо еще выковыривать из tzsp
Я выковыривал как-то так: https://gist.github.com/jabberd/b9d6a29098a5b8f1ee45
Oleg
Хмм... Прикольно.. Спасибо. ПОпробую.
Антон
Подскажите как маршрут прописать в openvpn клиент конфиге, для iphone. Ни route ни push не отрабатывает.
Moneron 🇷🇺
Подскажите как маршрут прописать в openvpn клиент конфиге, для iphone. Ни route ни push не отрабатывает.
Пуша нет в принципе на мт
Антон
Да я в OpenVPN прописываю, но именно на iphone маршруты не отрабатывают. Я смотрел из вообще нет, а на ПК все норм
 Maxim
Парни, в классической схеме с двумя провайдерами используется 4 правила в мангле, два маркируют соединения в прероуте, два маркируют маршруты в построуте. Но там есть какая то заморочка с dst-nat, какая логика у этого правила должна быть?
Moneron 🇷🇺
Нет там заморочек. Всё решается маркировкой коннекшнов в прероуте
Moneron 🇷🇺
Два в прероуте марк коннекшн, два с локалки в прероуте марк роут, два в аутпуте марк роут (чтобы управление корректно рулилось)
Maxim
зачем с локалки марк роут?
Moneron 🇷🇺
А как возвращать пакеты обратно через нужных провов?
Moneron 🇷🇺
Maxim
А как возвращать пакеты обратно через нужных провов?
а можно подробнее что именно в этих двух правилах маркировать?
Maxim
а то я что-то туплю
Moneron 🇷🇺
Коннекшн-марку соответствующую
Maxim
Я маркирую коннекшены которые приходят на порт провайдера из вне, и по этим же меткам маркирую маршруты в построуте
Moneron 🇷🇺
Противоречишь сам себе. Маршруты в построуте какой смысл маркировать, если это уже ПОСТроут?
Maxim
Противоречишь сам себе. Маршруты в построуте какой смысл маркировать, если это уже ПОСТроут?
сорян, в аутпуте, ошибся
Moneron 🇷🇺
Кинуться в тебя википедией хочу, но у меня интернет edge, и хватает его только на тележку
Maxim
Кинуться в тебя википедией хочу, но у меня интернет edge, и хватает его только на тележку
:) прости меня великодушно, но я что-то к концу недели совсем поплыл
Sergey
пятница она такая :)
Moneron 🇷🇺
Я маркирую коннекшены которые приходят на порт провайдера из вне, и по этим же меткам маркирую маршруты в построуте
Если ты про аутпут, а не про построут, то да.
Maxim
Два правила: chain=prerouting action=mark-connection new-connection-mark=isp1_c
connection-state=new in-interface=ISP1/ISP2
Moneron 🇷🇺
Аутпут+коннмарка1=маркроут в таблицу1
Moneron 🇷🇺
Maxim
и два правила chain=output action=mark-routing new-routing-mark=isp2_r passthrough=yes connection-mark=isp2_c
Maxim
Каких у меня таки нет?
Sergey
еще нужно, output это то что отправляется самим микториком, forward туде не попадает
Sergey
еще prerouting
Moneron 🇷🇺
Чейн=прероут ин-инт=локалка конн-марка=исп1/2_конн экшн=марк-роутинк нью-роут-марк=исп1/2
Sergey
c connection-mark=isp1_c
Maxim
Чейн=прероут ин-инт=локалка конн-марка=исп1/2_конн экшн=марк-роутинк нью-роут-марк=исп1/2
Я понял, спасибо. Это чтоб пакет дошедший до локалки ушёл обратно не через дефолт. Как раз для DST-NAT и актуально.
Moneron 🇷🇺
Именно. Пожалуйста.
 Pavel
Коллеги, у меня буквально встал колом вопрос. Я, как обычно где-то слышал краем уха, что CRS крайне не рекомендуют использовать в качестве маршрутизаторов. И вот не очень пойму, а почему собственно? Уровень лицензии позволяет, мощнота в принципе для дома или мелкоофиса тоже.. Что упускаю?
Moneron 🇷🇺
Не более, чем для мелкоофиса
Pavel
плюс в догонку - туннели кто-то пробовал гонять на них какие-нибудь в жизни?
Moneron 🇷🇺
https://wiki.mikrotik.com/wiki/Manual:CRS_Router
Pavel
"CRS series devices are NOT designed to handle large amounts of traffic through the CPU"
Timur
Добрый вечер, ребят! Есть crs326 на нем проц загружен на 100% в profile пишет console 95%что это может быть??
Petr
плюс в догонку - туннели кто-то пробовал гонять на них какие-нибудь в жизни?
На 125 пробовал l2tp + ipsec. Мегабит 25-30 выжимает, но проц в 100 и всему остальному фигово. Так на 15 человек вполне тянет как одна железка без туннелей

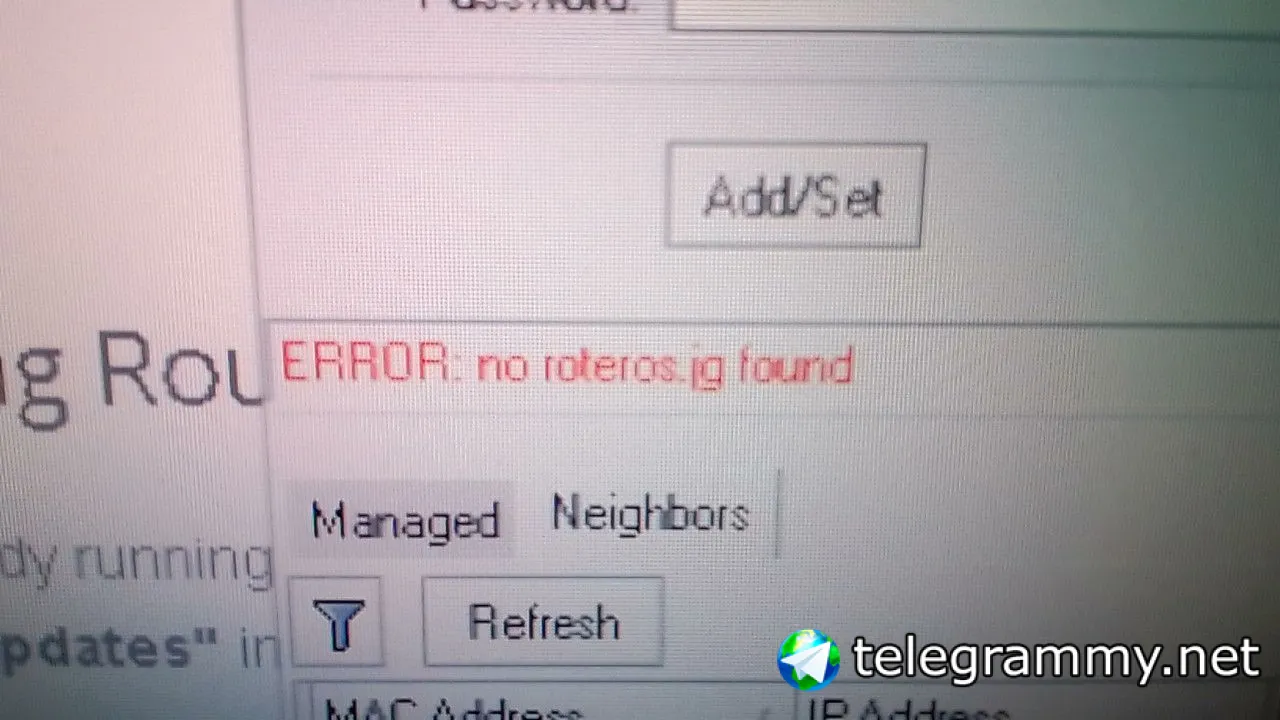
Парни! Тут Винда себя обновила, и были просраны полимеры. Винбокс пишет, что no roteros.jg found, и веб морда отключена. Вот что хочет от меня Винбокс?
Доступа ни по маку, ни по адресу нет.
Bomberman
Это образное выражение, когда печаль и бяда.
Bomberman
Пасиб за разъяснение. Скрин ошибки покажи
Cumberbatch
Вопрос пожалуйста задавайте нормально. Хоть и пятницо
 Алексей
 Sergey
они даже название картинки не доделали, не то что опенвпн
 Hab
он роутеры видит?
Bomberman
он роутеры видит?
Да, роутер виден, и при попытке авторизации с неверными данными правильный отлуп даёт.
Hab
по маку попробовал?
Алексей
Bomberman
Чот реальная дичь…
Я как понимаю, он строит коннект, но не может обработку какую-то получить от Винды.
Bomberman
Да, умеет мелкомягкие сюрпризов с очередным обновлением подкинуть…
А залогиниться с других тачек не получится - прошиты маки, а ноут на работе.
Bomberman
Ыыыы, паранойя?