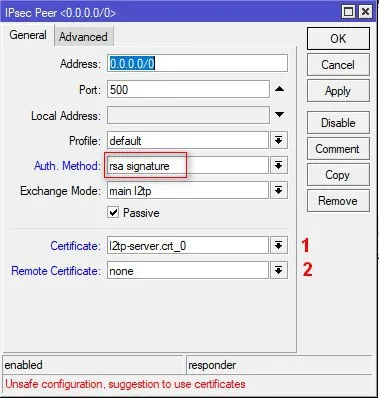
Rsa signature нужно, если client-to-site.
Можно с этого места поподробнее)))
 Vyacheslav

 Vyacheslav
Rsa signature нужно, если client-to-site.
 Moneron 🇷🇺
Для рса сигнэчур нужно сгенерить сертификаты, и указать их так, как уже показано на скриншоте. Порт 500 можно закрыть, оно не нужно.
Для генерации сертификатов можно воспользоваться этим мануалом.
Vyacheslav
Для рса сигнэчур нужно сгенерить сертификаты, и указать их так, как уже показано на скриншоте. Порт 500 можно закрыть, оно не нужно.
Для генерации сертификатов можно воспользоваться этим мануалом.
Сертификаты я уже сгенерировал. Мне получается remote не нужно указывать? На стороне сервера указываю сертификат сервера на стороне клиента сертификат клиента?
Moneron 🇷🇺
Да
 Михаил
на сколько wAP LTE kit ловит лучше чем среднестатистический usb-модем?
Михаил
по уровню приёма
 Махонькой Чертёнок
Проверял, - лучше в три раза.
Махонькой Чертёнок
Это в плане приёма сигнала. Но скорость максимальная зависит от наличия канала на БС ОПСОСа.
 Илья
ВСем доброго дня. Кто-то использует ccr как pppoe брасы?
 VD
 Андрей
 Андрей
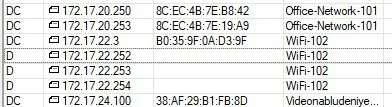
Правильно понимаю, был отправлен АРП-запрос, но от ип-адреса не поступил ответ?
Андрей
Ребят, а кто может подсказать, в какую сторону копать. Есть CCR1009, на котором настроен dhcp-relay на сервер dhcp под управлением windows server 2008. При подключении к сети клиентов на win-машинах, все ок, клиент получает настройки, а клиенты под nix машинами не получают их... Если dhcp сервер завести в vlan с nix машинами, то они получаеют настройки. Я что-то не так настраиваю в dhcp-relay? Я никогда не сталкивался с подобным.
Anonymous
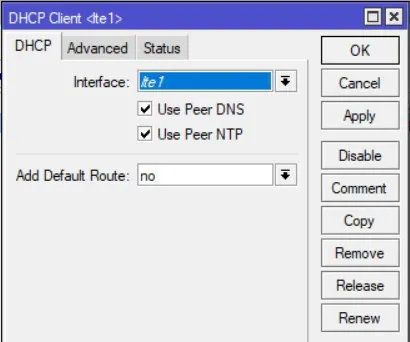
Ребят, на тике когда вставляешь LTE свисток,он автоматом добавляет роут 0.0.0.0/0 с дистанцией - 1 через свой интерфейс, можно ли как то это отключить ?
Moneron 🇷🇺
Anonymous
При чем апн-ы ?
Moneron 🇷🇺
При том, что лте-интерфейсы кофигурятся там. Либо проверьте дхцп-клиент, и если он есть – настраивайте его.
 Sergey
 Sergey
вот здесь, подозреваю, выбрать add default route - no
Anonymous
При том, что лте-интерфейсы кофигурятся там. Либо проверьте дхцп-клиент, и если он есть – настраивайте его.
Да именно в клиенте и сделал,спасибо
Anonymous
вот здесь, подозреваю, выбрать add default route - no
деф роут нужен,просто дистанцию побольше тут сделал,спасибо
Mikhail
shorturl.at/sDGQT
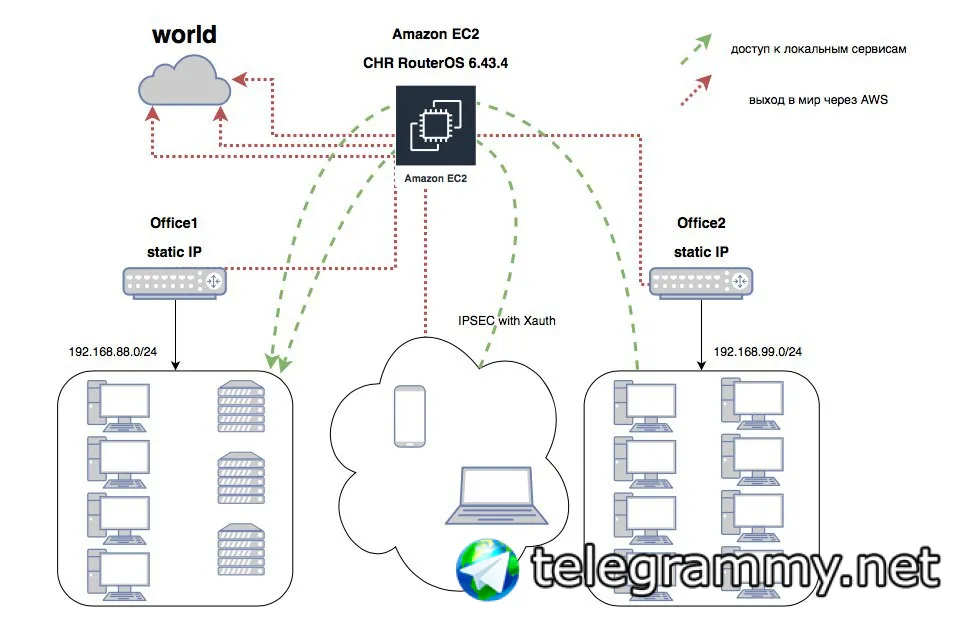
Доброго времени суток! Бились с настройкой данной схемы. Не смогли (оч странно) связать тунелем (iptunnel) Микротик на Amazon с офисом.
цель: связать два офиса через роутер на амазоне с возможностью подключения мобильных клиентов (с использованием IPSEC with xauth). Офисы должны видеть все машины в сетях друг друга. Через амазон все офисы и клиенты могут ходить в инет.
Подскажите возможные варианты решения достаточно странной задачи. Спасибо!
 Evgeny
shorturl.at/sDGQT
Доброго времени суток! Бились с настройкой данной схемы. Не смогли (оч странно) связать тунелем (iptunnel) Микротик на Amazon с офисом.
цель: связать два офиса через роутер на амазоне с возможностью подключения мобильных клиентов (с использованием IPSEC with xauth). Офисы должны видеть все машины в сетях друг друга. Через амазон все офисы и клиенты могут ходить в инет.
Подскажите возможные варианты решения достаточно странной задачи. Спасибо!
Не знаю, как у других. У меня ваша ссылочка не открылась
Bomberman
 Евгений
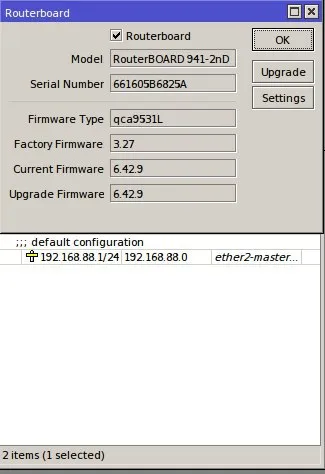
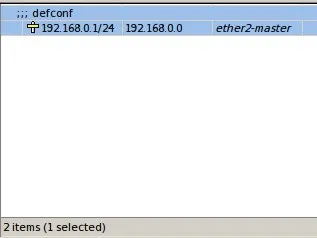
Спотыкнулся вчера, при обновлении routerboard 6.42.10, если IP висел на локальном интерфейсе, после перезагрузки адрес съедет на GW порт.
Евгений
 Михаил
в дефолтной конфиге он вроде порт на бридж-локал ставит, странно что при обновлении съезжает на GW
Михаил
спасибо что предупредили
Евгений
в дефолтной конфиге он вроде порт на бридж-локал ставит, странно что при обновлении съезжает на GW
Если адрес висел на бридже, ничего страшного не произойдет.
в фирмваре до 6.42.9 - можно поставить IP адрес на любой интерфейс в бридже, на 6.42.10 - уже не возможно.
 Otto
ну правильно же, зачем адрес на слейв интерфейсе?
Евгений
ну правильно же, зачем адрес на слейв интерфейсе?
Ранее, в добриджевой эпохе был свич. Бридж создавался для объединения свича и вай вай.
Евгений
 Otto
да не особо важно, что было ранее и для чего бридж. важно, что адрес на слейв интерфейсе - это неправильно. и так было всегда (хоть ранее рос и позволял это делать)
Евгений
да не особо важно, что было ранее и для чего бридж. важно, что адрес на слейв интерфейсе - это неправильно. и так было всегда (хоть ранее рос и позволял это делать)
Правильно тогда было бы переповесить на бридж
Otto
д
Otto
он и перевешивает же вроде
Евгений
он и перевешивает же вроде
На GW, т.е. на порт который не участвует в бридже изначально. Проверьте.
Otto
:) ну это не отменяет вопроса, зачем ранее на слейв интерфейс был назначен адрес. а так можно багрепорт написать
 Евгений
:) ну это не отменяет вопроса, зачем ранее на слейв интерфейс был назначен адрес. а так можно багрепорт написать
Словил на HEX, на котором не было бриджа. Не нужен был. После обновления на 6.42.9 бридж нарисовался, адрес остался на интерфейсе.
Sever
У меня вопрос отдали микротик 951 через 3 руки. Первый купил для второго, которому нужен корпус. Второй поковырял его и через 2 года мне отдал. Я блин нашел причину в пробое свича удалил его, за отсутствием последнего решил запустить без свича пока. Заработал. Но 2 сетки wifi под поролем wps походу отключен, покрайней мере он его не предлагает. ( позже просканирую на предмет включения последнего). Скажите каков щанс обойти защиту поролей wpa2 ? Или лучше впаять купить микру и нетинсиалом на заводские?
Moneron 🇷🇺
Moneron 🇷🇺
 Владимир
Ежели интерфейс переодически скачет с бриджа на бридж для каких-то целей. То адрес вполне можно назначать и интерфейсу
Otto
ну у тс интерфейс был не НА бридже, а В бридже
 Damir
Ребят если критические ошибки по памяти и диску то все ек?
 Denis
Ежели интерфейс переодически скачет с бриджа на бридж для каких-то целей. То адрес вполне можно назначать и интерфейсу
это очень беддизайн. очень. а если интерфейс скачет туда-сюда, так дизейблите адрес и все.
Владимир
Ну если человеку N в городе N нужно переносить в один клик интерфейс вместе а адресом по разным бриджам? ну мало ли для чего
Denis
Ну если человеку N в городе N нужно переносить в один клик интерфейс вместе а адресом по разным бриджам? ну мало ли для чего
это не должно происходить в один клик. если сильно надо, то можно сделать скрипт и вот ваш один клик, аустраивать мусорку из бродкаст домена тоже идея не очень. из разряда аутофеляции. а вдруг надо....
Владимир
Ок) убедил
Ахмет
Ежели интерфейс переодически скачет с бриджа на бридж для каких-то целей. То адрес вполне можно назначать и интерфейсу
мне кажется если у тебя такое, то что то ты явно недодумал, Владимир
Ахмет
Вот и Денис Генадьевич подтверждает!
Владимир
Да нет у меня такого. Просто в голове представил некий стенд, где это может понадобиться. Ну некий "переходной" рубильник скажем так. Есть два бриджа, в двух бриджах компуктеры. И мы интерфейс вместе с адресом пихаем то в один бридж, то в другой. Хз для чего, но ВДРУГ надо.
Владимир
Я же Панда! отстаньте :-P
Mikhail
Конфигурации можно?
https://pastebin.com
https://pastebin.com/SpXDKiuH - aws router
https://pastebin.com/vApm20nt - office1
 Андрей
Доброго дня, камрады.
есть сеть 10.хх.хх.хх, во главе микротик ccr1009
в ней стоит атс ns500
есть вторая сеть 192.хх.хх.хх в нутри которой стоит аппарат tgp600 и во главе тоже микротик, 2011UiAS-2HnD..
с обеих сторон прошивки 6.43.4
Между сетями L2TP, соединения маскарадены, маршруты проброшены, по vpn успешно гуляет видео и 1с. но вот с телефонным аппаратом есть некоторые проблемы...
самое интересное, что проблемы наблюдаются не во все направления, а только на три внутренних номера, находящихся в сети 10.хх.хх.хх и суть проблемы в том, что со стороны сети 10.хх.хх.хх - не слышно человека, звонящего со стороны 192.хх.хх.хх (направление звонка в данном случае - значения не имеет, ситуация одинакова в обе стороны)
SIP ALG с обеих сторон на микротиках - отключил
я уже не знаю куда копать
 Dmitrii
если сам звонок проходит - то проблема именно в портах RTP - они не отрабатывают корректно. Где стоит станция? Ловить пакеты и смотреть что в сипе.
Dmitrii
где находится станция для обоих сетей?
Андрей
где находится станция для обоих сетей?
для сети 10.хх - станция в локальной сети, для сети 192.хх - на vpn
Андрей
если сам звонок проходит - то проблема именно в портах RTP - они не отрабатывают корректно. Где стоит станция? Ловить пакеты и смотреть что в сипе.
ситуация неоднозначна. в сети 10.хх около 40 аппаратов, аналоговые, sip, ip.... а проблема проявляется только на 3-х ip аппаратах. на все остальные звонки ходят без проблем
Dmitrii
Если у вас все работают нормально, кроме трех - значит в целом VPN и данные настроены правильно. Ищите проблему либо в настройках SIP-аккаунтах, либо в самих аппаратов.
Проверяйте 1. Перевести один из этих телефонов на рабочий SIP-аккаунт, предварительно рабочий просто выключив временно
2.поставьте нерабочий sip-аккаунт на рабочий аппарат - аналогично проверяем.
Андрей
по 2 пункту - пробовали на другую модель аппарата - все работает.... по 1 пункту - сейчас попробую, но думаю. что все подтвердится и будет не работать.... другое дело, что ответ атс-ника был такой: "Если телефон tgp600 поставить у тебя в офисе, то у тебя 100% все будет работать а в Москве не работает, какой вывод?".... мне б сменить атс-ника, да вот в казани спецов по панасам - вообще один или два... и все работают в одной организации....
Андрей
если сам звонок проходит - то проблема именно в портах RTP - они не отрабатывают корректно. Где стоит станция? Ловить пакеты и смотреть что в сипе.
внутри vpn я вообще никаких правил запрещающих/ограничивающих - не делал. разрешено всем и все внутри конкретного тоннеля.... соответственно и отлавливать нечем по факту.
Dmitrii
у вас есть несколько телефонных аппаратов, три из них не работают в любыми аккаунтами (в процессе звонка не передается голос).
И с этими сип-аккаунтами другие телефоны работают. Очевидно, что проблема не с маршрутами, и не с правилами
Dmitrii
а с аппаратами
Андрей
Если у вас туннели и маршруты, зачем тогда маскарад?
что-то не работало. не помню что, давно настраивали. времени вдаваться в подробности не было. замаскарадили и все полетело как надо. как руки доберутся - естественно переделаем
 Maxim
что-то не работало. не помню что, давно настраивали. времени вдаваться в подробности не было. замаскарадили и все полетело как надо. как руки доберутся - естественно переделаем
Соглашусь с Александром, ибо NATить трафик тут нет необходимости. Если работал SIP ALG то он мог продолжисть создавать трудности и после отключения. Я бы предложил вам выключить NAT проверить IP связность и тогда уже смотреть почему не ходит RTP. У меня похожая ситуация была, когда трафик пошёл не по тому маршруту и соединение залипло в Connection Tracker. Нужно было сбросит его. Посмотрите нет ли у вас подобных проблем.
 Роман
забыли написать Mегабит, и порезали скорость до битов?
Спасибо! Всё, исправил. Заработало! 😁👍
Возник другой вопрос... Почему, при подключенном тарифе в 300 Мбит, этот hAP ac выдаёт только, 92 Мбита...? А ещё зачем то режет скорость вайфая до 40 Мбит.