 Evgeny


Он самый
 rustam
 Alexey
потом расскажите, стоит он своих денег, или лучше брать ccr
Alexey
ну например до 100 человек + vpn
 Moneron 🇷🇺
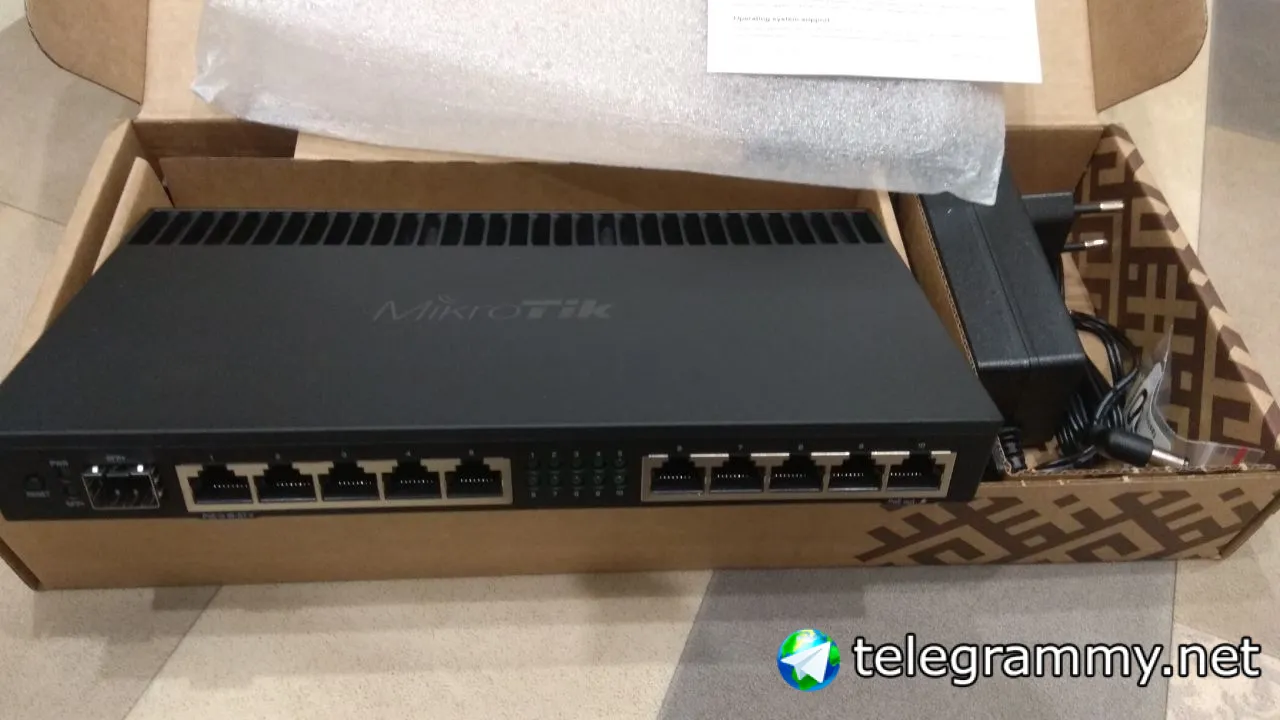
Разрешите похвастаться. Заказали 1 шт. пока на пробу.
Что с ходу могу сказать:
1. Он реально маленький. Вот как 2 hAP ac рядом положить навеное.
2. Уши странные и смешные. Плюс за уши его не закрепить на стену. Для этого есть 2 крестообразных прорези на дне.
3. Светодиод ОЧЕНЬ яркий. Прям вырвиглаз в лучших традициях MT. Лежит на столе, боком слепит немного.
4. Кабель питания удобно цепляется за радиатор, в результате можно и на стол ставить нормально, в теории при цеплянии ногой за кабель это поможет не вырвать кабель из разъема.
5. Вот этот радиатор сзади немного смущает. Греться то он сильно при высокой нагрузке должен. А если вдруг в шкафу вентиляция не очень, то вот такое пассивное охлаждение не сильно и поможет. Это из разряда CCR с пассивным охлаждением.
6. Отсутствие экрана не смертельно, но иногда он очень выручал на 2011/3011. Отсуствие USB куда печальнее.
7. Заводская прошика - 6.43. Привет, багфикс :(
8. Полчаса полежал на столе без нагрузки - 35 градусов. Очевидно под нагрузкой будет сильно теплее, БП в комплекте аж на 1,5 А
В ближайшие дни буду тестить. Если найду что-то интересное, отпишусь.
Спасибо за развёрнутый отзыв. В свою очередь замечу, что у меня есть пассивный ццр1009 (ещё старая моделька со свитч-чипом), он в простое грелся до 53°. Поэтому думаю, что 35° – это как-то пофиг
 Антон
Всем привет, ни у кого нет ссылки на каталог.
Где можно скачать IOS для Цисок 871 и 881
 Innokentiy
sfree.ws
Moneron 🇷🇺
Всем привет, ни у кого нет ссылки на каталог.
Где можно скачать IOS для Цисок 871 и 881
Не профильный чат, Вам не кажется?
Evgeny
Так. Я что-то туплю? Как правильно прописать роут для чистого IPSec туннеля? (давно не делал)
Например, у меня 2 железки в инете, у первой IP 1.1.1.1, у второй 2.2.2.2
У первой локальная сеть 10.1.0.0/24, у второй 10.2.0.0/24
Я же не могу просто на первой железке сказать /ip route add gateway=2.2.2.2
Innokentiy
Тут что поиском искать что-ли?
You mean you have to use your hands? That's like a baby's toy!
Innokentiy
https://www.youtube.com/watch?v=KMy1zO8m8sM
Anonymous
вернул старую прошивку ииии все заработало
Anonymous
почему оно при апдейте окирпичивается?
Anonymous
пока зависаний небыло даже не знаю помогло или нет. но 1% бедов так и остался
Anonymous
Evgeny
у меня rb3011 не справился с такой нагрузкой, и vpn отваливался
Тут вопрос в объеме трафика и загрузке ЦП (файерволл, очереди). 4011 поидее сильно мощнее 3011. В чем конкретно затык был на 3011? Процессор?
Alexey
на 50% грузил проц и столько же оперативку
Moneron 🇷🇺
Так. Я что-то туплю? Как правильно прописать роут для чистого IPSec туннеля? (давно не делал)
Например, у меня 2 железки в инете, у первой IP 1.1.1.1, у второй 2.2.2.2
У первой локальная сеть 10.1.0.0/24, у второй 10.2.0.0/24
Я же не могу просто на первой железке сказать /ip route add gateway=2.2.2.2
А его не надо писать. Дефолта достаточно
Moneron 🇷🇺
пока зависаний небыло даже не знаю помогло или нет. но 1% бедов так и остался
Да, остался, но теперь не юзается
Alexey
сейчас не помню, у меня в прошлом году стоял, сейчас стоит ccr1009
Anonymous
А его не надо писать. Дефолта достаточно
там если я правильно помню все упирается в политики. как прописать дефолт в политику? без дефолта в политике он шифровать не будет а с дефолтом начнет шифровать все подряд
Moneron 🇷🇺
сейчас не помню, у меня в прошлом году стоял, сейчас стоит ccr1009
Так только недавно в него завезли аппаратный айписек. До этого да, 3011 с этой задачей не справлялся бы
Moneron 🇷🇺
почему тогда при обновлении окирпичивается?
Значит, дело не в бэдах. Я бы в техпод написал с такой проблемой
Evgeny
А его не надо писать. Дефолта достаточно
Хм. Вот что-то не идет даже пинг между двумя подсетями таким образом на 6.43.4
Ладно, буду завтра дальше разбираться. Спасибо!
Антон
Не профильный чат, Вам не кажется?
Нет не кажется, у меня в сети Микротики и Cisco, может я не один такой
Николай
Кто-то может помочь в личку с powerline разобраться? какие-то у меня чудеса. Вопрос простой
Sergey
пишите уже в общий
Sergey
всеравно все молчат :)
no_name
Сегодня на 951 попробовал подключиться к скрытому ssid и болт, раньше не сталкивался с такой потребностью. Указываю ssid и pass, а что еще надо? При включении логирования я вижу что роутер выкатывает в лог партянку из ssid в эфире, а далее пишет что типа такой сети не нашел. Что и где я забыл поставить?
no_name
ну с частотой и прочими я определился заранее
 Ettercap
подскажите, пытаюсь заблокировать все сайты, кроме нескольких таким правилом:
/ip firewall filter add action=drop chain=forward comment=online dst-address-list=!allowed_to_online protocol=tcp src-address=192.168.88.254
В этом правиле еще надо указывать In. Interface? Или достаточно указать только src-address?
Sergey
src достаточно
Cumberbatch
Вряд ли
Anonymous
Привет, товарищи!
Наблюдаю за микротиком CCR1009 и наблюдения мои приводят к следующему:
Есть штук 100 ovpn-server-binding и вся эта кухня работает месяц+
Что наблюдаю: рандомно отваливаются клиенты, в логах Duplicate packet - dropping.
Выкл/Вкл ovpn-server-binding не помогает, снимаю галку Only One в Profiles, клиент подключается, появляется Dynamic running interface. Ставишь обратно галку Only One, грохаешь динамический интерфейс, в логах снова Duplicate packet dropping, клиент не подключается, у него в логах HARD RESET И т.п. Клиенты разные - и винда и микрот и linux
Спасает только ребут впн-сервера.
Кто-то сталкивался с подобным или слышал/читал?
Anonymous
с ipsec Тоже были проблемы при множественных клиентах
поэтому на текущий момент времени не понятно до конца, стоит ли вообще юзать встроенные в микроты средства для организации ВПН-сервера или же пользоваться им как шлюзом, а ВПН-сервер держать на linux?
давайте похоливарим? 😁😃
Cumberbatch
Давайте по существу.
Moneron 🇷🇺
Есть мт с пачкой ипсеков. Не у меня лично, но у человека, с которым часто общаемся. Ни разу у него не было трабблов с ипсеком
Антон
с ipsec Тоже были проблемы при множественных клиентах
поэтому на текущий момент времени не понятно до конца, стоит ли вообще юзать встроенные в микроты средства для организации ВПН-сервера или же пользоваться им как шлюзом, а ВПН-сервер держать на linux?
давайте похоливарим? 😁😃
Да с ipsec у MT не лады ((
Рандомно виснет сессия в installed sa засисает все понулям, траффик, время все везде 0
и из за этого не устанавливается заново, после перезагрузки клиента востанавливается
 Kirill
Да с ipsec у MT не лады ((
Рандомно виснет сессия в installed sa засисает все понулям, траффик, время все везде 0
и из за этого не устанавливается заново, после перезагрузки клиента востанавливается
Значит, что-то не до конца настроено и не все учтено
Anonymous
Есть мт с пачкой ипсеков. Не у меня лично, но у человека, с которым часто общаемся. Ни разу у него не было трабблов с ипсеком
Надо на тренинг)) срочно.
1:1 настраивал клиентов и сервер, белые адреса. Один клиент нормально, 4 с разными интервалами отвалились.
Anonymous
Это про ипсек
Антон
Значит, что-то не до конца настроено и не все учтено
Возможно но когда 4-5 дней работает а потом рандомно зависает то одна сессия то другая ))
Не думаю что это в настройках
Kirill
Возможно но когда 4-5 дней работает а потом рандомно зависает то одна сессия то другая ))
Не думаю что это в настройках
Возможно «колхозит» провайдер но на этот случай тоже есть Настройки )))
Антон
Никаких динамических правил, все вручную.
Все пиры с белыми адресами
Локал и ремоут все выставленно жестко
Kirill
Хотите разобрать ваш кейс?
Kirill
Кидайте export двух маршрутизаторов
Антон
У меня есть особенность, все клиенты это cisco клиенты ))
Kirill
Ну тогда только одну часть
Антон
https://pastebin.com/h8PvHKSf
Антон
Вот что касается ipsec
Антон
все довольно стандартно
Антон
nat traversal , skip peer id validation
включено
Kirill
nat traversal , skip peer id validation
включено
полный конфиг, нужно видеть фаервол и роутинг
Anonymous
пардон за оффтоп, а wireguard нет часом в планах на микротике?
 MR.MD
Привет, товарищи!
Наблюдаю за микротиком CCR1009 и наблюдения мои приводят к следующему:
Есть штук 100 ovpn-server-binding и вся эта кухня работает месяц+
Что наблюдаю: рандомно отваливаются клиенты, в логах Duplicate packet - dropping.
Выкл/Вкл ovpn-server-binding не помогает, снимаю галку Only One в Profiles, клиент подключается, появляется Dynamic running interface. Ставишь обратно галку Only One, грохаешь динамический интерфейс, в логах снова Duplicate packet dropping, клиент не подключается, у него в логах HARD RESET И т.п. Клиенты разные - и винда и микрот и linux
Спасает только ребут впн-сервера.
Кто-то сталкивался с подобным или слышал/читал?
Если клиент на андройде используйте старую версию опенвпн и не будет droping на новых версиях это
 Михаил
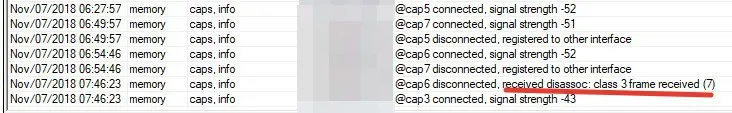
Эх, автоматическое выставление калов точкам не спасло
Михаил
 Anton
вопрос по опубликованному конфигу. add action=encrypt comment=gre-lesopark-1-7 disabled=no dst-address=183.229.1.134/32 dst-port=any ipsec-protocols=esp level=\
require proposal=default protocol=gre src-address=196.142.122.1/32 src-port=any tunnel=no. Параметр Tunnel=no указывает что IPsec работает в транспортном режиме, а не туннельном. Это вообще нормальный вариант? В моей лабе стоял туннельный режим у IPSec.
Антон
Да. Уменя транспортный режим. Это кому как надо. У кого какие задачи
Moneron 🇷🇺
вопрос по опубликованному конфигу. add action=encrypt comment=gre-lesopark-1-7 disabled=no dst-address=183.229.1.134/32 dst-port=any ipsec-protocols=esp level=\
require proposal=default protocol=gre src-address=196.142.122.1/32 src-port=any tunnel=no. Параметр Tunnel=no указывает что IPsec работает в транспортном режиме, а не туннельном. Это вообще нормальный вариант? В моей лабе стоял туннельный режим у IPSec.
Транспортный вариант намного удобнее в использовании
Maksim (InCorp)
Будет ли поддержка 802.1X в SwOS или RouterOS?
 Сергей
Будет ли поддержка 802.1X в SwOS или RouterOS?
конечно будет, нужно только немношк подождать )
Сергей
NEWSLETTER #85 - NOVEMBER 2018
 Мяулорд
Доброго дня, а подскажет кто есть ли какая-то фича в микротах к неймингу устройства коммент добавить, ну чтоб идентифи котороткий оставить а где-то служебную инфу прописать
 Maxim
Мяулорд
мож текстовый файл проще залить?
Ну сейчас так и делаю. Но надеюсь на систем дескрипшен нормальный
Maxim
Ну сейчас так и делаю. Но надеюсь на систем дескрипшен нормальный
а что там храните, если не секрет конечно?
Maxim
Не секрет, географ координаты точки, описание.
по-моему убики умеют координаты отдельно хранить
 Vladimir
Господа, есть 2 rb951g-2hnd, хочу сдлелать так, настроить между ними wifi мост, в первый микротик приходит провод с моей подести, а на втором сделать отдельную подсеть и натить их, проблема усложняется тем что на первом микротике я хочу оставить гостевой wifi еще,как это лучше сделать ?
Vladimir
Тут сложность в том что хочется отделить на первом микротике гостевой wifi от моста
Vladimir
Но вопрос как это все натить