где искать причину загрузки процессора? management 37%
на свитчах это норм
 Moneron 🇷🇺

 Moneron 🇷🇺
Если не свитч – ребутните, если это возможно
 Mark
951G-2HnD ребутал, тушил все интерфейсы. всё равно. бэдов нет. Началось буквально 2 дня назад.
Moneron 🇷🇺
Я бы посоветовал нетинсталлом его прокатить. Вдруг поможет 😄
 Anton
добрый день. подскажите по фильтрации в подсетях. есть такой фильтр в файрволле add action=drop chain=forward comment="Filter IPsec subnet" disabled=yes dst-address=192.168.0.0/24 src-address=192.168.200.0/24. Как мне добавить адрес 192.168.0.5 в исключение и что бы фильтр не отбрасывал? Идея открыть в подсети доп офиса только определенные сервера.
 Alexey
добрый день. подскажите по фильтрации в подсетях. есть такой фильтр в файрволле add action=drop chain=forward comment="Filter IPsec subnet" disabled=yes dst-address=192.168.0.0/24 src-address=192.168.200.0/24. Как мне добавить адрес 192.168.0.5 в исключение и что бы фильтр не отбрасывал? Идея открыть в подсети доп офиса только определенные сервера.
в списке после правила дропа, сделай разрешающее правило для 192.168.0.5
Alexey
ой
Alexey
т.е. перед ним
Виталий
add action=accept chain=forward comment="Filter IPsec subnet" disabled=no dst-address=192.168.0.5/32 src-address=192.168.200.0/24 перед ним
Anton
да получилось. спасибо
Виталий
Если «некоторых серверов» много то можно создать для них адрес-лист, чтобы разрешать их одним правилом. Если их адреса рядом, может быть получится объединить в мини-пул и разрешить в духе dst-address=192.168.0.4/30
Anton
да. в итоге вот что получилось. add action=accept chain=forward comment="Filter IPsec subnet" dst-address-list=PublicIP_For_NU src-address=192.168.200.0/24
add action=reject chain=forward dst-address=192.168.0.0/24 reject-with=icmp-network-unreachable src-address=192.168.200.0/24
Moneron 🇷🇺
Можно сделать одно drop правило, как и было, но дополнить src-address-list=!servers
 Alexey
Anton
Можно сделать одно drop правило, как и было, но дополнить src-address-list=!servers
и так тоже работает :) add action=reject chain=forward dst-address-list=!PublicIP_For_NU reject-with=icmp-network-unreachable src-address=192.168.200.0/24
Anonymous
Ctrl+d
Anonymous
А все остальное esc
 sdbsm
https://wiki.merionet.ru/seti/11/umnaya-zashhita-ot-atak-mikrotik/
sdbsm
Стоит ли использовать такой метод?
Bomberman
https://wiki.merionet.ru/seti/11/umnaya-zashhita-ot-atak-mikrotik/
по мне проще свои адрес-листы создавать динамически
sdbsm
Создавать свои, основываясь на чем?)
Moneron 🇷🇺
Стоит ли использовать такой метод?
Мне нравится. Главное, чтобы самому случайно не оказаться в сетке блэклиста
sdbsm
Спасибо!
KoTuK
вопрос
KoTuK
напомните пжлст у микрота есть выносная антена для сим карты
KoTuK
что бы на улицу вытащитьантену
KoTuK
и только проводом подключить к микротику
KoTuK
у юбиквити вроде была такая штука- а микротик не помню
Moneron 🇷🇺
MikroTik Routers and Wireless - Products: mANT LTE 5o
https://mikrotik.com/product/mant_lte_5o
Petr
напомните пжлст у микрота есть выносная антена для сим карты
Смотря у какого. К WAP LTE можно докупить pig tail-ы и к ним уже антенну на Ваш вкус.
И Вас наверняка сейчас попросят писать одним сообщением)
Anton
Anton:
Привет, надеюсь тут можно попросить помощи, микротик был взломан, доступ к нему удалось вернуть, сейчас на нем прошивка 6.38.7 автоматическим обновлением или закидывание прошивки устаревшей в корневую директорию проблема не решается микротик, просто перезагружается без обновления
Moneron 🇷🇺
Netinstall в помощь
 😷Драничек
https://t.me/mikrotikclub/81701
Anton
Благодарю
Anton
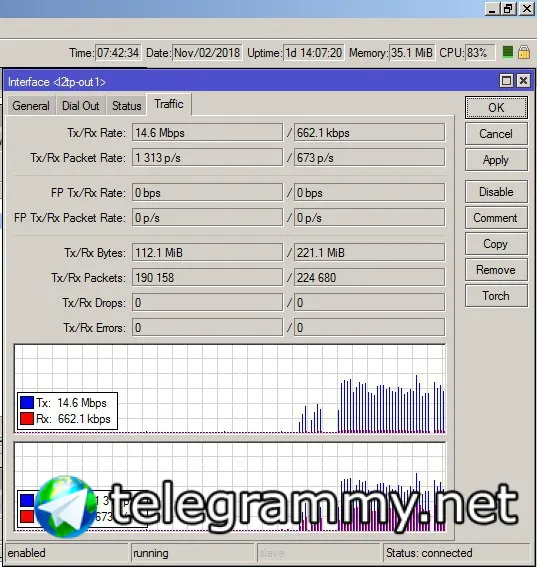
Добрый день. Спрашивал про скорость L2TP/IPSec в RB952. Сейчас сделал тестовый стенд RB3011+RB952. Вот такую скорость выдает RB952.
Anton
 Petr
Добрый день. Спрашивал про скорость L2TP/IPSec в RB952. Сейчас сделал тестовый стенд RB3011+RB952. Вот такую скорость выдает RB952.
Bandwidth test сильно процессор грузит сам по себе. Для чистоты эксперимента лучше тестить с компов за роутерами
Anton
я копировал файл с компьютера на компьютер.
Petr
я копировал файл с компьютера на компьютер.
Извиняюсь. Вообще думал мегабит до 25 дотянет. По опыту с другими тиками.
Anton
если совсем точно то файл был Mr.Deeds.Goes.to.Town.1936.BDRip.avi :)
Anton
Сначало было 5Мбит. Потом убрал галочку Use Compession и поставил MTU 1400 как предлагали из статьи из Интернета.
Cumberbatch
Сначало было 5Мбит. Потом убрал галочку Use Compession и поставил MTU 1400 как предлагали из статьи из Интернета.
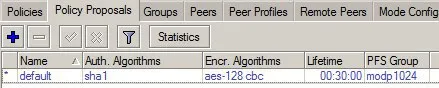
Можно пропозалами поиграться ещё
Igor
Сначало было 5Мбит. Потом убрал галочку Use Compession и поставил MTU 1400 как предлагали из статьи из Интернета.
Чем плохо использовать сжатие?
 Moneron 🇷🇺
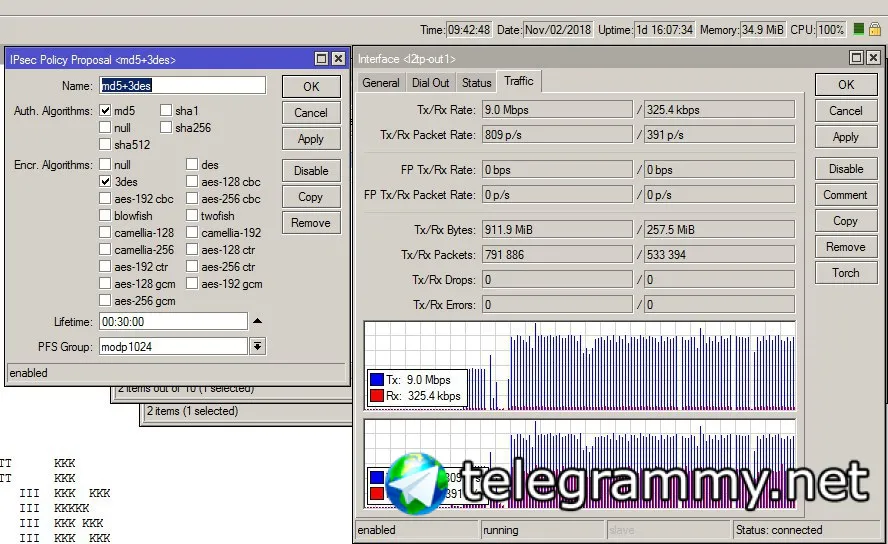
На мд5 и 3дес может и побольше вытянуть, наверное...
 Moneron 🇷🇺
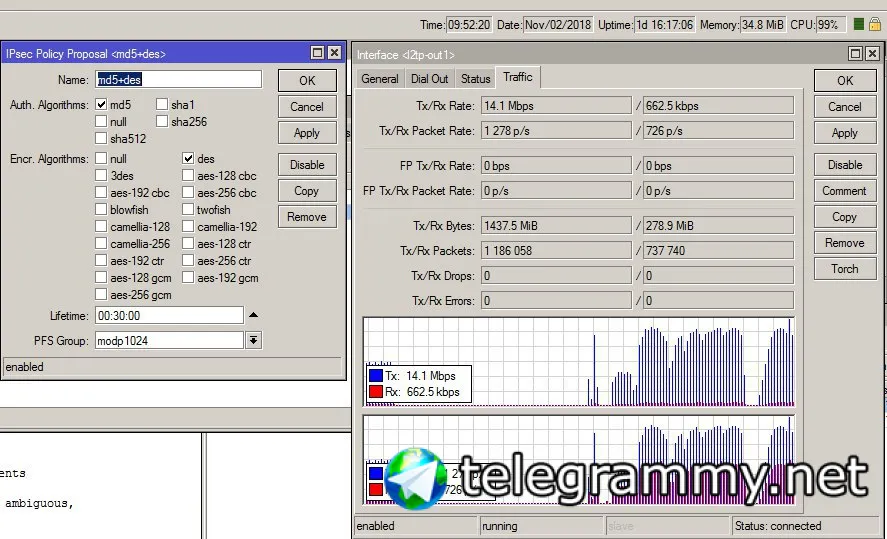
Странно. Тогда просто дес попробуйте? ) Ну так уже, фана ради
 Anton
больше 15 Мбит не выходит
An
Добрый день, коллеги!
Подскажите еть два МК в разных городах с белыми IP. Нужно объеденить два офиса какую технологю для site-to-site выбрать
 leo
смотря что хочет и нужно ли шифрование
 Обсессивно беспечное начало основополагающих раздумий
Еоип
Cumberbatch
An
Шифрование нужно
An
EOIP не очень хочетьсчя
 Maxim
gre ipsec
 asd
Есть 5 взломанных роутеров в другом городе . Как вернуть доступ к ним обратно ? А то ехать не охото:)
leo
тимвивер
 Serg
проблема тимвьювера в том что если вдруг взломанные микроты обновлены выше планки уязвимости - микротам только нетинсталл поможет. боюсь что выезд неизбежен
Сергей Ли
Есть 5 взломанных роутеров в другом городе . Как вернуть доступ к ним обратно ? А то ехать не охото:)
ну или искать и слать аватара подрядчика
Anton
Есть 5 взломанных роутеров в другом городе . Как вернуть доступ к ним обратно ? А то ехать не охото:)
Судя по вчерашним скринам PPTP туннелей. Есть роутеры в солнечном Сургуте. Могу помочь. Впереди 3 выходных дня.
Mihail
Есть 5 взломанных роутеров в другом городе . Как вернуть доступ к ним обратно ? А то ехать не охото:)
Ломани ещё раз и получи удаленный доступ
asd
Судя по вчерашним скринам PPTP туннелей. Есть роутеры в солнечном Сургуте. Могу помочь. Впереди 3 выходных дня.
взломали в Лангепасе :) Обслуживал подрядчик до этого, о безопасности вообще не думал:) там еще везде белая статика . хотя зачем не понимаю . pptp работает и со статикой только с одной стороны
asd
Ломани ещё раз и получи удаленный доступ
да у меня скила не хватит :) Не давно в сетях хотя очень интересно .
Mihail
На гитхабе лежат исходники. Winboxexploit
asd
спасибо
Mikе
Пароль для ipsec можно вводить при настройки l2tp; gre .... При этом используются default профили для ipsec, а если у меня несколько таких коннектов и необходимо использовать для них разные настройки шифрования и указывать все возможные варианты в default не хочется, как можно указать конкретный proposal для конкретного подключения? или нельзя?
 Hab
https://lanmarket.ua/stats/poshagovaya-instrukciya-po-obedineniyu-setey-s-pomoshchyu-L2TP-i--L2TP-IPSec-na-Mikrotik
Hab
поидее то что нужно
Mikе
https://lanmarket.ua/stats/poshagovaya-instrukciya-po-obedineniyu-setey-s-pomoshchyu-L2TP-i--L2TP-IPSec-na-Mikrotik
Нет. Речь не об этом. Вопрос о том, как для каждого типа подключения привязать конкретный PROPOSEL, а не использовать один для всех "default". Хочу те же динамически создаваемые записи, но для каждой свой Hash.
Hab
ну так там это можно сделать вроде
Moneron 🇷🇺
Moneron 🇷🇺
Либо проставить всё необходимое в дефолтном пропосале