 Piru


Всем привет!!! Подскажите пожалуста как сделать на микротике настройку маршрута таким образом, чтобы определееное устроойство(терминал сбербанка) миновал впн тунель, и на прямую обращался на 194.54.14.86 по портам 666, 670??? Или скиньте статью, где можно посмотреть???
Piru
 😷Драничек
Всем привет!!! Подскажите пожалуста как сделать на микротике настройку маршрута таким образом, чтобы определееное устроойство(терминал сбербанка) миновал впн тунель, и на прямую обращался на 194.54.14.86 по портам 666, 670??? Или скиньте статью, где можно посмотреть???
Mangle и маршрут по метке. Не?
Piru
Извиняюсь, я только начал работать с микротиками и не совсем еще понимаю уго мануал((((
 Moneron 🇷🇺
Добрый день. Оператор выдает сеть /29 для филиала. Настроил на микротике интерфейс, через него раздаю интернет. Как выдавать оставшиеся IP адреса для серверов подключенных напрямую в микротик? Как это сделать с коммутатором понимаю, а как правильно на маршрутизаторе не пойму.
Презентация со словении 2016 года, называется mikrotik lifehacking. Вот с 50го слайда – ваше всё
Piru
Схема, следущая клиент VPN (торговая точка в другом городе) подключается к головному офису для синхронизации с АТС, Zabbix, 1С и SMB
 Grigoriy
Презентация со словении 2016 года, называется mikrotik lifehacking. Вот с 50го слайда – ваше всё
Александр, не хотите обсудить то, что я чуть выше запостил?
Grigoriy
Можно еще вот это, но тут чуть усложнено наличием OSPF.
https://www.youtube.com/watch?v=XpvghNpTvZ0&feature=youtu.be
 Cumberbatch
Можно еще вот это, но тут чуть усложнено наличием OSPF.
https://www.youtube.com/watch?v=XpvghNpTvZ0&feature=youtu.be
Не понятен вопрос. Что вы хотите то? Что есть обсудить?
Grigoriy
Не понятен вопрос. Что вы хотите то? Что есть обсудить?
На сколько корректно использовать маршруты с блэкхол для того, чтобы рекурсивные маршруты "узнавали" о том, что внешний канал уже не работает и надо перестроить существующие коннекты через новый маршрут?
HKA
добрый день.
HKA
нужен аудит по микротик Украина
HKA
есть желающие?
Dim-soft
подскажите, как проще мониторить падение оптики в микротике ? поставить на него dude ? или есть способ проще ?
 Vassiliy
Господа, а есть среди нас владельцы больших стекируемых свитчей Netgear? Не могу понять как обновлять firmware
Bomberman
Всем привет. Возвращаюсь к старому вопросу. есть 2 тика, между ними настроен l2tp, и все завязано в OSPF. Проблема Не могу попасть на 80 порт, просто загрузка страницы висит. В локальной сети все норм. Если включаю статические маршруты через тот же l2tp, то все нормально. Загвоздка где то в OSPF получается?
какой веб сервер, как настройки сети на нём прописаны?
 Evgeny
Товарищи.
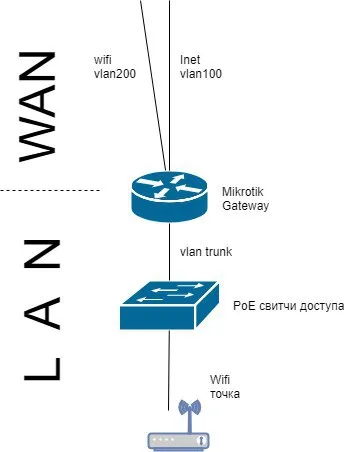
Нужен разумный взгляд на проблему и мнение со стороны. Есть сетап по картинке ниже. От провайдера приходят 2 vlan-а. 100-й под инет, 200-й WiFi. Провайдер выдал свою точку доступа, она должна попадать в 200-й vlan. Руководство настаивает, что 200-й vlan нужно прокинуть через vlan-транк на свитч доступа, который находится уже в нашей локалке и туда воткнуть точку провайдера. Мотивируя это тем, что там на свитче PoE, чтобы избавитсья от инжектора питания для точки.
Мне идея прокидывания провайдерских vlan-ов в локалку не нравится от слова совсем, т.к. это в моем понимании если не равносильно объединению двух L2 доменов, то как минимум нифига не секурно. Я предложил сбриджевать 1 из портов на роутере с 200м vlan-ом, т.о. как раз подать его точке в нетэгированном виде, ну и зарубить все файерволлом. Что секурнее хоть на сколько-то.
Таких инсталляций предполагается не один десяток, поэтому я несколько обеспокоен.
У кого какие идеи? Насколько плоха идея прокидывать провайдерские vlan-ы по своим свитчам?
Evgeny
 Innokentiy
> Что секурнее хоть на сколько-то.
на сколько?
Innokentiy
что конкретно изменится от того, что вы забриджуете вланы? какая точно черная магия сделает ваш вариант секурнее?
Evgeny
что конкретно изменится от того, что вы забриджуете вланы? какая точно черная магия сделает ваш вариант секурнее?
Он не дойдет до свитчей. Я сбриджую vlan200 и какой-то ethernet-порт. И в ethernet-порт воткну точку провадйера.
А в варианте руководства мне нужно провайдерский vlan гнать на свитчи
 Albert
какой веб сервер, как настройки сети на нём прописаны?
проблема решилась. пересадил на другого провайдера.
Evgeny
А да. Я не дописал еще одну важную фичу. Руковдство планирует на эти же точки доступа подавать vlan из нашей внутренней сети, чтобы был отдельный ssid для корпоративных устройств. И вот этого я тоже хочуизбежать, мне не очень нравится идея, когда провайдерская точка, которая смотрит в провайдерский vlan, будет раздавать еще и корпоративную сетку.
Marat
А да. Я не дописал еще одну важную фичу. Руковдство планирует на эти же точки доступа подавать vlan из нашей внутренней сети, чтобы был отдельный ssid для корпоративных устройств. И вот этого я тоже хочуизбежать, мне не очень нравится идея, когда провайдерская точка, которая смотрит в провайдерский vlan, будет раздавать еще и корпоративную сетку.
Влан на то и нужен, чтобы разделять сети
Sergey
по мне так нет ничего несекурного прогнать vlan провадера до их точки
Evgeny
Влан на то и нужен, чтобы разделять сети
Это я прекрасно понимаю. Я как раз хочу услышать другие мнения. Насколько вообще адекватно такие вещи. Мне не нравится идея того, что провайдерские vlan-ы будут на свитчах в локалке.
Marat
Это я прекрасно понимаю. Я как раз хочу услышать другие мнения. Насколько вообще адекватно такие вещи. Мне не нравится идея того, что провайдерские vlan-ы будут на свитчах в локалке.
Тогда делайте все сами без вланов провайдера.
Evgeny
Тогда делайте все сами без вланов провайдера.
каким образом? на своих железках? К сожалению, такой вариант невозможен. Провайдер предлагает wifi почти даром, руководство зацепилось за идею везде wifi
Sergey
тяните отдельные провода к их точкам :)
Sergey
ну так питайте от своего микротика, или как там задумывалось
Sergey
в тик пое коммутатор, из которого проводами прямо в их точки
Sergey
это все ерунда :), настраивате vlanы
Evgeny
Так весь гемор в том, что провайдер предлагал все своими силами сделать - поставить свой коммутатор, разобрать там vlan, подать с питанием на точки. Руководство и так не хочет, типа лишний коммутатор. И PoE инжекторы типа лишние. Короче, ни один вариант не нравится))
Evgeny
это все ерунда :), настраивате vlanы
Т.е. вы тоже считаете, что ничего страшного в том, чтобы гнать провайдерские vlan-ы по своим сетям? :)
Sergey
нет, ничего страшного в этом нет
 Cooper
Имхо ничего страшного нет, у меня много виланов гоняется транзитом, более того это пров должен насторожиться, ибо вы можете в их сегмент попасть, выпустив конкретный вилан к себе
Evgeny
Хорошо. Спасибо за авторитетное мнение. Подумаю еще на досуге :)
 asd
Подскажите плис , есть беспроводной мост 2.4 ггц но в последнее время начались большие потери в сигнале. Может ли в этом случае помочь мост на 5 ггц
asd
?
 Support
с мощностью поиграться?
asd
да на максимум ставил. ушел для проверки на «другие» частоты и все четко transmit ccq 99 процентов. А с нашими частотами иногда такое чувство что через зубодробительную машину трафик идет :)
asd
и нужен еще длинный мост надежный думаю LHG 5 ac попробовать
asd
или лучше даже LHG XL 5 ac , кто нибудь пробывал их в деле?
asd
Расстояние 7 км
 Vil
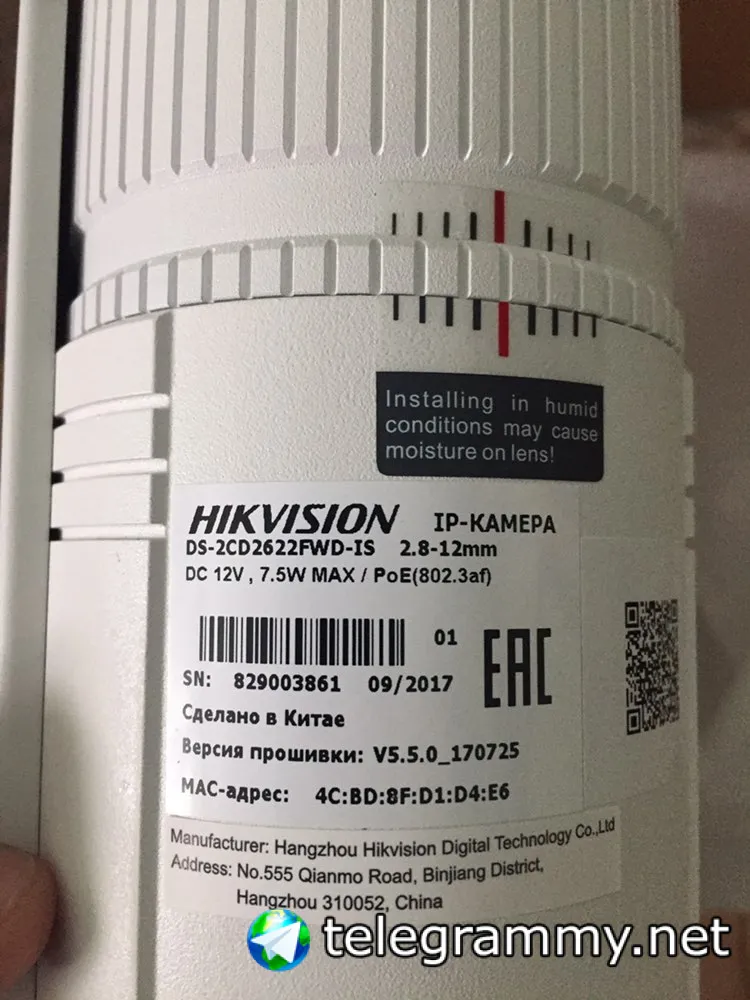
Доброго дня, подскажите пжл из-за чего RB960PGS может не запитывать видеокамеру по poe ? Может из-за родного блока питания или могут быть другие причины (надо что-то сконфигурировать дополнительно) ?
Evgeny
Доброго дня, подскажите пжл из-за чего RB960PGS может не запитывать видеокамеру по poe ? Может из-за родного блока питания или могут быть другие причины (надо что-то сконфигурировать дополнительно) ?
а камера у Вас Passive PoE? С родным БП девайс будет выдавать 24v в PoE портах
 Vil
Вот такая камера 802.3af
Evgeny
Ей нужно питание 48V. Если не ошибаюсь, hex poe умеет такое только если его самого запитать от БП 48V
 Hab
все верно, от 24 работать не будет
Vil
Evgeny, Hab спасибо!
Moneron 🇷🇺
Evgeny
Ого! Хоть 1 человек разделяет мои опасения. Мне уже чуточку легче, спасибо)
Moneron 🇷🇺
Moneron 🇷🇺
Ого! Хоть 1 человек разделяет мои опасения. Мне уже чуточку легче, спасибо)
Сейчас не вспомню детали, но мы как-то даунтайм на полчаса отхватили по этой причине. Там рстп устроил БУНД и отказался работать, а где-то запетлило. Мы и так потихоньку выкашивали девайсы оттуда, это стало последней каплей.
Evgeny
Сейчас не вспомню детали, но мы как-то даунтайм на полчаса отхватили по этой причине. Там рстп устроил БУНД и отказался работать, а где-то запетлило. Мы и так потихоньку выкашивали девайсы оттуда, это стало последней каплей.
Вот я и опасаюсь, что на L2 что-нибудь где-нибудь глюкнет. Либо из сетки провайдера навалится
Evgeny
Спасибо за пример
Moneron 🇷🇺

 Oleg
Как оказалось kid control не работает на ipv6. Заблокированный по ipv4 комп вполне себе выходит по 6-ке
Moneron 🇷🇺
Потому что кидконтрол конфигурит динамически ip-firewall, а не ip6-firewall
Oleg
Да понятно…
Oleg
А там и нет ничего - только 6-ку выключать
Oleg
Вот тебе и борись с подрастающим поколением
Andrey
Всем привет
Andrey
Есть ли возможность выдать пользователю права на перезагрузку порта только?
Moneron 🇷🇺
Нет. Это политика write, а значит и весь остальной конфиг можно будет править
Andrey
Как плохо
Andrey
Вот понятно за что Cisco берет бабки
Bomberman
Вы цены сравните
 Владимир
Нет. Это политика write, а значит и весь остальной конфиг можно будет править
А если скрипт на ребут создал одмин, дал права скрипту... А юзер запустит скрипт? Так можно?
Moneron 🇷🇺
Только если в скрипте стоит don't require permissions
Владимир
Можно ещё создать батник и ребутить порт порткноком
Владимир
Панда знает толк в извращениях