 Bomberman


угу
 Alexey
2 раза тогда натить
Alexey
если у удаленной сети есть свой дефолт роут
Bomberman
думал об этом..
 DK
Добрый вечер, подскажите плиз ответ на нубский вопрос: как в ip firewall connections отфильтровать все хосты у которых dst-port например 443?
 Сергей
DK
http://prntscr.com/l8caoq
спасибо, хотел уточнить, а в консоли как? ip firewall connection print where src-address ~ "10.10.10.200" dst-address=??
 Moneron 🇷🇺
dst-address~":443"
Роман
Добрый вечер подскажите что может быть настроил два микротика и поднял sstp на удаленном микротике на два микротика заходит на остальные два нет в чем может быть затыкать ни пойму
 Алексей
Добрый вечер подскажите что может быть настроил два микротика и поднял sstp на удаленном микротике на два микротика заходит на остальные два нет в чем может быть затыкать ни пойму
как-то начало предложения с концом не стыкуется, настроил два микротика, а потом на два заходит а на остальные нет, не нервничайте, спокойно опишите свою схему, что сделали и что получилось, а самое главное что хотели :)
Moneron 🇷🇺
Добрый вечер подскажите что может быть настроил два микротика и поднял sstp на удаленном микротике на два микротика заходит на остальные два нет в чем может быть затыкать ни пойму
1. Схему на draw.io
2. Конфиги на pastebin.com
3. Сюда ссылки и внятное объяснение проблемы
 Ярослав
ребят, мб вопрос глупый, но можно ли через Cloud DNS законнектить два микротика и видеть локалки друг друга?
Bomberman
ребят, мб вопрос глупый, но можно ли через Cloud DNS законнектить два микротика и видеть локалки друг друга?
Это клауд от микротик? Просто сам не юзаю, не знаю что это
Ярослав
Это клауд от микротик? Просто сам не юзаю, не знаю что это
ну да, встроенный который, sn.mynetname.net . мне интересна сама теоретическая возможность, с роутами там понятно всё. просто если брать тот же GRE, то он только с IP-адресами работает, насколько я помню. вот и возник вопрос, реально ли это вообще тем же PPTP, например
Bomberman
Реально конечно, без разницы, белый ли у тебя адрес или по днс. Можно L2TP заюзать
Ярослав
о, спасибо
Moneron 🇷🇺
ну да, встроенный который, sn.mynetname.net . мне интересна сама теоретическая возможность, с роутами там понятно всё. просто если брать тот же GRE, то он только с IP-адресами работает, насколько я помню. вот и возник вопрос, реально ли это вообще тем же PPTP, например
1. В гре можно писать fqdn
2. Смысл это делать есть только в случае, если адреса публичные
Ярослав
Реально конечно, без разницы, белый ли у тебя адрес или по днс. Можно L2TP заюзать
спасибо, работает. сделал по PPTP, это реально дичь😂
Ярослав
хватает даже того, что товарищ установил коннект по ВПН от роутера как клиент, а я туда роуты пишу для телеги😂😂
 Danil
Господа!
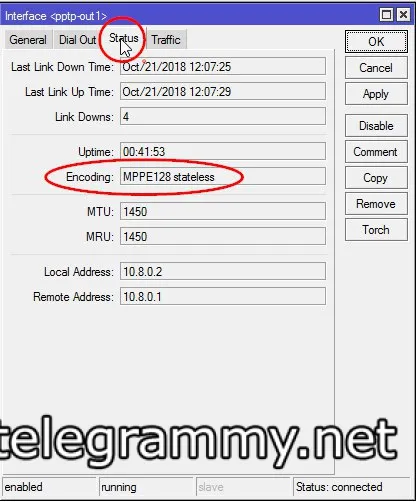
Если в настройках на L2TP сервера в профиле включена опция use encryption.
Что именно шифруется при этом в туннеле - только данные в пакетах?
Есть где то описание подробное (на вики микротика не нашёл)?
Danil
Насколько безопасно использовать такое шифрование если данные не гостайна и ипсек не нужен?
Moneron 🇷🇺
Это mppe-128, гуглите дальше :)
Алексей
Насколько безопасно использовать такое шифрование если данные не гостайна и ипсек не нужен?
до тех пора не случится целенаправленной атаки.
Ярослав
 Danil
https://mum.mikrotik.com/presentations/RU16V/presentation_3293_1458819510.pdf
Danil
может кому пригодится
 Sergey
сравнений и нет
Danil
Такой вопрос есть еще, может оффтоп,
Читал цикл статей по сетям (https://linkmeup.ru/blog/11.html)
Там все примеры на Цисках и они заводят для роутеров лупбэк адреса, причем из белыйх адресов - например 1.1.1.1 и т.п.
В микротиках не встречал такого подхода.
В чем смысл и хитрость такого подхода?
 Обсессивно беспечное начало основополагающих раздумий
Лень пр думывать адрес, потому подобное просто адрес ради адреса.
Danil
а использование IP из диапазона маршрутизируемых это именно для лабаратории или в продакшене так же можно?
Просто это сбивает с толку
Moneron 🇷🇺
Можно и в проде, главное, чтобы это были ваши айпишники
 Innokentiy
Такой вопрос есть еще, может оффтоп,
Читал цикл статей по сетям (https://linkmeup.ru/blog/11.html)
Там все примеры на Цисках и они заводят для роутеров лупбэк адреса, причем из белыйх адресов - например 1.1.1.1 и т.п.
В микротиках не встречал такого подхода.
В чем смысл и хитрость такого подхода?
смысл и хитрость только в одном: по цискам есть много учебной литературы и лабораторных заданий
Innokentiy
чтобы глазками было видно, какой тренировочный роутер имеется в виду, удобно использовать такие хорошо заметные адреса
Innokentiy
это противоречит требованиям стандарта, но "так испторически сложилось"
Innokentiy
когда в топологии 50+ узлов, что является нормой для CCIE-лабы, это позволяет сэкономить немного нервных клеток
Innokentiy
в микротикомире таких лаб, НЯП, не бывает, потому и адреса такие не используются
Danil
Ясно, спасибо за коментарии.
Кстати в приведенном выше цикле статей мне лично очень зашло про мультикаст - все встало на свои места. Всё же отличий мультикаста от обычного трафика овердофига
Igor
Ребята, привет. А версии routerOS на Capsman и ведомых точках должна совпадать?
Igor
Если я сперва обновлю клиентов, а потом контроллер, я в реал-тайме не потеряю Wi-Fi сетку?
 Vassiliy
Не потеряешь, только если у тебя не кардинально версии отличаются. Ну типа 6.12 и 6.43
Igor
Понял, спасибо!)
 Дмитрий
Tребуется помощь!
Хочу получить список интерфейсов из определенного списка интрефейса.
Действую по статье https://habr.com/post/419327/
Однако
:foreach i in=[/interface list member find list~"WAN"] do={
:put $i
:put {/ip address get $i address}
}
Номер интерфейса показывает, а имя нет. Что не так?
Ахмет
Исходя из подробностей вопроса ответ вероятнее всего "потому что гладиолус"
 Evgenii
просто "потому что" тоже подходит в целом
Evgenii
гладиолус может запутать не опытного админа
 Damir
Всем привет. Ребят напомните волшебное слово которое нужно погуглить когда нужно сделать доступ к сайту который в дмз из локальной сети по внешнему ип.
Moneron 🇷🇺
Hairpin nat
 Руслан
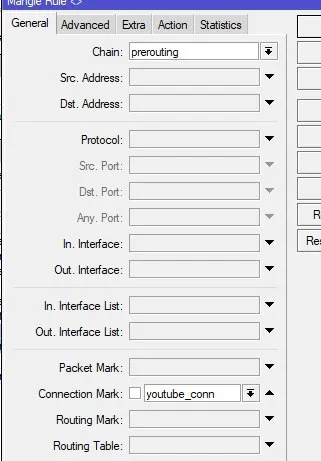
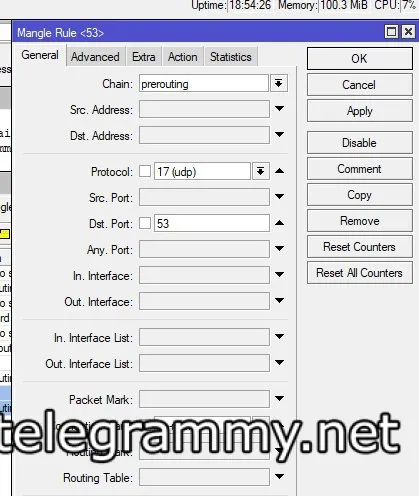
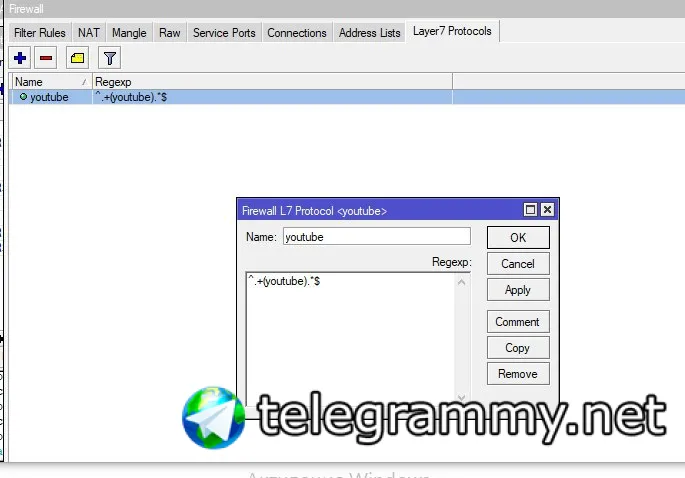
Создал для ютуб 7layer потом манг и напоследок правила для блока по мак, но почему то блочится весь трафик а не только youtube
Руслан
 Руслан
 Руслан
 Руслан
/ip firewall filter
add chain=input src-mac-address=aa:bb:cc:dd:ee:ff action=drop
add chain=forward src-mac-address=aa:bb:cc:dd:ee:ff action=drop
Evgeniy
Оо
Evgeniy
Я с ютубом намучался, но сделал
Evgeniy
Надо найти ссылку только
Evgeniy
Или завтра на работе глянуть смогу
Evgeniy
Недавно совсем делал
Evgeniy
http://ithelp21.ru/blokirovka-saytov-na-mirkotik-4-sposoba/
Руслан
http://ithelp21.ru/blokirovka-saytov-na-mirkotik-4-sposoba/
у меня правило не перетаскивается, не знаешь почему?
 Владимир
Истину вам одну скажу - все эти блокировки - лишние телодвижения. Человек всегда найдет как страдать фигнёй на работе. При учёте что на мобилках никак ничего не заблочить. Если руководству не нравится Ютуб на рабочем месте - пусть применяют административные меры
Руслан
да в фаерволе
Владимир
да в фаерволе
Наверху списка есть колонки сортировки. Нажимая на каждую из них происходит упорядочивание по этому признаку. Первый из них (в дефолте) - это номер правила. Если правила упорядочены не по номеру - перемещать их нельзя
Руслан
разобрался наконецто как пермищать)))))))))))
Evgeniy
разобрался наконецто как пермищать)))))))))))
Только сейчас увидел, ты через терминал настриваешь очередность ?
Руслан
нет
Evgeniy
Истину вам одну скажу - все эти блокировки - лишние телодвижения. Человек всегда найдет как страдать фигнёй на работе. При учёте что на мобилках никак ничего не заблочить. Если руководству не нравится Ютуб на рабочем месте - пусть применяют административные меры
Согласен, я даже привел в пример Роскомнадзор и телеграмм. Сказал кто захочет все равно зайдет, но сделал. Директор теперь видит что Ютуб у него не работаете , а значит поставленную задачу выполнил.
Bomberman
Согласен, я даже привел в пример Роскомнадзор и телеграмм. Сказал кто захочет все равно зайдет, но сделал. Директор теперь видит что Ютуб у него не работаете , а значит поставленную задачу выполнил.
Пфф… легко гуглится в интернете прокси-сервер и ваша блокировка обходится
Evgeniy
Сути моего сообщения не понял
Bomberman
Да понял я всё, что директор доволен… Панда прав, смысла блокировать что-то нет, один хрен найдут как обойти. Вот у меня на работе абсолютно ничего не блокируется и нормально
Evgeniy
Да понял я всё, что директор доволен… Панда прав, смысла блокировать что-то нет, один хрен найдут как обойти. Вот у меня на работе абсолютно ничего не блокируется и нормально
А если скажут заблочить , ты не будешь делать ?
Bomberman
Не скажут, это на фиг никому не надо☺️