Вообще была идея перевести все каналы на l2tp+ipsec
НО не взлетело,, как писал ранее, может 1-2 дня проработать потом отваливается.
И пока не ребутнешь не отрабатывало.
Конечно может это потому что в качестве клиентов везде Cisco
у циски и мт дефолтные лайфтаймы са разные
 Innokentiy

 Innokentiy
видимо, поэтому
 Bomberman
да, они в одной локалке за натом
А на фиг такие заморочки?
Пусть МТ сессию поднимает, а комп через МТ ходит, не?
 Moneron 🇷🇺
Дело в том, что Шиновс (!!!) ВДРУГ работает по RFC, и решает поднять л2тп СО своего 1701 порта на такой же порт сервера. И МТ тоже работает по РФЦ и тоже с этого же порта поднимает. Вот и конфликт интересов.
 Danil
Да похоже всё так - пиров 3 а политик 2
Это как то обходится без страшных костылей или забить и забыть?
Moneron 🇷🇺
Забыть и забить.
Moneron 🇷🇺
СТРАШНЫМИ костылями на стороне роутероси-клиента обходится. Но они именно СТРАШНЫЕ.
Danil
Принято
Bomberman
Moneron 🇷🇺
СТРАШНЫМИ костылями на стороне роутероси-клиента обходится. Но они именно СТРАШНЫЕ.
Я в лабораторке поднимал это адское чудище, и даже добился чтобы работало. Но в прод я бы такое не стал...
Danil
Короче эти грабли в прод варианте не встретятся, так что интерес был больше академический. 2 клиента из-за одного НАТа получилось именно в процессе тестирования.
Цель настроить свой как бы аналог тимвьюера достигнута - я могу ходить с ПК в сетки за натами поставив там и настроив ЦХРы в виртуалках через центральный микротик на ВДСке. При этом каналы закрыты более -менее надежно шифрованием
 Владимир
Короче эти грабли в прод варианте не встретятся, так что интерес был больше академический. 2 клиента из-за одного НАТа получилось именно в процессе тестирования.
Цель настроить свой как бы аналог тимвьюера достигнута - я могу ходить с ПК в сетки за натами поставив там и настроив ЦХРы в виртуалках через центральный микротик на ВДСке. При этом каналы закрыты более -менее надежно шифрованием
Как так не встретятся? Два сотрудника поедут в командировку... Поселятся в одной гостинице
Moneron 🇷🇺
Маплайт дать им с собой
Moneron 🇷🇺
Можно ещё пошутить про шпили и новичок, но уже избито и оффтоп. Поэтому маплайт
Danil
Как так не встретятся? Два сотрудника поедут в командировку... Поселятся в одной гостинице
это не для сотрудников вообще. просто проброс доступа в удаленные сетки для руления железками с проприетарного ПО
Владимир
Выходят два айписека из одного дома и идут в бар... А бармэн говорит - "Это микротоБар"... И один из айписеков умирает (с) Ахмед @xufimec
Ахмет
О, я породил мем
Danil
пологаю в Цискобаре им бы тоже не светило ))
Cumberbatch
Спокойнее граждане
 Антон
у циски и мт дефолтные лайфтаймы са разные
Это все проставленно. Вопрос в том что может работать 1-2 дня и потом упасть. За это время все SA уже не один раз поменяются, по дефолту же вроде 30 минут, в cisco вроде или 1 день или 1 час.
 kodi
klab, [17.10.18 22:19]
Ишу гуру. Нужно подружить mikrotik и cisco на 48 портов. ТЗ при общении.
Innokentiy
 Обсессивно беспечное начало основополагающих раздумий
It's a trap
Innokentiy
ага, а на самом деле там длинк и тренднет
Обсессивно беспечное начало основополагающих раздумий
Стек из дир300
 😷Драничек
klab, [17.10.18 22:19]
Ишу гуру. Нужно подружить mikrotik и cisco на 48 портов. ТЗ при общении.
А они не дружат? У меня каталисты и МТ очень дружат. Почти братья
 Александр
какое совпадение, тоже бьюсь с ike2
kodi
Если это тренднет то я балерина тогда.
Александр
немного запутался тут с понятиями
Александр
 Александр
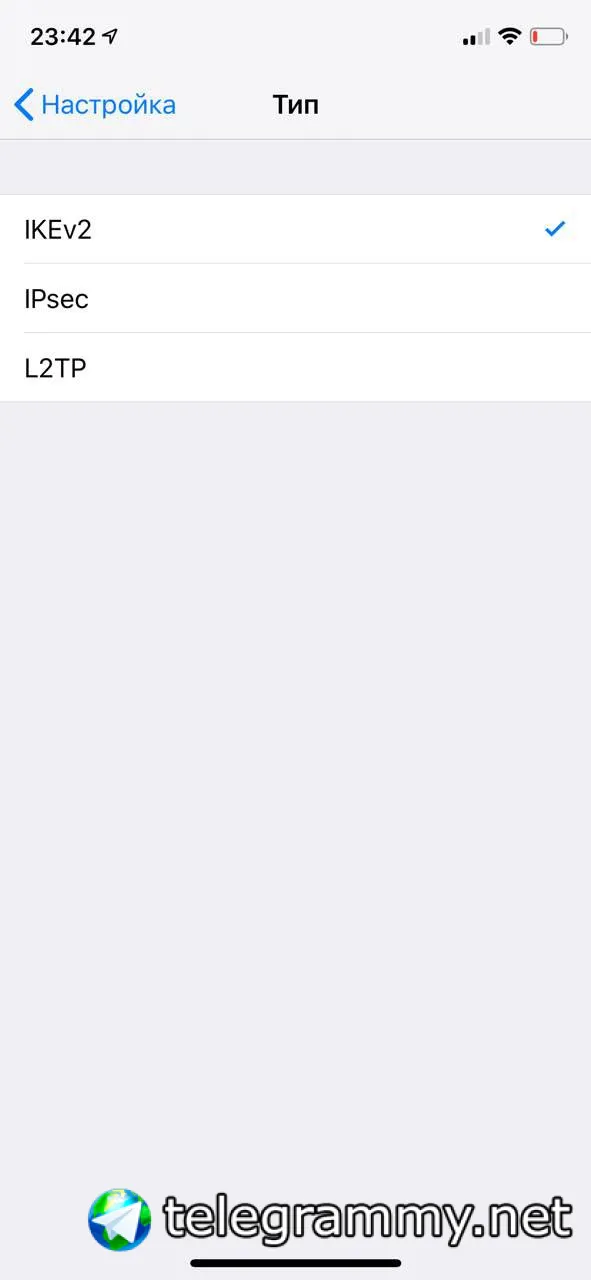
Пытаюсь подключить, телефон к ros, не могу понять разницы между IPsec и IKEv2
Александр
в моем понимании, IKE2 это протокол согласования ключей, работающий в IPsec
Александр
или я туплю?
kodi
IKEv2
Это протокол туннелирования (протокол обмена ключами, версия 2), разработанный Cisco и Microsoft, он встроен в Windows 7 и последующие версии. Протокол допускает модификации с открытым исходным кодом, в частности для Linux и других платформ, также поддерживаются устройства Blackberry.
Александр
т.е. PPTP, L2TP, IPsec, IKEv2 - в один ряд?
kodi
т.е. PPTP, L2TP, IPsec, IKEv2 - в один ряд?
https://ru.vpnmentor.com/blog/%D1%81%D1%80%D0%B0%D0%B2%D0%BD%D0%B5%D0%BD%D0%B8%D0%B5-%D0%BF%D1%80%D0%BE%D1%82%D0%BE%D0%BA%D0%BE%D0%BB%D0%BE%D0%B2-vpn-pptp-vs-l2tp-vs-openvpn-vs-sstp-vs-ikev2/
Александр
Так.. значит в один ряд. Следующий вопрос в ros, есть IKEv2 клиент
kodi
Переход с L2TP на IKE это что-то мифическое, т.к. L2TP — это протокол туннелирования, а IKE — протокол обмена ключами.
Если у вас IPsec уже работает, значит с большой вероятностью какой-либо прокотол обмена ключами уже задействован. Так что разберитесь для начала остаётся ли L2TP в целевой конфигурации и чего нового вы ожидаете от перехода на IKEv2 c, предположительно, IKEv1.
unterwulf ★ (27.03.2018 23:14:02)
Александр
мне в образовательных целях.. разобраться для начала
Александр
А вы с разницем в 2 минуты говорите: «IKEv2
Это протокол туннелирования» и «2TP — это протокол туннелирования, а IKE — протокол обмена ключами.» - вот в этом и запутался
Александр
т.е c помощью IKEv2 туннель я не создам
Александр
т.е фактически IKEv2 я могу использовать только с IPSec?
Cumberbatch
IKEv2, как и IKEv1, ISAKMP и пара других, менее известных, как раз и входят в группу SA протоколов. Задача IKEv2 – обеспечить аутентифицированное согласование ключей в рамках фреймворка ISAKMP
Александр
то есть, с помощью него туннель я не создам?
Александр
как тогда понимать выбор протоколов на айфоне?
Александр
Cumberbatch
kodi
Александр
читал эту статью, в ней описывается как создать сертификаты, и настроить IPSec на RoS
Александр
то есть, я правильно понимаю, что «IKEv2» в айфоне, на самом деле IPSec и использованием IKE, как протокола обмена ключами?
Cumberbatch
Александр
ну да. То есть по правильному нужно было бы там написать «IPSec+IKEv2»?
Cumberbatch
Вопрос то у вас какой? Как писать правильно или нет?
Александр
Ну с первым вопросом определились, что PPTP, L2TP, IPSec… и IKEv2 это разные вещи
Александр
Ну курсы не курсы, но многие действительно говорят о создании туннелей протоколом IKEv2 и сравнивают его с тем же L2TP
Александр
и таких статей масса. А тут еще и в телефоне, эти протоколы стоят как буд-то бы в один ряд
Cumberbatch
kodi
Тоже не понимаю сути... Че выбрать?
Александр
«Ну с первым вопросом определились, что PPTP, L2TP, IPSec… и IKEv2 это разные вещи»
Cumberbatch
Александр
ок, спасибо. Сейчас попробую настроить шаг-за-шагом по статье
kodi
ок, спасибо. Сейчас попробую настроить шаг-за-шагом по статье
https://jcutrer.com/howto/networking/mikrotik/ios-ikev2-vpn-mikrotik
Александр
да-да
Александр
это единственная статья, во всем интернете, кстати
Антон
https://itimagination.com/mikrotik-ikev2-vpn-server-setup-guide/
Антон
Нет )
Александр
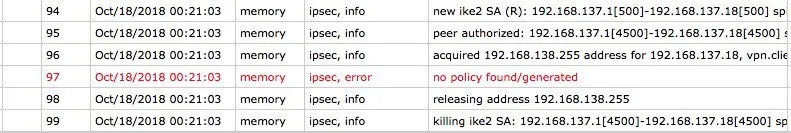
так.. настроил все как по инструкции, что он от меня еще хочет?
Александр
 Cumberbatch
Александр
Победил! но вопросы остались, уже касаются IPSec. Как бы это корректней спросить? Если я создаю туннель на L2TP, PPTP, то соединение вижу в интерфейсах rOS, со всеми вытекающими, а в случае IPSec, не совсем понятно куда попадает подключенное устройство.
Александр
И, я как понял, клиента IKEv2 в rOS нет
Moneron 🇷🇺
И, я как понял, клиента IKEv2 в rOS нет
Клиент есть. Только это не интерфейс, а ипсек-пир. Да, при использовании ike xauth и ike2 интерфейс/роут не создаётся, только политика ипсек, попадая под которую трафик шифруется
 Peter
Доброе утро. Стоит ccr1009 с 200+ тунелями ovpn(так исторически сложилось) которые 70 из них микрот микрот. Клиенты по всей России. При переходе на l2tp. Какие плюшки получу кроме производительности, передачи маршрута и тд.
Moneron 🇷🇺
Не передаёт маршруты ни овпн (на рос), ни л2тп (в принципе)
Roman
Доброе утро, скажите если в capsman как лучще : поставить авточастоты или руками забить жестко? Спасибо