 Alexey


кстати нет экшна удалить из адрес-листа
Alexey
Можно по первому списку джампать в пользовательскую цепочку, в ней уже проверять на наличие во втором списке
не делал еще своих цепочек. подскажи плз, в конце нужно делать джамп обратно, откуда пришло, если ни одно правило в этой цепочке не совпало?
 Алексей
после точки входа
Alexey
доходит до конца цепочки и возвращается?
Alexey
ок, спасибо
Alexey
сейчас попробую
Alexey
все ок, работает 👌
спасибо)
если кому интересно, сделал защиту от брута PPTP.
в профиле PPP скриптом "on up" добавляю ip клиента в белый список на 2 недели.
в fw проверяю новые соединения на порт 1723 на наличие в этом списке. если нет, то идет в пользовательскую цепочку, где попытки новых соединений попадают по очереди в 3 листа, на 4й попадают в блэклист на 2 недели
 Андрей
Кто-нибудь пробовал через CAPsMAN поднимать второй SSID ?
Делаю - начинаются проблемы... клиенты перестают подключаться и т.д.
Алексей
все ок, работает 👌
спасибо)
если кому интересно, сделал защиту от брута PPTP.
в профиле PPP скриптом "on up" добавляю ip клиента в белый список на 2 недели.
в fw проверяю новые соединения на порт 1723 на наличие в этом списке. если нет, то идет в пользовательскую цепочку, где попытки новых соединений попадают по очереди в 3 листа, на 4й попадают в блэклист на 2 недели
спс, интересно, а изначально клиентов зачем добавляешь в белый лист на две недели?
Алексей
я недавно убежал на л2тп с пптп, тож брутили как-будто...
Alexey
спс, интересно, а изначально клиентов зачем добавляешь в белый лист на две недели?
не, он добавится туда только после подключения. когда пройдет аутентификацию с правильным логином и паролем. соответственно поднимется интерфейс.
Alexey
я недавно убежал на л2тп с пптп, тож брутили как-будто...
ну вот я тоже открыл на днях лог, а он весь красный. по словарю брутят с интервалом 5-10 минут
Алексей
Alexey
а, понял, спасибо.
в скрипте on-up, ip клиента вытаскивается из переменной $"caller-id" если что. не знал этого, прилично гуглить пришлось
 Danil
Господа!
Такой вопрос - есть 2 микротика: 1 - сервер с белым ИП, 2 - клиент за натом.
Между ними поднят тунель L2TP+IPSEC.
Адреса в туннеле 172.16.0.1 и 172.16.0.2 соотвественно.
На сервере есть локальный бридж с адресом 10.0.0.1
Клиент подключен в сеть только одним интерфейсом и получает адрес по DHCP.
С 2х сторон прописал руками маршруты: от клиента до сети 10.0.0.0/24 через туннель и с сервера в сеть 10.0.11.0/24 (у клиента адрес из этого диапазона полуается).
Пинги ходят нормально.
Что нужно прописать чтобы из сети 10.0.0.0/24 на сервере ходить в сеть 10.0.11.0/24 к которой подключен клиент?
Трафик приходящий из тоннеля имеет сорс адрес дальней стороны тоннеля (172.16.0.1/172.16.0.2)
 Bomberman
Господа!
Такой вопрос - есть 2 микротика: 1 - сервер с белым ИП, 2 - клиент за натом.
Между ними поднят тунель L2TP+IPSEC.
Адреса в туннеле 172.16.0.1 и 172.16.0.2 соотвественно.
На сервере есть локальный бридж с адресом 10.0.0.1
Клиент подключен в сеть только одним интерфейсом и получает адрес по DHCP.
С 2х сторон прописал руками маршруты: от клиента до сети 10.0.0.0/24 через туннель и с сервера в сеть 10.0.11.0/24 (у клиента адрес из этого диапазона полуается).
Пинги ходят нормально.
Что нужно прописать чтобы из сети 10.0.0.0/24 на сервере ходить в сеть 10.0.11.0/24 к которой подключен клиент?
Трафик приходящий из тоннеля имеет сорс адрес дальней стороны тоннеля (172.16.0.1/172.16.0.2)
Удаленная сеть через 172.16.0.2.
А вообще, если Вы сделаете настройку В свойствах подключения впн "использовать шлюз в удаленной сети", то, по идее, трафик и так должен ходить
 Илья
Кто-нибудь пробовал через CAPsMAN поднимать второй SSID ?
Делаю - начинаются проблемы... клиенты перестают подключаться и т.д.
В Вики есть пример но я только планирую делать
 Moneron 🇷🇺
Кто-нибудь пробовал через CAPsMAN поднимать второй SSID ?
Делаю - начинаются проблемы... клиенты перестают подключаться и т.д.
В конфиге второй точки нужно указать ссид, секурити, датапас. Остальное не трогать. После этого конфиг указываем как слейв в провижне. Делал не один раз.
 Maxim
Всем привет, первый раз настраивал iptv, инструкций куча - настроек-то порт пробросить да IGMP-proxy включить - не работает, нат работает, инет раздает а приставка даже с сервером не соединяется, сбросил в ноль - настроил только IGMP-proxy - работает. Если есть у кого пару минут глянуть НЕрабочий конфиг, не могу понять где ошибка. Спасибо! https://paste2.org/MsyHsHC1
Андрей
В конфиге второй точки нужно указать ссид, секурити, датапас. Остальное не трогать. После этого конфиг указываем как слейв в провижне. Делал не один раз.
так мне нужна на конкретных точках добавить. т.ч. провижен тут не идет
Андрей
у меня все интерфейсы заведены статикой. Делал copy -> в качестве master interface указывал существутющий, и далее выставлял в соответствующи вкладках ssid\datapath (local forwarding требуется)\security (auth. type, encryption, passphase).
Больше ничего не трогал
Moneron 🇷🇺
так мне нужна на конкретных точках добавить. т.ч. провижен тут не идет
Чего это не идёт? Провижим отдельные точки по маку
Андрей
да и отдельный шаблон конфигурации ради одной точки не хочется создавать
 Андрей
так мне нужна на конкретных точках добавить. т.ч. провижен тут не идет
Ничего не мешает сделать provision по identity например, у меня на одних точках один набор сетей, на других другой.
Уточню, provision делается не по полному имени, а по наличию определённого слова в identity.
Mikе
Всем добрый вечер. Не могу добиться доступа в gns3 к микротику через winbox. Не видит сетку в виртуалке. Нужен маршрут в Винде?
Roman
Кто-нибудь пробовал через CAPsMAN поднимать второй SSID ?
Делаю - начинаются проблемы... клиенты перестают подключаться и т.д.
Я выше бросал с вланами и 2 ssida ми конфигурацию и ее вместе все помогали править , прокрутить выше на июль август , на пастебин выгружали
 Антон
У кого-либо есть проблема с l2tp mppe128 шифрованием. После нескольких часов отваливается. Может и день проработать и потом отваливается. Сервер Микротик, клиент Cisco 871/881
Антон
Отваливается и не поднимается если принудительно не сбросить активный сеанс.
 Михаил
Всем привет, такой вопрос, есть кучка гигабитных оптических сфп модулей, некоторые сыпят crc, как их проще оттестить? Модулей около 30-40шт
Михаил
Для теста есть микрот 2011 и управляемые коммутаторы длинк 3200-52
 Evgeny
Всем добрый вечер. Не могу добиться доступа в gns3 к микротику через winbox. Не видит сетку в виртуалке. Нужен маршрут в Винде?
Там через Cloud надо объединять сетки
https://docs.gns3.com/1vFs-KENh2uUFfb47Q2oeSersmEK4WahzWX-HrMIMd00/index.html
Владимир
Доброе утро. Посоветуйте европейский дата центр для развертывания chr.
Владимир
Кто где базируется :)?
Владимир
Будет как центральный впн сервер использоваться
Алексей
Аруба
 Dmitrii
Aruba подорожала до 3.
Илья
С 1?
Илья
Или 2.4?
Dmitrii
Была 1, а теперь 2.7, только когда будете оплачивать они ещё vat добавят, чтобы его не было, нужно им написать в поддержку, тогда они снимут его.
Илья
Печаль.
evgenii76
После обновления микротика на 6.43.2 (current) dhcp server с включенной опцией add arp for leases стал банить некоторые компы. Меняешь адрес на ПК на другой (mac или ip)-работает . Возвращаешь на dhcp опять не работает. Выключаешь опцию на dhcp сервере-опять все работает... Никто не встречал?
Железяка hex s, впрочем и на hap ac lite тоже самое...
Алексей
dhcp ничего не банит, у него нет таких функций.
Marat
После обновления микротика на 6.43.2 (current) dhcp server с включенной опцией add arp for leases стал банить некоторые компы. Меняешь адрес на ПК на другой (mac или ip)-работает . Возвращаешь на dhcp опять не работает. Выключаешь опцию на dhcp сервере-опять все работает... Никто не встречал?
Железяка hex s, впрочем и на hap ac lite тоже самое...
Надо ещё в бридже ставить arp reply only
Антон
Всем привет, хочу пернести правила firewall с Cisco ASA в Mikrotik. У меня в ASA несколько тысяч правил.
Подскажите есть ли что-то более удобное для работы с правилами firewall в mikrotik? Может какой-нибудь Web интерфейс по api? или что-то подобное?
Chel363
Блокнот )
Антон
Вот вот, думаю мои мечты по иерархическому виду правил (( так и останутся мечтами
Chel363
Зачем вам так много правил?
Moneron 🇷🇺
Никто не запрещает делать кастомные цепочки правил и джампать туда из основных
Chel363
Согласен
Антон
Никто не запрещает делать кастомные цепочки правил и джампать туда из основных
Это часть проблемы.
Mikе
 Raul
Вручную удалить? Или нужно все разом удалить? Если вручную то, через print
 Albert
Всем привет. Помогите пожалуйста может кто подскажет в какую сторону глядеть.
Cumberbatch
Всем привет. Помогите пожалуйста может кто подскажет в какую сторону глядеть.
Внимательнее вокруг. И пишите смысловой текст пожалуйста
Albert
Настроен OSPF, между двумя точками поднят L2TP. Вроде все работало нормально, но появился веб сервис на одной точке, и попасть с другой точки на него никак
Albert
постоянная загрузка висит. В пределах локалки работает
Cumberbatch
Moneron 🇷🇺
постоянная загрузка висит. В пределах локалки работает
Смотрите фаерволы на всём пути следования пакета. Но ещё ДО этого убедитесь, что везде есть маршрут в сеть с сервисом
Cumberbatch
Moneron 🇷🇺
Наивно полагаю, что раз оспф, то маршруты туда-обратно всё же наличиствуют в RIB
Albert
Смотрите фаерволы на всём пути следования пакета. Но ещё ДО этого убедитесь, что везде есть маршрут в сеть с сервисом
фаеры не при чем. Поднял обычный ipip туннель все заработало. что то не так в l2tp?
Moneron 🇷🇺
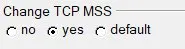
change-tcp-mss=yes? С л2тп всё норм, поверьте.
Антон
change-tcp-mss=yes? С л2тп всё норм, поверьте.
Могу не согласится, сам ушел от l2tp, у меня было вообще все глючно ((( перешел на gre
В моем случае все с ipsec завожу
Albert
есть динамически созданный от ppoe там указаны all ppp
Moneron 🇷🇺
Интересно, почему тогда у меня с л2тп всё хорошо всегда было?
Антон
есть динамически созданный от ppoe там указаны all ppp
Да для этого надо указывать что не получать маршрут по умолчанию от l2tp
Антон
Интересно, почему тогда у меня с л2тп всё хорошо всегда было?
Возможно у тебя usecase другой или объемы не те.
В моем случае было куча баго(фич)
Антон
есть динамически созданный от ppoe там указаны all ppp
То есть l2tp всовывает маршрут all на ppp, а обычные тунели нет
Albert
У меня динамически создался change mss при подключение ppoe
Albert
удалил их выставил только для ppoe, а для l2tp нужно создавать ?
Антон
А это разве не проставится из Профайла?
Антон
 Антон
Еще не забываете mikrotik это не cisco, если сделали всё ВСЁ правильно а не работает )) Перегружаем ))
Albert
правда профиль дефаултный я воткнул)