 Maxim


просто кнопка такая же была
Maxim
по-моему
 Raul
Maxim
 Maxim
всё... пора домой
Maxim
спасибо
 yes_future2021
Всем привет! Кто-нибудь пробовал использовать динамически создаваемые адрес листы для ограничения доступа в интернет?
У меня есть хост в локальной сети, который надо выпустить на один-единственный адрес (https, естестсвенно). Непрозрачный прокси при этом нежелателен. Я решил, что такую простую задачу можно было бы решить и средствами микротика. Стал смотреть варианты. Прозрачный web прокси с https не работает. Непрозрачный нежелателен.
Решил попробовать создать динамический адрес лист на основе имени сайта и Filter Rules разрешить моему хосту доступ на этот Adress List.
И вот в чём проблема. Сайт подтягивает во время загрузки своих страниц много других сайтов (штук 15, среди них www.googletagmanager.com, www.google-analytics.com и прочие). Я добавил все эти адреса в Adress List. Но страницы сайта всё равно грузятся очень медленно. В статусе в браузере я при этом вижу такие сообщения. как "Соединение с www.google-analytics.com..."
Если же я даю моему хосту полный доступ в интернет, всё моментально подгружается
 Moneron 🇷🇺
Вместо Drop используйте Reject с сообщением tcp-reset
Moneron 🇷🇺
А ещё можете попробовать новую фичу TLS-host
yes_future2021
Вместо Drop используйте Reject с сообщением tcp-reset
У меня структура правил в файрволе такова, что там, грубо говоря вот это правило, разрешающее одному хосту доступ на один адрес лист.. и потом в конце drop all.
Вы сейчас говорите сменить тот самый drop, который у меня в последнем общем правиле?
Moneron 🇷🇺
Значит, про него. Только для WAN интерфейсов неплохо бы оставить именно drop, а для внутренних — используйте reject
yes_future2021
Спасибо! Сейчас попробую
Maxim
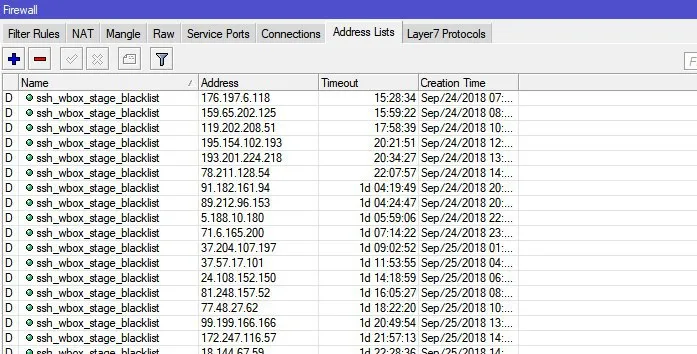
Нашёл ещё один способ положить свой hAP lite c MTCNA. Можно попробовать залить в него суммаризованные по /24 подсети заблокированные РКН в адрес-листы. Почти 13 тыс строк - 560КБ. Пичаль, беда...
Moneron 🇷🇺
560 КБ чего?
Maxim
Maxim
он его вроде импортнул... а потом ушёл в небытие)
Maxim
а нет, отбой... он просто меня забанил)
Moneron 🇷🇺
#line 2219
add address=45.76.82.0/23 list=rkn_block
failure: already have such entry
То же самое на строке 10874
 Danil
Посоветуйте пожалуйста впс хостинг с ipv6, что бы работало, то есть:
1. Нормально устанавливался и поднимался chr
2. Давался пул ipv6 не менее 64, а лучше 48
Сейчас гоняю на firstbyte.ru
Ставил убунту 16.04 потом через dd раскатывал образ CHR. Я брал КВМ сервак с консолью
 Evgeniy
Ребят, ну прдскажите хоть кто нибудь уже неделю бьюсь с ipv6. Провайдер выдаёт подсеть - 2a00:5687:78:500::/64 шлюз для неё 2a00:5687:78::1
Указываю в микротике свой пул 2a00:5687:78:500::/64, вешаю адрес на интерфейс к примеру 2a00:5687:78:500::1/64 и как бы я не пытался указывать адрес шлюза 2a00:5687:78::1 не работает пока в пуле не пропишу 2a00:5687:78::1/48 это разве правильно ??? Тогда и до шлюза пинг идёт и в мир. Если делать как говорил Инокентий шлюз рубит пакеты приходящие с моего адреса. Если прописывать маршруты к шлюзу типо:
1. ::/0 =2a00:5687:78::1
2. 2a00:5687:78::1 = 2a00:5687:78:500::1/64
3. 2a00:5687:78:500::/64 = loc
То шлюз пингуется, но мир нет... Как быть то ? Чувствую, что фигня какая то но почему так не пойму. Провайдер говорит, что шлюз будет доступен только с моего адреса, что в принципе логично, но как быть если шлюз не в моей подсети, маршрут то к шлюзу не поднимится... Или это нормально в плане безопасности, да и вообще указывать пулл больше, чем размер выданной тебе подсети ?
Evgeniy
Сейчас гоняю на firstbyte.ru
Ставил убунту 16.04 потом через dd раскатывал образ CHR. Я брал КВМ сервак с консолью
Они не 1 ip дают, именно подсеть ? Какого размера ? Проблем не было ?
Danil
Они не 1 ip дают, именно подсеть ? Какого размера ? Проблем не было ?
Не у компа сейчас, не скажу точно какой префикс они дают
Evgeniy
Не у компа сейчас, не скажу точно какой префикс они дают
Посмотри пожалуйста как время будет, отпиши если не сложно.
Danil
Ок, часа через 3
Ainur
Добрый вечер!
Ainur
подскажите на какой модели можно построить безшовную сеть?
 Dmitrii
на любой
Evgeniy
потому что шлюз из /48 подсети, поэтому когда /64 указываете, не работает
Это понятно, что шлюз из 48 подсети, вопрос в другом:
1. Насколько это правильно указывать в пуле подсеть тебе не пригадлежащую ?
2. Почему провайдер так делает не уж то не проще динамически маршрутизировать мою подсеть ?
3. Чем это чревато на ipv6, с какими проблемами безопасности/настройки можно столкнутся ?
 Михаил
Добрый вечер, народ, подскажите, есть у кого-нибудь диаграмма wi-fi антен от RB951Ui-2HnD?
Marat
Это понятно, что шлюз из 48 подсети, вопрос в другом:
1. Насколько это правильно указывать в пуле подсеть тебе не пригадлежащую ?
2. Почему провайдер так делает не уж то не проще динамически маршрутизировать мою подсеть ?
3. Чем это чревато на ipv6, с какими проблемами безопасности/настройки можно столкнутся ?
а дреса на два интерфейса назначены? на внешний и на мост?
Evgeniy
а дреса на два интерфейса назначены? на внешний и на мост?
Да и так и так крутил, те же яйца только в профиль...
Evgeniy
Всё упирается именно в этот пресловутый шлюз из другой подсети...
 Eugene
Забавная ситуация. Подключаюсь по Romon на роутер, смотрю его соседей и вижу там только один, им оказался внезапно мой же роутер, который стоит на другом объекте в 10км от первого, узнал его по identity. Чуть в осадок не выпал. Как это вообще? Да, пров один и тот же, но discovery на wan выключен.
 Otto
туннелями связаны?
Evgeniy
а дреса на два интерфейса назначены? на внешний и на мост?
Самое противное, что информации про это нигде не нашёл, насколько это правильно и нормально на ipv6...
Marat
Самое противное, что информации про это нигде не нашёл, насколько это правильно и нормально на ipv6...
пусть будет /48, разрешить в файере свою подсесь, остальные запретить
Moneron 🇷🇺
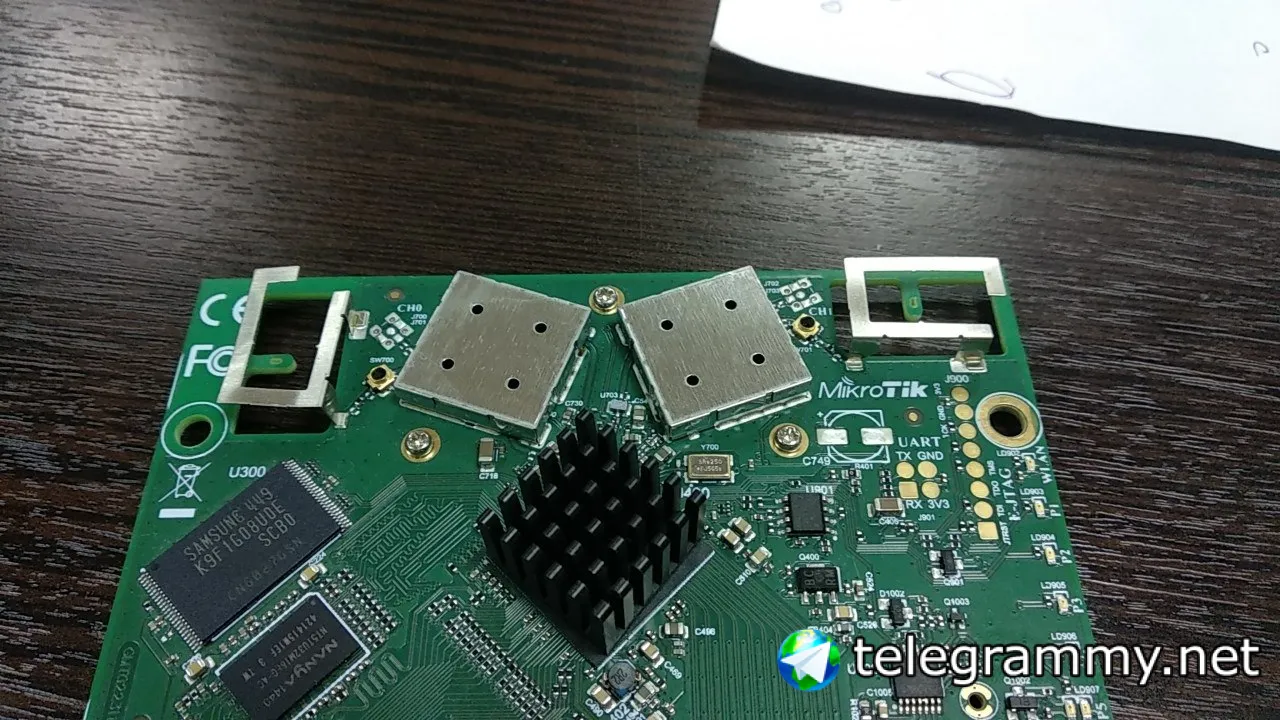
Добрый вечер, народ, подскажите, есть у кого-нибудь диаграмма wi-fi антен от RB951Ui-2HnD?
Возьмите циркуль... Ну, Вы поняли )
 Михаил
Тут нет симметрии))
Moneron 🇷🇺
Всенаправленные они
Michael
Самое противное, что информации про это нигде не нашёл, насколько это правильно и нормально на ipv6...
Так в этом случае v4 от v6 ничем не отличается. Они тебе должны выдать на маршрутизатор адрес из той же сети , что и шлюз. И на него смаршрутизить эту твою сеть. И что он имеет ввиду, что шлюз доступен только с твоего адреса. Адрес то какой? Или они Mac имеют ввиду? Тогда autoconfigure address
Evgeniy
пусть будет /48, разрешить в файере свою подсесь, остальные запретить
Вот и провайдер говорит, что не парься, типо работать не будут другие адреса, файрвол, роутинг и.т.д А мне всё равно как то стремновато... Плюс непонятка как роутер будет префикс анонсировать с такой маской и другие возможные грабли о которых я пока не ведаю...
Evgeniy
Так в этом случае v4 от v6 ничем не отличается. Они тебе должны выдать на маршрутизатор адрес из той же сети , что и шлюз. И на него смаршрутизить эту твою сеть. И что он имеет ввиду, что шлюз доступен только с твоего адреса. Адрес то какой? Или они Mac имеют ввиду? Тогда autoconfigure address
Вот и я так думаю, многими постами выше Инокентий так говорит, что как то криво, но как им это объяснять... У нас политики, не переживайте, в микротике более жёсткие ограничения на стеке и.т.д. Бред какой то.... Потому несколькими постами выше и спросил, может знает кто vps, где нет таких геморов.
Evgeniy
Так в этом случае v4 от v6 ничем не отличается. Они тебе должны выдать на маршрутизатор адрес из той же сети , что и шлюз. И на него смаршрутизить эту твою сеть. И что он имеет ввиду, что шлюз доступен только с твоего адреса. Адрес то какой? Или они Mac имеют ввиду? Тогда autoconfigure address
Простите немного пропустил, он имеет ввиду, что шлюз доступен с любого адреса моей подсети ! Очень круто да ?
 asd
Подскажите как winbox открыть через the dude .
asd
winbox нужно прям в files закинуть?
 Валерий
Подскажите как winbox открыть через the dude .
https://forum.mikrotik.com/viewtopic.php?t=116656
Валерий
winbox нужно прям в files закинуть?
А вообще в вики есть пример
https://wiki.mikrotik.com/wiki/Manual:The_Dude/Tools
Danil
Спасибо!
короче хоть адрес ипв6 и дают с /48 маской, но по факту работает только 1.
назначеный на интерфейс адрес из /48 префикса не доступен из интернета
Danil
дома поднят туннель 4то6 - вполне рабочий и с реальным /48 префиксом
Evgeniy
дома поднят туннель 4то6 - вполне рабочий и с реальным /48 префиксом
Спасибо большое. Вообще жесть если честно раздавать пользователям по 1 ipv6 адресу. Что с таким добром делать, даже не пойму. Скоро наверное адреса 192.168 начнут продавать, так и вижу подсеть 192.168.10 в подарок ! или рекламировать свой впс говоря о том что адрес 127.0.0.1 бесплатно ! Пипец издевательство. 4то6 не хотел заморачиваться, но похоже придётся если нормальных результатов не добьюсь... Вообще в идеале хочется vps 48-ую, что бы в полной мере протокол освоить и посмотреть.
Moneron 🇷🇺
Спасибо большое. Вообще жесть если честно раздавать пользователям по 1 ipv6 адресу. Что с таким добром делать, даже не пойму. Скоро наверное адреса 192.168 начнут продавать, так и вижу подсеть 192.168.10 в подарок ! или рекламировать свой впс говоря о том что адрес 127.0.0.1 бесплатно ! Пипец издевательство. 4то6 не хотел заморачиваться, но похоже придётся если нормальных результатов не добьюсь... Вообще в идеале хочется vps 48-ую, что бы в полной мере протокол освоить и посмотреть.
Могу посоветовать 6то4 со /48, нормальными пингами и без ограничения по скорости
Evgeniy
Могу посоветовать 6то4 со /48, нормальными пингами и без ограничения по скорости
Посоветуйте пожалуйста.
Danil
я настроил адрес ипв6 которые отображают ипв4 белые адреса. префикс /48 - все устройства в домашней сети с глобальными ипв6 адресами ))
https://ru.wikipedia.org/wiki/6to4
192.88.99.1
Danil
Но скорость ипв6 из-за тунеля оставляет желать лучшего
Moneron 🇷🇺
https://ipv6.ip4market.ru/
Moneron 🇷🇺
Ребята с Мск, тб держат по фану и оперативно реагируют в @ip4market
Сам дома использую, доволен
Danil
https://ipv6.ip4market.ru/
сейчас потестил загрузку с их сайта и получил одинаковую скорость для ипв4 и ипв6.
либо у них что то не так с ссылками, либо у меня туннель заработал на максимум - оба раза было 50 Мбит как в тарифе
Evgeniy
Спасибо большое. Вообще странно, проблемы со скоростью, пингами, настройками и.т.д. в протоколе которым хотят заменить ип4..
Evgeniy
Danil
странно, но их адрес ipv6.ip4market.ru резолвится таки в ипв4 а не в ипв6 как ожидалось - отсюда и одинаковая скорость
хотя nslookup отдает оба варианта, браузер почему то предпочитает ипв4
Moneron 🇷🇺
сейчас потестил загрузку с их сайта и получил одинаковую скорость для ипв4 и ипв6.
либо у них что то не так с ссылками, либо у меня туннель заработал на максимум - оба раза было 50 Мбит как в тарифе
Говорю же, они скорость не режут. У меня тоже так. 50 выжимает спокойно
Danil
Говорю же, они скорость не режут. У меня тоже так. 50 выжимает спокойно
Я имел в виду, что у меня скорость ипв6 обычно ниже из-за использования 6то4 тоннеля.
Я выше 20 Мбит не виде у себя по ипв6 никогда ранее
Danil
надо будет на работе попробовать их туннель. а то у меня 6то4 не заработал по какой то причине
Moneron 🇷🇺
Интернетометр от яндекса вроде умеет ип6 скорость чекать
Cumberbatch
Интернетометр от яндекса вроде умеет ип6 скорость чекать
И это http://ipv6-test.com/speedtest/
Michael
Простите немного пропустил, он имеет ввиду, что шлюз доступен с любого адреса моей подсети ! Очень круто да ?
Ну это значит, что в общей сети /48 они клиентам нарезают /64. Бред
Evgeniy
Ну это значит, что в общей сети /48 они клиентам нарезают /64. Бред
По сути да, ну и пусть хотя бы так, это лучше, чем 1 адрес за рубль, а подсеть за триллион 😁, но почему так криво то ??? Что мешает нормально порезать...
 Serega 🧑🏻💻
Приветствую. Подскажите пж если задать статику на пк то в IP -> DHCP server данного ip нет или правильнее задавать статику на mikrotik в DHCP server? И чего не отображаеться данный пк на микротике? И чего не отображается данный пк со статическим IP (который задан в винде) в DHCP server?
Michael