 Dmitrii


Да, в шифровании используется одно ядро
 Михаил
Тем самым делаем вывод что если нужна скорость больше 320 мегабит то надо смотреть в сторону ccr?
Михаил
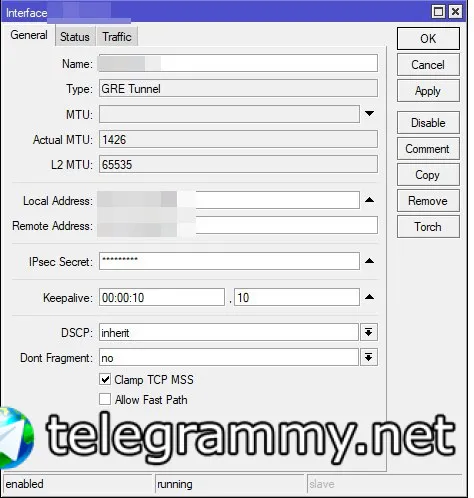
И какие манипуляции с GRE и ipsec можно сделать, чтобы увеличить пропускную способность, сейчас всё стоит по умолчанию
Михаил
 Dmitrii
Смотрели? https://mikrotik.com/product/rb1100ahx4#fndtn-testresults
 Сергей
Михаил
Смотрели? https://mikrotik.com/product/rb1100ahx4#fndtn-testresults
смотрел и не раз :) но я туплю и упорно не понимаю эту таблицу
Михаил
Да, в шифровании используется одно ядро
А на микроитке который отправляет используются все ядра, почему тогда принимающая сторна использует одно? какие то особенности?
 Raul
А на микроитке который отправляет используются все ядра, почему тогда принимающая сторна использует одно? какие то особенности?
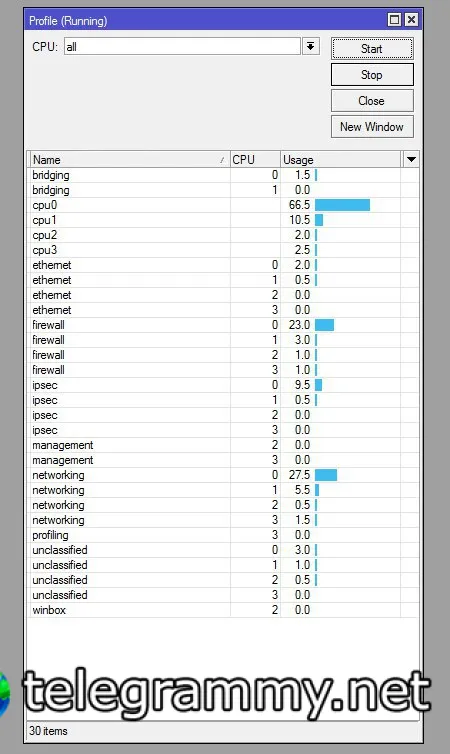
На 1100ahx4 аппаратное шифрование, при использовании AES-128-CBC + SHA1 скорость должны быть до 1577Mb/s на один туннель ( данные взяты с сайта Mikrotik) зайдите в tool profile, посмотрите, что грузит проц.
Raul
 Михаил
 Raul
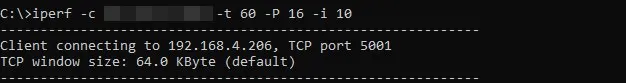
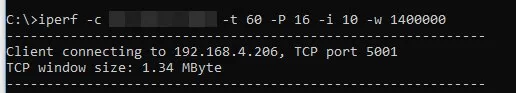
У вас очень маленькими пакетами тестируетсч канал, по этому так сильно грузится проц. Сделайте 1400KByte. По моему -w 1400
Михаил
сейчас попробую
Михаил
 Михаил
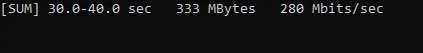 Михаил
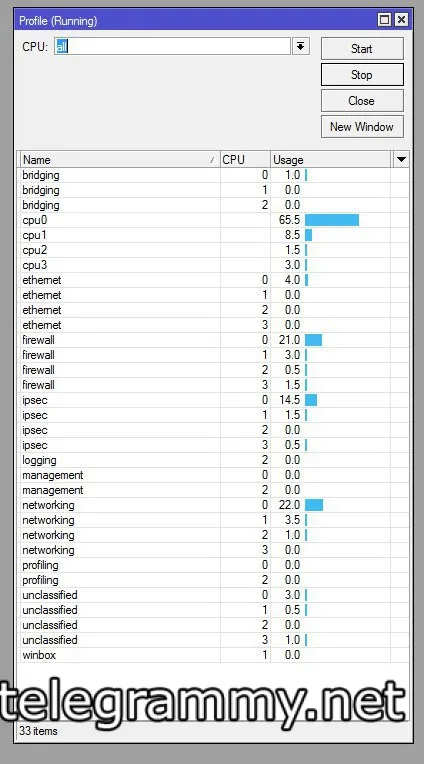
 Cumberbatch
Михаил
я пробовал и вовсе отключать фф на время теста, результат чуть чуть лучше
Cumberbatch
Покажите IPSec proposals
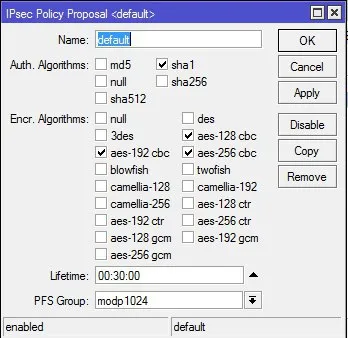 Vladimir
pfs group на обоих сторонах сделайте none - наверняка будет быстрее
 Moneron 🇷🇺
Пфс груп говорит, как мы перегенерим sa по истечении их лайфтайма. Так что на скорость это никак не повлияет
Михаил
скорость та же
Михаил
загрузка проца тоже где то 65-70
Vladimir
как выше и сказали, да
Михаил
в проц я упирался только тогда, когда было 320 мегабит, я так понимаю скорость плавает из-за большой дальности точек
Михаил
и возможно сейчас я упираюсь даже не в микротик, а просто в километры
 Alex
Товарищи, всем привет.
Столкнулся с немного нетривиальной задачей. С одной стороны все просто, с другой - не очень.
Есть микротик с внешним статическим ip. В локальной сети за микротиком есть железка с веб мордой, где РУКАМИ вписана статика БЕЗ указания шлюза, например, 192.168.1.10. Сам микротик имеет локальный ip на bridge, например, 192.168.1.25.
Надо настроить dstnat на эту веб-морду. Обычный dst-nat, который делал миллион раз почему-то не работает - счетчики на правиле тикают, но веб-морда не открывается и порт не телнетится. Внутри сети, с микротика - без проблем.
Фильтрующие правила отключены ВСЕ, принимаем все что можно - воруй-убивай.
add action=src-nat chain=srcnat out-interface=ether1-gw to-addresses=\<WAN-IP>
add action=dst-nat chain=dstnat dst-address=<WAN-IP> dst-port=8080 \protocol=tcp to-addresses=192.168.1.10 to-ports=80
Alex
почему не работает - не пойму
Alex
можно ли как-то обойти отсутствие прописанного основного шлюза на железке?
Moneron 🇷🇺
можно ли как-то обойти отсутствие прописанного основного шлюза на железке?
Из-за отсутствия шлюза и не работает.
Alex
я это понимаю
Moneron 🇷🇺
Пропишите срц-нат правило, где дст – адрес морды, экшн маскарад
 Maksim
у вас src адрес внешний остаётся. как туда ответить должны - неизвестно. поэтому и не работает.
Alex
Пропишите срц-нат правило, где дст – адрес морды, экшн маскарад
Да, работает. Спасибо огромное!!!
Alex
Костыль, но в условиях удаленной железки, которая дается as-is
Igor
Приношу глубочайшие извинения за оффтоп, есть человек, который может помочь с настройкой Freeradius для аутентификации НА МТ. В Лс, что бы тут не флудить.
 Максим
Господа, всем доброго времени суток, не подскажете, где можно раздобыть блок питания на хапы, которые выдавали на курсах?
 Danil
Господа!
Подскажите по быстрому как настроить хап ас лайт чтобы он по 2 ГГц цеплялся к вайфаю как клиент, а по 5 ГГц и езернету раздавал сеть?
Danil
Режим вайрлесс на 2 ГГц радио ставить в стэйшн? Где там сетку вбивать к которой подключаться?
 Maxim
Господа, всем доброго времени суток, не подскажете, где можно раздобыть блок питания на хапы, которые выдавали на курсах?
В оригинале лежит 24 вольта 0,8 А, В описании указано DC jack input Voltage 10-28 V , т.е. можно любой в этом диапазоне 12,24 вотльта самые распространённые и порядка 1А током., плюс внутри - минус снаружи. Что б разъём подошёл. Взять на радиорынке или в магазине электрокомпонентов, авито и прочее тоже никто не отменял.
Maxim
Danil
Заработало. Микротик теперь автоматом будет цепляться к этой сети?
Maxim
Заработало. Микротик теперь автоматом будет цепляться к этой сети?
да, если будет видеть её рядом
Danil
Ок, спасибо
Igor
Вопрос к знатокам. Привязывал Микротик к авторизации через AD. Всё отлично, всё получилось! Смутил один момент, для работы через WinBox необходима галочка в профиле пользователя "Хранить пароль, используя обратимое шифрование". Я так понял, что WinBox понимает только Cleartext пароли?
Moneron 🇷🇺
Вопрос к знатокам. Привязывал Микротик к авторизации через AD. Всё отлично, всё получилось! Смутил один момент, для работы через WinBox необходима галочка в профиле пользователя "Хранить пароль, используя обратимое шифрование". Я так понял, что WinBox понимает только Cleartext пароли?
Раньше умел только в chap вроде. Начиная с 6.43 нововведения:
!) radius - use MS-CHAPv2 for "login" service authentication; 
Igor
А. то есть обновлюсь и галочку можно убрать?)
Igor
Проверю сегодня)
 Serg
Уважаемые знатоки! Как грамотнее сделать, чтобы проброс порта работал по расписанию? Спасибо.
Serg
Или в определенное время внешний порт был недоступен?
 Otto
во вкладке экстра в правиле вроде есть задание времени работы правила
Serg
Спасибо, есть такое
Maxim
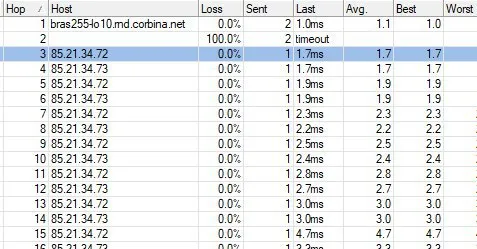
Парни, ни у кого сейчас глобальных проблем с сетью не наблюдается?
Maxim
у меня чеерез нескольких провайдеров упала половина российского сегмента
Vladimir
например?
Igor
У нас второй день проблема с DNS
Igor
Пинги по IP есть, а DNS не всегда расшифровывается.
Dmitrii
место? Провайдер? МСК, ринет, билайн не наблюдается
Igor
Ростов-на-Дону, Ростелеком и Донтелеком
Igor
Наблюдается на обоих.
Maxim
Ростов, диалог телеком и билайн
Maxim
 Alexey
Парни, ни у кого сейчас глобальных проблем с сетью не наблюдается?
мск, спб, н.новгород, екб, новосиб, иркутск, владивосток везде разные, но вроде все ок
Maxim
Видимо РнД лагануло сильно, поспрашиваю у местных, спасибо. Извините что отвлёк)
 Iliya
Добрый день. Принимаю смски на модем в SXT LTE KIT, там русский текст в '?????'. Если выгрузить в файл, тоже самое, знаки вопроса с кодом 0x3F
Iliya
как можно приём не-latin1 символов поправить?
no_name
 no_name
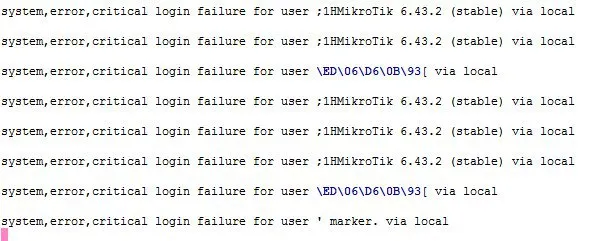
Как это пофиксить, эту дичь? когда то я мог открывать конось в микроте и рулить другой железякой. Почему теперь микрот блочит интерфейс usb-serial не понимаю, кто что подскажет?
Igor
Есть люди, кто использовал freeradius для авторизации на МТ?
Igor
Да, действительно после обновления до 6.43 пароли можно хранить с нормальным шифрованием MS-CHAPv2
 Aleksey
А есть инфа, будут ли бонусы на муме в мск? Хочу понять, стоит ли отпрашиваться на пятницу