 Marat


Можно ли как-то на роутере микротик узнать ttl пакетов? и фильтровать их?
 Moneron 🇷🇺
Можно. И тоже можно
 Denis
Можно ли как-то на роутере микротик узнать ttl пакетов? и фильтровать их?
В файрволе на странице адвансед
Marat
Можно. И тоже можно
как фильтровать нашел, а вот как узнать какие вообще ттл проходят через роутер?
Denis
как фильтровать нашел, а вот как узнать какие вообще ттл проходят через роутер?
Используйте экшн лог в файрволе
Marat
Еще вопрос. Сколько портов можно засунуть в бондинг?
Moneron 🇷🇺
slaves (string; Default: none) at least two ethernet-like interfaces separated by a comma, which will be used for bonding
Вот что я нашёл в вики. Не вижу максимума. Но если не ошибаюсь, в LACP можно запихнуть не более 8 интерфейсов. Могу ошибаться.
Marat
slaves (string; Default: none) at least two ethernet-like interfaces separated by a comma, which will be used for bonding
Вот что я нашёл в вики. Не вижу максимума. Но если не ошибаюсь, в LACP можно запихнуть не более 8 интерфейсов. Могу ошибаться.
с сиской надо подключить, в сиско пишут, что 4 группы по 8 портов, видимо это и есть ограничение
Marat
спасибо
no_name
Всем привет
no_name
С новой прошивкой не работает перенос в начало списка, делаю так
no_name
/queue simple
move [find packet-marks="MM_D"] 0
no_name
раньше все работало
no_name
может что то поменялось ?
Cumberbatch
@Serega_OMS пишите одним сообщением ваш вопрос пожалуйста
no_name
@Serega_OMS пишите одним сообщением ваш вопрос пожалуйста
Что за бюрократия, как удобно так и пишу, бред!
 Vassiliy
Что за бюрократия, как удобно так и пишу, бред!
Ради одной мысли вы создаёте 5 алертов у 1000 человек, уважайте других
 😷Драничек
Коллеги, подкиньте ссылочку на годный гайд по настройке капсмана в части отключения/подключения клиентов по слабомы/сильному сигналу
Vassiliy
Ман сходу не подкину, поищите в сторону capsman acl lists
 ingvarr
Коллеги,в микротик вставлен 4g свисток,нужно узнать номер симки,это реально сделать как то ?
Moneron 🇷🇺
может что то поменялось ?
Всегда до команды move нужна команда принт. Тогда всё работает корректно
no_name
Всегда до команды move нужна команда принт. Тогда всё работает корректно
Ок, пойду пробовать, спасибо.
Artur
Коллеги, подкиньте ссылочку на годный гайд по настройке капсмана в части отключения/подключения клиентов по слабомы/сильному сигналу
https://2keep.net/mikrotik-capsman-v2-hap-ac-lite/
Artur
Вот в закромах нашел, вроде неплохой. По нему как-то настраивали одному клиенту
 Anton
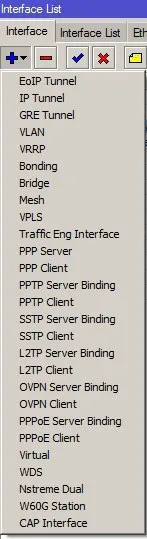
Добрый день. Подскажите. В RB3011 нет интерфейса Virtual Ethernet. Может это какой то пакет добавляет?
Anton
 Alexey
Добрый день. Подскажите. В RB3011 нет интерфейса Virtual Ethernet. Может это какой то пакет добавляет?
может eoip имеется в виду все же?
Moneron 🇷🇺
Добрый день. Подскажите. В RB3011 нет интерфейса Virtual Ethernet. Может это какой то пакет добавляет?
Виртуал эзернет – это костыль для связи метароутера с роутером. 3011, к счастью, в метароутер не умеет.
Anton
понятно. тогда следующий вопрос. в одной сети несколько шлюзов. как сделать IP адреса на одной железке с разными MAC адресами.
Artur
понятно. тогда следующий вопрос. в одной сети несколько шлюзов. как сделать IP адреса на одной железке с разными MAC адресами.
На ум пришла статья Николая Кузнецова, не оно?
https://habr.com/post/338538/
Anton
понятно только что сложно. мне проше второй шнур воткнуть и добавить второй адрес из локальной сети
Moneron 🇷🇺
понятно только что сложно. мне проше второй шнур воткнуть и добавить второй адрес из локальной сети
А вот тут Вы, батенька, глубоко заблуждаетесь. Два адреса в одной сети на разных интерфейсах – такое себе.
 Constantin
Пара вопросов по микротиковому Passive PoE, в связи с тем, что в документации сказано следующее:
> PD resistance on spare pairs should have range from 3kΩ to 26.5kΩ.
1) это сопротивление должно быть всё время на устройстве, которое должно питаться от Passive PoE выхода или только в момент подключения устройства?
2) зависит ли от этого сопротивления максимальная нагрузка на порт?
Если никто не знает, так прямо и скажите «тебе на форум».
Artur
понятно только что сложно. мне проше второй шнур воткнуть и добавить второй адрес из локальной сети
Вот ещё статья, тоже не просто, но может пригодится - https://habr.com/post/262091/
Moneron 🇷🇺
Пара вопросов по микротиковому Passive PoE, в связи с тем, что в документации сказано следующее:
> PD resistance on spare pairs should have range from 3kΩ to 26.5kΩ.
1) это сопротивление должно быть всё время на устройстве, которое должно питаться от Passive PoE выхода или только в момент подключения устройства?
2) зависит ли от этого сопротивления максимальная нагрузка на порт?
Если никто не знает, так прямо и скажите «тебе на форум».
Естественно, нагрузка на порт обратно пропорциональна сопротивлению. И она может варьироваться, в зависимости от устройства. Более глубоко не копал, пожалуй, можно спросить и на форуме :)
Constantin
Естественно, нагрузка на порт обратно пропорциональна сопротивлению. И она может варьироваться, в зависимости от устройства. Более глубоко не копал, пожалуй, можно спросить и на форуме :)
окей. У меня просто от PoE микротика запитывается DECT-база Panasonic, которой надо 6,5 В питания на входе. Плату DC/DC step-down я сделал на LM2576-ADJ, а нагрузка там околонулевая даже с подключенной базой :)
Constantin
Видимо, придётся добавить шунт перед цепью конвертера
Moneron 🇷🇺
Constantin
Ибо микротик тупо мигает
Constantin
На пое-порту микротика можно выбрать always on
в одном из последних обновлений всё равно проверяет даже при опции forced-on
Constantin
*после одного из последних обновлений
 Myname_vladimir
 Myname_vladimir
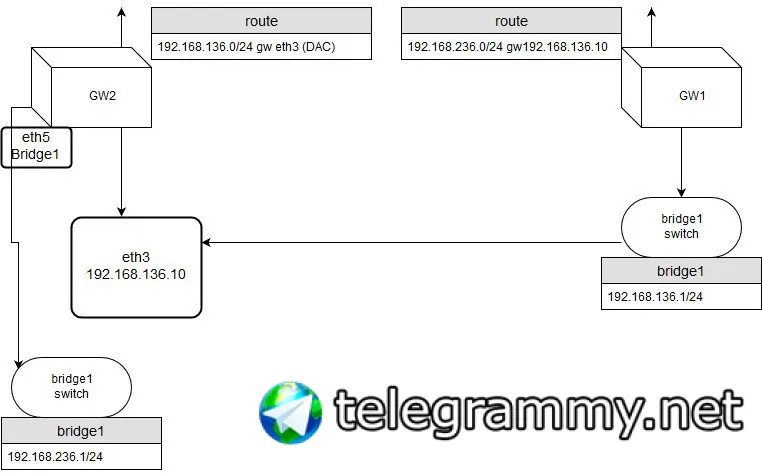
с одной стороны в eth3 в МТ и назначен IP 192.168.136.10/24 на интерфейс. Сдругой стороны вставлен в свич
Constantin
в одном из последних обновлений всё равно проверяет даже при опции forced-on
хотя поискал, народ пишет что ажно с 2013 года такое происходит
Myname_vladimir
из 192.168.236.1 я пингую 192.168.136.0/24 а из 192.168.136.1 не пингуется 192.168.236.0/24
Myname_vladimir
где косяк не могу разобраться. помогите пожалуйста
Igor
Ребята, можно ли средствами МТ ограничить доступ в интернет, при этом сохранить доступ в локальную сеть для конкретного ip-адреса? И через что это лучше сделать, через routes или есть другие более разумные варианты?
Moneron 🇷🇺
Artur
из 192.168.236.1 я пингую 192.168.136.0/24 а из 192.168.136.1 не пингуется 192.168.236.0/24
А микротик со 136й подсетью на борту в маршрутах знает где искать 236ю?
Igor
Что конкретно нужно запретить? Не совсем пойму, если честно...
Igor
Можно. Легко. Фаервол
Artur
Igor
Адресс лист разрешённых узлов?
Igor
А остальное запрещаем?
Myname_vladimir
А микротик со 136й подсетью на борту в маршрутах знает где искать 236ю?
да 192.168.236.0/24 gw 192.168.136.10 reacheble bridge1
Artur
Можешь сделать адрес лист кому запретить и дропать с этого сорс адрес листа всё, либо разрешить всем кроме этого адрес листа 🙂
Igor
Куда копать понял - спасибо!)
Myname_vladimir
А микротик со 136й подсетью на борту в маршрутах знает где искать 236ю?
5 ADC 192.168.136.0/24 192.168.136.1 bridge1 0
6 A S 192.168.236.0/24 192.168.136.10 1
Myname_vladimir
со стороны 236 4 ADC 192.168.136.0/24 192.168.136.10 ether3
5 ADC 192.168.236.0/24 192.168.236.1 bridge1
Moneron 🇷🇺
Что ж за странная тенденция запрещать что-либо маршрутами? Роуты – не для запретов, блекхол и анричибл роуты нужны, чтобы пакеты, при отсутствии мор специфика либо роута с более доверенным дистансом, не уходили по дефолту или в табличку main, если речь о кастомной таблице. Разграничения доступа выполняются прекрасным statefull-фаерволом легко и непринуждённо.
Igor
Это адресовано мне?)
Igor
Что ж за странная тенденция запрещать что-либо маршрутами? Роуты – не для запретов, блекхол и анричибл роуты нужны, чтобы пакеты, при отсутствии мор специфика либо роута с более доверенным дистансом, не уходили по дефолту или в табличку main, если речь о кастомной таблице. Разграничения доступа выполняются прекрасным statefull-фаерволом легко и непринуждённо.
Moneron 🇷🇺
Это адресовано всем, у кого есть мысль разграничивать доступы роутами :)
Igor
Я начинающий МТ юзер, пардон за тупость, если что)
Anton
Вот ещё статья, тоже не просто, но может пригодится - https://habr.com/post/262091/
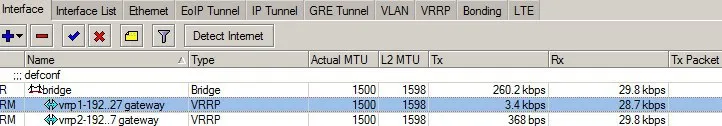
Получилось сделать через интерфейсы VRRP. Такой вариант предложили в комментария к статье https://habr.com/post/338538/
Anton
 Artur
Тоже да )) Ну рад что получилось )
keeper
Здравствуйте, никто не знает как пустить маршрут VPN соединения минуя правило в фаерволе "fasttrack connection"?
Vladimir
можно выше fasstrack повесить акцепт для нужного трафика например
Vladimir
или маркировать нужный трафик, а потом его фасстраком по марке не обрабатывать
keeper
Спасибо за наводку, получилось только через connection mark. Я не мог разобраться что именно обрабатывается при fasttrack.
Igor
Ребята, у hex lite дефолтный айпи как у всех 88.1?
 Андрей
да. ось везде одна же
Igor
Чё-то сбросил hex lite на заводские после настройки, не могу на него попасть теперь
 Cooper
А по мас
Igor
Winbox перегружается и всё при попытке по mac попасть