Обесточить, зажать и держать ресет, подать питание, подождать надцать секунд пробовали?
да, при включении надо было держать ресет, а не просто зажать на работающем
 Николай

 Илюха
да, при включении надо было держать ресет, а не просто зажать на работающем
просто на работаюзем не поможет, при запуске ресет должен быть уже нажат
 Albert
Добрый вечер. Установил на hap Lite 4g Huawei e3372. Lte интерфейс не появился, сделал через ppp out. Есть ли в этих интересах какая нибудь разница? Отразиться ли на скорость?
 Sergey
типо ппп эмулируется на стороне модема, нагрузка выше, говорят скорость типо меньше будет
 Evgeny
Добрый вечер. Установил на hap Lite 4g Huawei e3372. Lte интерфейс не появился, сделал через ppp out. Есть ли в этих интересах какая нибудь разница? Отразиться ли на скорость?
интерфейсом лучше, но бывает по-разному. Вот тут ликбез на эту тему https://www.youtube.com/watch?v=mLckO7iOfWo
Michael
Подскажите, пож-та. Я правильно понимаю, что если команда /interface ethernet switch print ничего не выдает, то это означает, что switch chip не установлен ? И что тогда означает HW=yes в выводе команды /interface bridge port print?
Бауыржан
Подскажите пожалуйста mikrotik sxt lte со второго порта может интернет раздавать ?
Бауыржан
Или он только для пое
Бауыржан
Спасибо
 Maxim
Парни, а есть под винду какой-нибудь мак-телнет клиент для того чтобы к МТ подключиться?
Maxim
К слову меня тут ломанули, проглядел одну железку с 6.41.2, сделали из меня прокси и видимо хотели гонять трафик. Нашёл файлик со скриптом внутри. Может кому интерестно будет посмотреть.
 Avolon
только недавно такойже востонавливал прсле взлома ))
 Moneron 🇷🇺
Подскажите, пож-та. Я правильно понимаю, что если команда /interface ethernet switch print ничего не выдает, то это означает, что switch chip не установлен ? И что тогда означает HW=yes в выводе команды /interface bridge port print?
Hw=yes указывает бриджу использовать свитч-чип, если это возможно
 Serega 🧑🏻💻
Доброе время суток. Подскажите пж как разрешить в firewall http://prntscr.com/kvvpy1 ссылку типа http://111.111.111.111:8081/admin/settings/
Vladimir
Serega 🧑🏻💻
А ест ли способ как можно разрешить определенному пользователю доступ к этой ссылке?
 Otto
л7
Moneron 🇷🇺
Ещё есть веб-прокси (но лучше не надо)
lOoOl
Доброе время суток. Подскажите пж как разрешить в firewall http://prntscr.com/kvvpy1 ссылку типа http://111.111.111.111:8081/admin/settings/
Добавить без http. Но он привяжет ИП адрес хоста и все.
lOoOl
Ребзя а решил кто вопрос касательно переадресации трафика Ютуба на другой интерфейс?
 Innokentiy
чтобы снаружи подключались на адрес мт на, например, 80 порт, а мт бы по http-директиве host разбрасывал сессии по разным внутренним хостам
Moneron 🇷🇺
чтобы снаружи подключались на адрес мт на, например, 80 порт, а мт бы по http-директиве host разбрасывал сессии по разным внутренним хостам
Нет. Но есть нат-экшн same. Но лучше не надо :)
Vladimir
чтобы снаружи подключались на адрес мт на, например, 80 порт, а мт бы по http-директиве host разбрасывал сессии по разным внутренним хостам
существует много замечательных штук, которые на этом специализируются - haproxy, nginx, апач, наконец, для староверов. Роутер-то тут причем? )
 Dmitrii
80 умеет, 443 нет.
Dmitrii
ну и самый примитив, разумеется, это не его задача
Marat
Коллеги сетевики подскажите, ситуация следующая, ранее имел веб-сервис, который хостился в интернете с определенным дилегированным доменом, затем, сервис перенес внутрь локальной сети, но поскольку пользователи привыкли к ранее используемому доменному имени, пришлось поднять зону на bind9 который отдает уже внутрений ip, но сегодня столнкулся с проблемой, тот адрес доменного имени который хостился ранее в интернете попал в google safe search и признан опасным, в результате, при доступе к локальному ресурсу я вижу красное окно и сообщение об угрозе при переходе на сайт, согласившись с угрозой я перехожу на этот локальный ресурс (отработал внутренний bind9), полагаю хром как-то первым проанализировал этот домен, а затем уже отработал мой bind9, подскажите что можно сделать, на микротике указан адрес bind9
Vladimir
ничего. Тут хром решает сам.
Marat
но мои же запросы через мое оборудование проходят
Vladimir
ну так хром определяет "опасность" ресурса до разрешения имени, по каким-то своим каналам
Vladimir
опасным считается имя, не адрес - в этом есть логика, потому что ip может измениться у ресурса, а опасным он быть не перестанет с точки зрения гугля
Marat
 Alexey
хром еще может и с капчей пристать, типа докажи, что не бот. я так месяца 3 им не пользовался, пока не отстал
Innokentiy
существует много замечательных штук, которые на этом специализируются - haproxy, nginx, апач, наконец, для староверов. Роутер-то тут причем? )
ну мне теоретически интересно :) в ситуации, когда надо из микротика и палок что-то слепить, но палки, как обычно, не завезли
Moneron 🇷🇺
ну мне теоретически интересно :) в ситуации, когда надо из микротика и палок что-то слепить, но палки, как обычно, не завезли
Может, в текущей ситуации микротики будут палками, а остальное не завезли? )))
 😷Драничек
Апач в метароутер ещё не предлагали?
ולאד
Если разбрасывать то лучше уже nginx с upstream
Moneron 🇷🇺
Оффтоп, ребята. Завязывайте
Moneron 🇷🇺
Да. В личку
 Alexey
чтобы снаружи подключались на адрес мт на, например, 80 порт, а мт бы по http-директиве host разбрасывал сессии по разным внутренним хостам
Ну, так то, эмуляцию поведения через л7 и нат, для не сесурного хттп можно изобразить... Но, без возможности передачи Х-форварда и прочих радостей тонкой настройки нжинкса
Dmytro
Все привет. Подскажите пож в весьма легком вопросе.
Я включаю тик2, в тик1. Как сделать так, сервак который включен в тик 1, на котором контроллер, мог видеть точки доступа юни фай на тике 2
Инет на тик 2, я получаю с тика 1, по дшсп. На тике 2 другая подсеть
Moneron 🇷🇺
Прописать роуты
Alexey
1) маршрут на сеть тика 2 прописанный в явном виде на тике 1
2) условие НЕ адрес контроллера (! dst-address) в маскарадинге на тике 2
Moneron 🇷🇺
Если маскарад настроен корректно по аут-интерфейсам, исключать не придётся
Alexey
Да нет, для тика 2 аут - как раз сеть тика 1
Dmytro
Если маскарад настроен корректно по аут-интерфейсам, исключать не придётся
можно обойтись одними настройками маскарада ?
Alexey
Вот если маскарад настроен по !bogon - тогда да
Alexey
можно обойтись одними настройками маскарада ?
Откуда контроллер узнает, что ходить на сеть тика 2 надо через "внешний" адрес тика два?
Dmytro
это да
Alexey
А унифи умеет в в6? Тогда можно было бы изящнее)
Dmytro
я так понимаю мне необходимо роутинг настроить ?
Alexey
Добавить маршрут на тике 1, предварительно закрепив Лизу тика 2
Добавить на тике 2 в нате верхнее правило с дст адресом контроллера с экшн аллов
Dmytro
Michael
Hw=yes указывает бриджу использовать свитч-чип, если это возможно
Спасибо, только странно. В документации сказано, что CCR1009 switch chip есть. Или в старых моделях его может не быть?
 res_nom
В какой-то 1 из первых ревизий был switch chip
Moneron 🇷🇺
Спасибо, только странно. В документации сказано, что CCR1009 switch chip есть. Или в старых моделях его может не быть?
Как раз наоборот. В старой модели он есть (у меня дома такая), а в новой – нет
Michael
Как раз наоборот. В старой модели он есть (у меня дома такая), а в новой – нет
У меня год назад куплена.. А в чем логика? Считают, что с таким процессором и так неплохо? :-)
Michael
Как раз наоборот. В старой модели он есть (у меня дома такая), а в новой – нет
Ха, нашел на WiKi: Important changes
No switch-chip - the device now features only fully independent Ethernet ports each with a direct connection to the CPU, allowing to overcome previous shared 1Gbit limitation from switch-chip ports and utilize full potential of CPU processing power on those ports.
Andrey
Не, в рц был, в релиз не попал
обновился до 6.43.1 залетал ipsec 120 мегабит проц не более 10-11%
 Maksim
Супер. но я чот побаиваюсь с bug fix уходить :(
Andrey
Супер. но я чот побаиваюсь с bug fix уходить :(
это правиль...хотя если скорости нужн по ipsec больше чем 30-40мегабит котрые получаются без акселерации то можно и рискнуть
evgenii76
У меня уже несколько раз после обновления в файерволе у правила в форварде drop invalid слетает галочка connection state invalid. Получается просто полный дроп. Это грустно. Ветка current, 2011
Andrey
а в ipsec во вкладке peers тоже ругается на сертификаты ?
нет, у меня их просто нет изначально
 nameless
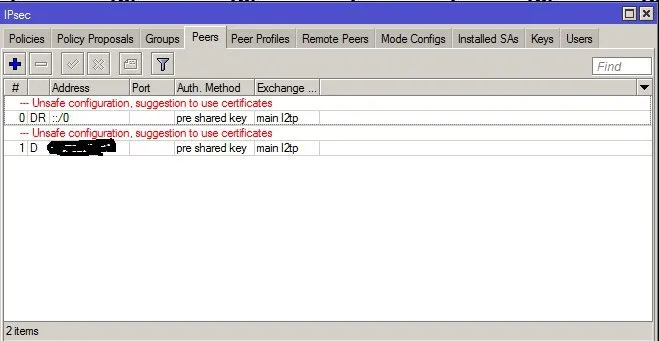 Maksim
да, с этими сертификатами намучаешься. особенно когда придёт время его перевыписывать
nameless
да, с этими сертификатами намучаешься. особенно когда придёт время его перевыписывать
я их просто не создавал , теперь получается придется ?
Maksim
не знаю. я не хотел бы)
nameless
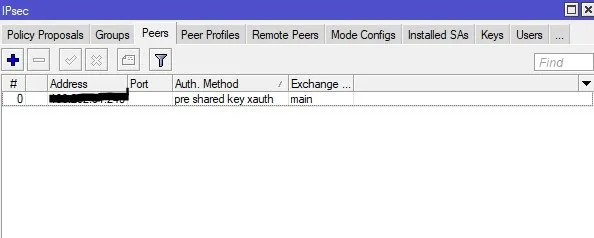 Maksim
может потому что l2tp ещё вкрячен?