 vsevolod


1701 юдп должен быть если без шифрования
vsevolod
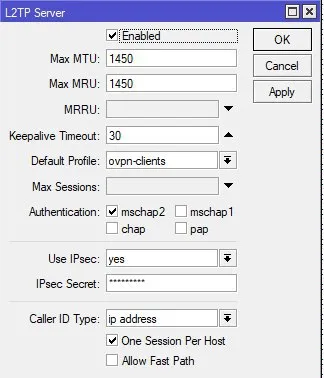
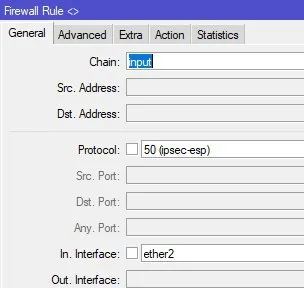
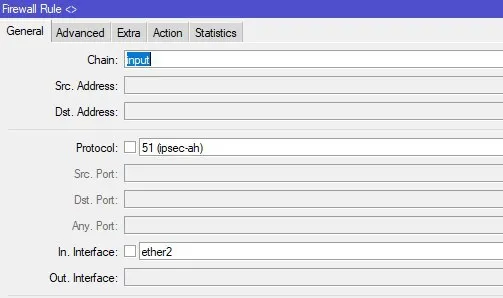
1701/UDP,500/UDP(for IKE, to manage encryption keys),4500/UDP(for IPSEC NAT-Traversal mode),50/ESP(for IPSEC),51/AH(for IPSEC)
 Moneron 🇷🇺
С одного микрота(софтового) пингуется все за моим микротом железным. С моего пингуется бридж интерфейс , а за ним нет. Но за ним облако и виртуализация, я там не рулю
На гипервизорах promiscuous mode нужно ставить, иначе не работает.
Moneron 🇷🇺
 Moneron 🇷🇺
Вы батюшка хейтор, согласна, но я тут месяц, не проектировала этот зоопарк
Иннокентий, как и я, очень любит л2 :)
lOoOl
люди есть у кого железо рядом с аппаратным IPsec?
нужно теорему одну проверить
Moneron 🇷🇺
Я же не хейтю, что после циски микроты какашки
Ева, тебя не хейтят, просто искренне недоумевают, нафига л2. Дизайн действительно корявый, думаю с этим ты спорить не будешь. А на виртуалках с еоип интересно. Честно, я не вкуриваю, как это работает на уровне гипервизора, но точно знаю, что на вмваре на vswitch нужно включить неразборчивый режим, дабы это всё взлетело. Но это приводит к другим неожиданным результатам.
Moneron 🇷🇺
Moneron 🇷🇺
Увы, не настолько рядом :)
 Innokentiy
Увы, не настолько рядом :)
как? ты не носишь с собой в кармане 4 микротика с аппаратным шифрованием?
Moneron 🇷🇺
как? ты не носишь с собой в кармане 4 микротика с аппаратным шифрованием?
Нет. Два и mips-be, они без hw-accelerated encryption
 Сергей
 Moneron 🇷🇺
чтоб можно было подключиться и запустить спидтест
Опишите, что хотите. Попробую сейчас из класса забрать, если там открыто. Если нет – тогда завтра
Bomberman
Сделала еoip между микротами друг друга пингуют, компы пингуют бридж удаленного микрота, а за ними не пингует. Куда рыть то, что-то я растерялась
Надо начать с того "зачем в этом офисе Л2 и надо ли оно там?" Л2 - это всегда грабли, если не в одном сегменте всё… Я, как и Александр, да и как большинство, за айпи))
Bomberman
lOoOl
есть еще обладатель аппаратного ипсек?
Bomberman
Есть канеш, аж 10 штук)). Но обладатель только пришёл домой и кушает))
 Михаил
приятного аппетита
lOoOl
Есть канеш, аж 10 штук)). Но обладатель только пришёл домой и кушает))
ну приятного аппетита обладателю если можно пусть отпишет когда от обедает
Михаил
Подскажите пожалуйста ещё по l2tp и виндовом клиенте, как уже вроде прокинул все порты необходимые, какие нужно и не тольок, но всё равно не проходит соединение, если выключаю фаервол на микротике то тогда соединение проходит, подскажите ещё куда капнуть?
Михаил
 Михаил
 Михаил
 Михаил
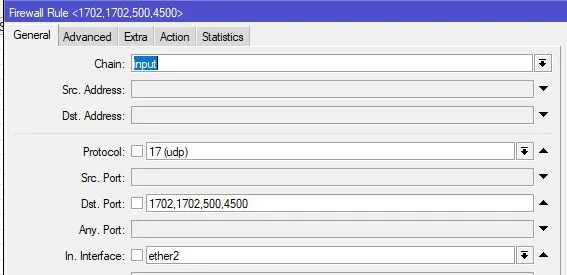 Михаил
он что то пытается по началу сделать, логи появляються о попытке соединения но конект не случается
Cumberbatch
Подскажите пожалуйста ещё по l2tp и виндовом клиенте, как уже вроде прокинул все порты необходимые, какие нужно и не тольок, но всё равно не проходит соединение, если выключаю фаервол на микротике то тогда соединение проходит, подскажите ещё куда капнуть?
Вы бы на пастбин выложили правила fw мы бы посмотрели. А так тут ясновидцы вчера все разбежались.
Михаил
если я в любом из трёх, вышеперечисленых правил, отключаю протокол и просто разрешаю input на вторйо порт, то соединене проходит
 Alexey
FoxPDLL
По сути нечего сказать, а поучить сетям наше все.
А что тут говорить? Вы и так в виду наличия молочных желез получили кучу внимания. А проблема в том видимо что на одной из сторон некое устройство у которого не хватает памяти для такой здоровой фдб таблицы.
FoxPDLL
Проблема устраняется либо заменой оного устройства либо архитектурными изменениями и сокращением количества арпов
Dim-soft
Подскажите, есть астериск за mikrotik с двумя WAN о статик IP и рекурсивной маршрутизацией, иногда при пропадании основного канала интернет работает от резервного, а телефония - нет висит со статусом send registry и пока не перезагрузишь и роутер и астериск не работает. Я так думаю, что TCP сессии висят на "мертвый" канал. Как правильно это мониторить и автоматически исправлять ?
как то смотреть статус регистрации по ssh и рубить 5060 к оператору, а астериску давать команду reload ?
Или есть более правильный способ
Moneron 🇷🇺
Висят не тсп, висят удп. И нужно просто сбрасывать коннекшны скриптом.
 Avolon
тоже интересует как
Vladimir Kudarev
Управляющие tcp соединения, они тоже будут висеть при переходе на резервный канал, пока не прибьются по таймауту, и правильнее все соединения скриптом прибить от астра, он переподнимет сам, но и можно и астер заставить по таймауту переподнять соединения и так будет наверно более эффективнее, если сделать это на астере(гибче, а распоряжение любой язык)
Moneron 🇷🇺
Юдп в коннтреке висит в течение трёх минут. Т.е. чтобы оно убилось, вообще не должно быть удп-пакетов. Соответственно, как по мне, проще почистить коннекшн тейбл на МТ.
Dim-soft
Управляющие tcp соединения, они тоже будут висеть при переходе на резервный канал, пока не прибьются по таймауту, и правильнее все соединения скриптом прибить от астра, он переподнимет сам, но и можно и астер заставить по таймауту переподнять соединения и так будет наверно более эффективнее, если сделать это на астере(гибче, а распоряжение любой язык)
как при рекурсивных маршрутах отследить, что на второй канал переключились ?
Anonymous
Доброе время всем! Какие есть способы защиты от скрытых нелегалов подключенных. Ломают сеть мою. Спасибо
Vladimir Kudarev
как при рекурсивных маршрутах отследить, что на второй канал переключились ?
Трассировка, первый шлюз, если он отличный от предыдущего, рестарт sip(переподнимет соединения), по аналогии с триггером, трассировка, выдернивпете первый шлюз, берете от него хеш, далее сравниваете его с предыдущем хешем , если не совпали канал поменялся, можно для формирования хеша взять не первый шлюз а несколько(2,3), можно будет отслеживать состояние определённого маршрута, но не уверен что в этом есть смысл для вашей задачи
Moneron 🇷🇺
Доброе время всем! Какие есть способы защиты от скрытых нелегалов подключенных. Ломают сеть мою. Спасибо
Уточняйте. Куда подключенных, какие нелегалы, какая сеть. Из Вашего запроса ничего непонятно.
Moneron 🇷🇺
Трассировка, первый шлюз, если он отличный от предыдущего, рестарт sip(переподнимет соединения), по аналогии с триггером, трассировка, выдернивпете первый шлюз, берете от него хеш, далее сравниваете его с предыдущем хешем , если не совпали канал поменялся, можно для формирования хеша взять не первый шлюз а несколько(2,3), можно будет отслеживать состояние определённого маршрута, но не уверен что в этом есть смысл для вашей задачи
Ох, какие извраты знатные... Особенно, когда я подумал, что всё это на МТ :)
Vladimir Kudarev
Лёгкие пути это не наш метод :)
Dim-soft
Трассировка, первый шлюз, если он отличный от предыдущего, рестарт sip(переподнимет соединения), по аналогии с триггером, трассировка, выдернивпете первый шлюз, берете от него хеш, далее сравниваете его с предыдущем хешем , если не совпали канал поменялся, можно для формирования хеша взять не первый шлюз а несколько(2,3), можно будет отслеживать состояние определённого маршрута, но не уверен что в этом есть смысл для вашей задачи
а как правильно решить ? сегодня час не было телефонии, пока руками не перезагрузил, причем перезагрузка виртуалки с астериском. Просто перезагрузка роутера эфекта не принесла
Anonymous
Wifi ломают, вряд ли перебором скорее хенд шейком. Быстро ломают
Moneron 🇷🇺
Делать белый список устройств, юзать радиус и сертификаты.
Moneron 🇷🇺
К сожалению, управляющие кадры и заголовки кадров с данными не шифруются, если это не моновендорная сеть
Vladimir Kudarev
Ох, какие извраты знатные... Особенно, когда я подумал, что всё это на МТ :)
:) на астере, на МТ это изварт знатный будет :)
Anonymous
Делать белый список устройств, юзать радиус и сертификаты.
Если маки подставляют? Ставил ограничения онлайн клиентов не помогло
Moneron 🇷🇺
Тогда WPA2 EAP через радиус и сертификаты рассмотрите. PSK, увы, подбирается. И не забудьте в секурити профиле поставить Disable PMKID
Anonymous
Спасибо
Dim-soft
:) на астере, на МТ это изварт знатный будет :)
/ip firewall connection {:foreach i in [find assured ] do={remove $i}
так пойдет ?
Moneron 🇷🇺
 ewcha
Moneron 🇷🇺
а как найти соединения к уже мертвому шлюзу ?
Проще всего по дст-порту. [find dst-address~":5060"]
Moneron 🇷🇺
И в таблице коннекшнов просто можно делать remove [find blabla]
Moneron 🇷🇺
Форич — цикл по массиву, сильно медленнее
Dim-soft
Проще всего по дст-порту. [find dst-address~":5060"]
я думал просто раз в 5 мин запускать чтобы "мертные" сесии убивал, а астериск после этого сам переподнимет sip
Moneron 🇷🇺
Вы не определите мёртвые сессии, а вот раз в пять минут чекать актуальный роут, и если он изменился скидывать сессии на 5060 — это вариант
Dim-soft
Dim-soft
навесить комент на роут и проверять его состояние ?
Moneron 🇷🇺
Например
Dim-soft
Например
А если просто раз в 5 мин запускать
:foreach i in=[/ip firewall connection find assured=no && dst-address~":5060"] do={
/ip firewall connection remove $i
Moneron 🇷🇺
"assured" flag indicates that this connection is assured and that it will not be erased if maximum possible tracked connection count is reached.
Moneron 🇷🇺
Зачем вам сносить именно Assured? Я этого не пойму. Чего Вы к этому флагу прицепились-то :)
 Dmitrii
Подскажите пожалуйста ещё по l2tp и виндовом клиенте, как уже вроде прокинул все порты необходимые, какие нужно и не тольок, но всё равно не проходит соединение, если выключаю фаервол на микротике то тогда соединение проходит, подскажите ещё куда капнуть?
вам же написали порты
1701/UDP,500/UDP(for IKE, to manage encryption keys),
4500/UDP(for IPSEC NAT-Traversal mode),
50/ESP(for IPSEC),51/AH(for IPSEC)
Dmitrii
Михаил
спасибо, щас поправлю
Михаил
еееехууууу!!!!! спасибо огромное!!!!
Михаил
всё таки более 14 часов на работе лучше не сидеть )) развивается невнимательность
Moneron 🇷🇺
И ещё вот
Moneron 🇷🇺
А лимита маков на порту в сторону chr нет?
Фокс, глянь выше на мои ссылки. Проблема в гипервизоре.
 Alexey
Коллеги, кто подскажет как можно удаленно наиболее очевидно определить что микротик запитан через poe?
У меня в голове крутится вариант с длиной кабеля но это далеко не факт что если кабель длинный то питание через него