 Bomberman


А кто подскажет, почему в логе при открытии туннеля GRE+IPsec выходит следующая ошибка и туннель не поднимается:
13:43:26 ipsec,info the packet is retransmitted by 1.2.3.4 [500].
 Artem
Мне кажется надо мутить не eoip а ovpn tap
 Moneron 🇷🇺
Появился у нас хаплайт, вот у него проблема, ether1 сам поднимается без дротыка тыкнутого на 10Мбит, если выставить форс на 100Мбит то он не поднимается вообще. Отсюда походу и траблы с нетинсталлом, никак не хочет видеть его. Зажимаю ресет на 20 секунд, после этого линк ещё пару раз поднимается и всё, дальше ничего. Такого чувака только в сервис?
Хаплайт в сервис? Учитывая его стоимость и доступность, проще купить новый
 Vladyslav
Хаплайт в сервис? Учитывая его стоимость и доступность, проще купить новый
прост хотел на практике понетинсталлить, тут как раз пациент нарисовался...\
Moneron 🇷🇺
Если сдох первый порт и не загружается ось – это уже не пациент, а груз-200
Vladyslav
ось грузится, всё с ним норм, кроме 1 порта
бида именно с нетинсталлом, тоесть может быть такой глюк порта не давать шиться?
Moneron 🇷🇺
Если порт сдох, то нетинсталлом Вы его не вылечите. Прошивка бессильна против физики
Bomberman
Vladyslav
Если порт сдох, то нетинсталлом Вы его не вылечите. Прошивка бессильна против физики
Он сам по себе поднимается на 10М, если какой-то дхцп подключить на 1 порт то он получает адрес, тоесть какие-то коммуникации происходят, может нетинсталлу такое поведение не нравится...
Moneron 🇷🇺
Тогда на сетевой карте, где нетинсталлить будете, зажмите вручную скорость на 10м/дуплекс
 Avolon
Привет
Avolon
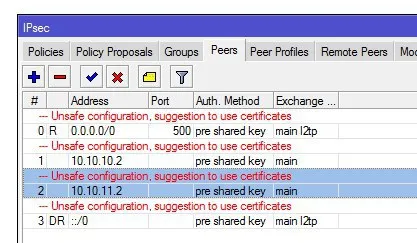
 Otto
это и есть. сделай сертификаты
Avolon
Хм раньше не делал
Avolon
До обновления небыло надписи
 Сергей
Avolon
О блин обезательно стало делать (
no_name
Напомните плиз как в фаерволе по ssh поменять местоположение строчки на 0 допустим...
 Drurus
Но эт плохая идея. Лучше использовать place-before=[find ....
no_name
я find юзаю
Avolon
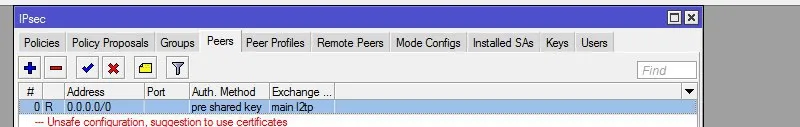
failed to pre-process ph2 packet Вот такая ошибка при конекте по l2tp (ipsec)((
Avolon
в IPsec Peer ставлю IKE2 то все конектится ((
Bomberman
Avolon
Виндовая машинка должна конектится по l2tp+IPsec к МТ
Avolon
Не понял ? вроди как надо
Avolon
или я чет старую инструкцию читаю
Avolon
 Avolon
Тогда не взлетит
Avolon
))) огорчу не взлетает!!
Vladimir
))) огорчу не взлетает!!
если вы этот созданный вами пункт выключите, а потом в настройках l2tp сервера use ipsec сделаете required - то все взлетит
Vladimir
и полиси динамически появится
Moneron 🇷🇺
О блин обезательно стало делать (
Да почему обязательно-то? Это варнинг и предложение. Работать будет, как и раньше
Cumberbatch
Bomberman
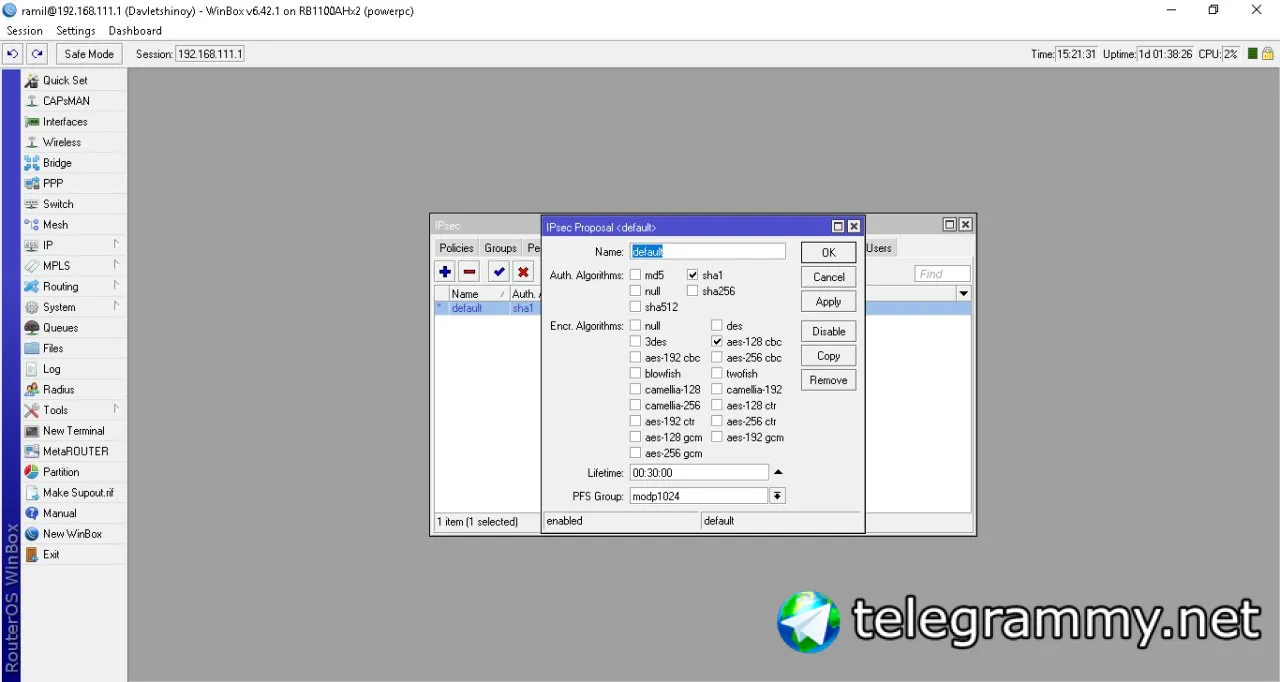
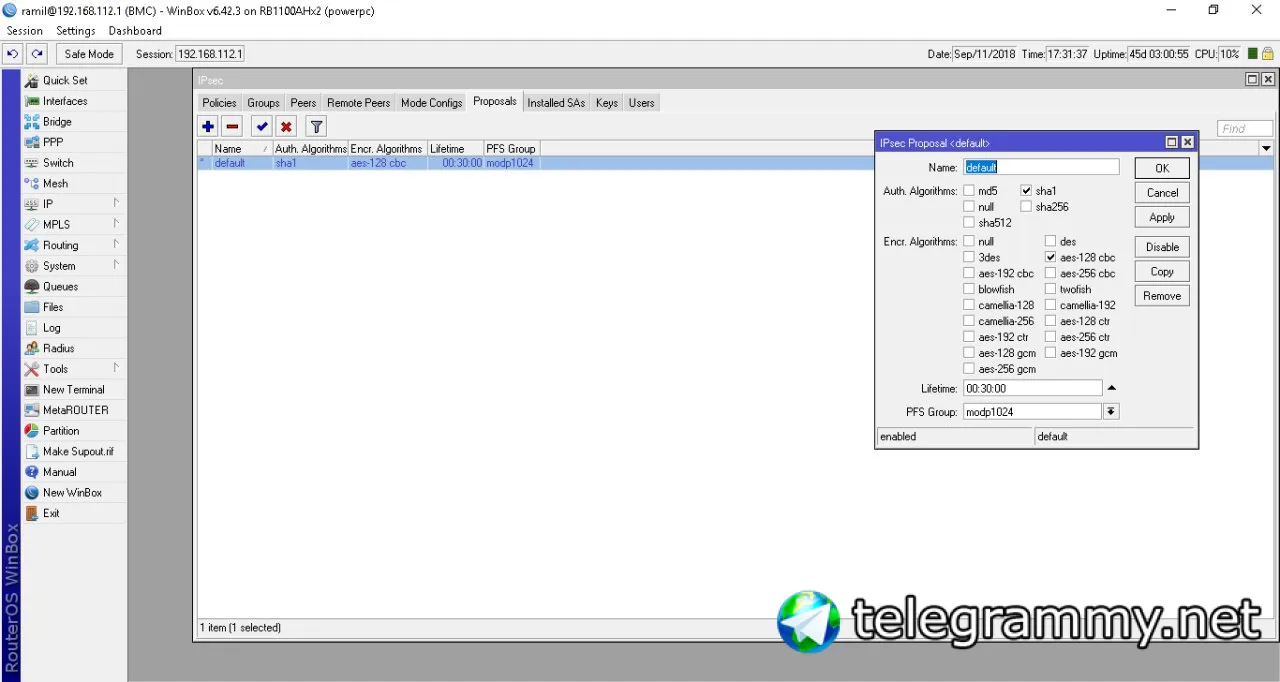
Ipsec proposals измените Auth algorithm на sha512 или если стоит на sha256
так у меня аппаратно шифруется, мне 256 не надо
Cumberbatch
так у меня аппаратно шифруется, мне 256 не надо
Тогда на клиентах меняйте. У вас скорее всего несоответствие.
 Maxim
Всем привет. При восстановлении конфигурации путем импорта, мак адреса с одного девайса на другой мак адреса затираются?
Bomberman
Тогда на клиентах меняйте. У вас скорее всего несоответствие.
то есть, тот факт, что оно работало и перестало никак не влияет??))
 Bomberman
 Artem
Кучу всего перечитал, хз почему eoip падает и не переподключается с ошибкой ipsec на phase2
Chel363
Политику новую создайте и попробуйте
Bomberman
а имеет значение, что у меня 2 прова?
Vladimir
Парни
Vladimir
есть отзывы по прошивке 6,43?
Chel363
Сколько маршрутов активных?
 Yerzhan
здраствуйте
Yerzhan
можете помочь?
 Mikrotik new version checker
✏️ [rc] Changelog text for this release has been edited on official sources
Version: 6.44beta6 (rc)
#mikrotik #routeros #update #packages #checker #rc
https://telegra.ph/Changelog-644beta6-rc-09-11-35
Yerzhan
что если идет обращение на твой внешний айпи адрес по 80 и 443 порту то что бы микротик отправлял эти запросы на 192.168.100.30
это адрес экса
Arthur
что если идет обращение на твой внешний айпи адрес по 80 и 443 порту то что бы микротик отправлял эти запросы на 192.168.100.30
это адрес экса
Это делается через dstnat в разделе Ip->Firewall->NAT.
Там указываете какие порты с какого интерфейса куда отправлять.
На Вики есть пример.
EDIT: https://wiki.mikrotik.com/wiki/Manual:IP/Firewall/NAT
Подробное объяснение: https://wiki.mikrotik.com/wiki/Hairpin_NAT
Yerzhan
Это делается через dstnat в разделе Ip->Firewall->NAT.
Там указываете какие порты с какого интерфейса куда отправлять.
На Вики есть пример.
EDIT: https://wiki.mikrotik.com/wiki/Manual:IP/Firewall/NAT
Подробное объяснение: https://wiki.mikrotik.com/wiki/Hairpin_NAT
ссылку можете прямую скинуть?
 Evgeny
upgrade - release channels renamed - "bugfix" to "long-term", "current" to "stable" and "release candidate" to "testing";
Ну такое %)
 Алексей
Доброго времени суток всем
Алексей
Не подскажите, возможно ли применение masquarade | srcNAT для Interface List из нескольких WAN ???
Алексей
Какой алгоритм выбора интерфейса / адреса интерфейса на который будет натить при этом используется?
 Alexey
NAT - не алгоритм выбора
Alexey
NAT - алгоритм "что делать с пакетом, если он пошёл по заданному пути"
Alexey
а путь - это routing table
Alexey
а выбор table - это mark routing и ip->routes->rules
 Аня 🕊
upgrade - release channels renamed - "bugfix" to "long-term", "current" to "stable" and "release candidate" to "testing";
Ну такое %)
Отлично! Наконец, как программисты, а не как сетевики
Cumberbatch
Cumberbatch
Какой алгоритм выбора интерфейса / адреса интерфейса на который будет натить при этом используется?
Если masquerade то замена src будет автоматом в зависимости от интерфейса через который пакет уйдёт.
Если src-nat то вы самы задаёте адрес на который будет заменён адрес src независимо от интерфейса через который пакет уйдёт
 Alexey
Какой алгоритм выбора интерфейса / адреса интерфейса на который будет натить при этом используется?
ты можешь повесить нат на интерфейс лист, а на какой из них отправлять трафик определяет роутинг, как тебе уже сказали
Alexey
но на лист только маскарад, срц-нат не подойдет
 Mihail
пробую IPSec Xauth(конект с телефона Android), затык с proposal. https://pastebin.com/0ifQ3KB7 логи с ошибкой. Аналогично и с L2TP/IPSec, на что обратить внимание ?
Алексей
NAT - алгоритм "что делать с пакетом, если он пошёл по заданному пути"
На какой адрес или интерфейс на адресе (если их несколько) будет натится ?
Алексей
Допустим при masquarade на out interface на которому назначены несколько ip - выбирается наименьший
Evgeny
пробую IPSec Xauth(конект с телефона Android), затык с proposal. https://pastebin.com/0ifQ3KB7 логи с ошибкой. Аналогично и с L2TP/IPSec, на что обратить внимание ?
ipsec,error no suitable proposal found.
Ну походу клиент не умеет в те пропозалы, что Вы предлагаете.