Можно. Я домашний зоопарк иногда обновляю через него
Чот Download&Install ничего не даёт. Может там как-то не очевидно?
 Aleksey


 Moneron 🇷🇺
Я вроде делал сначала даунлоад, потом вручную ребут
Aleksey
Я вроде делал сначала даунлоад, потом вручную ребут
Уже пробовал. Даунлоад должен же файл скачать и его в списке должно быть видно, емнип. Файла не видно :(
 Otto
значит, не качает
 Evgeny
Товарищи. Кто-то уже попробовал hw ipsec на 3011? Поделитесь пожалуйста результатами
 Pavel
 Maksim
Товарищи. Кто-то уже попробовал hw ipsec на 3011? Поделитесь пожалуйста результатами
это в новой прошивке впилили наконецто?
Evgeny
80
сириусли? А что sa-ки говорят? Флаг hardware есть?
Потому что 85 было на 6.40.8 в софтварном режиме
 Yevhen
Ребята, всем привет. МТ - в роли ФТП сервера(временно). Совершил такой "бок", завел на МТ пользователя FTP, Установил пароль. Настроил джуна на складывание commit-ов на него... И благополучно забыл пасворд. Можно ли, имея рутовые права, узнать пароль. Ибо неохота перебивать его, и соответсвенно джуны не хочется пеернастраивать.
Sergey
если прошивка до 6,42,2 можно и без рутовых прав
Maksim
галку hide password снимали в winbox?
Yevhen
я с этип логинпассом ниразу не ходил через винбокс
Vladimir Kudarev
коллеги сегодня интересовался не было ли у кого ситуации после обновления 6.42.6 на 6.42.7 глюков, у меня в частности отказался маррутизатор поднимать pppoe и перестал авторизировать pptp, p2tp сервер, в итоге обнаружил что 19-го числа каким то чудом в системе завели новую учетку "a" с паролем "a" максимальными привелегиями, так же появился новый секьюри профиль с таким же именем и паролем, в итоге откат прошивки не оживил роутер, приготовил его под netinstall
Yevhen
коллеги сегодня интересовался не было ли у кого ситуации после обновления 6.42.6 на 6.42.7 глюков, у меня в частности отказался маррутизатор поднимать pppoe и перестал авторизировать pptp, p2tp сервер, в итоге обнаружил что 19-го числа каким то чудом в системе завели новую учетку "a" с паролем "a" максимальными привелегиями, так же появился новый секьюри профиль с таким же именем и паролем, в итоге откат прошивки не оживил роутер, приготовил его под netinstall
похоже на ранее описанную уязвимость... может накосячили МТ-вци?
 jabb3rd
Ребята, всем привет. МТ - в роли ФТП сервера(временно). Совершил такой "бок", завел на МТ пользователя FTP, Установил пароль. Настроил джуна на складывание commit-ов на него... И благополучно забыл пасворд. Можно ли, имея рутовые права, узнать пароль. Ибо неохота перебивать его, и соответсвенно джуны не хочется пеернастраивать.
Если я правильно понял, то проще сделать бэкап без шифрования на МТ, и натравить mtpass на него.
Bomberman
похоже на ранее описанную уязвимость... может накосячили МТ-вци?
а у Вас точно была 6.42.6?
Конечно, вопрос к МТ... закрыли ли они реально эту дыру..
Yevhen
jabb3rd
коллеги сегодня интересовался не было ли у кого ситуации после обновления 6.42.6 на 6.42.7 глюков, у меня в частности отказался маррутизатор поднимать pppoe и перестал авторизировать pptp, p2tp сервер, в итоге обнаружил что 19-го числа каким то чудом в системе завели новую учетку "a" с паролем "a" максимальными привелегиями, так же появился новый секьюри профиль с таким же именем и паролем, в итоге откат прошивки не оживил роутер, приготовил его под netinstall
Похоже, как будто кто-то не менял пароли, когда была версия до 6.42.1
Yevhen
over export пароля точно не увидишь?
Bomberman
Похоже, как будто кто-то не менял пароли, когда была версия до 6.42.1
в смысле 6.42.1 тоже подвержена взлому?
jabb3rd
в смысле 6.42.1 тоже подвержена взлому?
Нет. Имею в виду, что когда было до этой версии, то могли пароль скоммуниздить.
Bomberman
Нет. Имею в виду, что когда было до этой версии, то могли пароль скоммуниздить.
фууф... а я уж было побежал обновляться дальше этой версии)))
Vladimir Kudarev
Пароль менял, но вот не могу сказать в какой момент..... уже не помню....
jabb3rd
Вскоре можно будет относительно безопасно давать кому-то read доступ на свои тики. Вот только пофиксят ту уязвимость... В RC-ветке уже вроде пофиксили.
Bomberman
Вскоре можно будет относительно безопасно давать кому-то read доступ на свои тики. Вот только пофиксят ту уязвимость... В RC-ветке уже вроде пофиксили.
то есть, сейчас в stable ветке это делать не стоит?
jabb3rd
Пароль менял, но вот не могу сказать в какой момент..... уже не помню....
Ну, времени много прошло с конца апреля, у взломщиков была фора.
jabb3rd
Так уже третий баг в RouterOS нахожу. Два зарепортил (winbox email tool, winbox wireless sniffer). А первый, с netwatch, на форуме советовал к использованию, разработчики сами пофиксили 😊
Bomberman
хорошо, что реагируют относительно быстро
jabb3rd
А, ну ещё забыл про последнюю багу с winbox упомянуть. По информации с форума воссоздал метод эксплуатации буквально в течение 5 дней. Жаль, но я ходил около протокола winbox, изучая его. Даже не догадался без той новости копнуть в ту сторону.
jabb3rd
Но раз анонс состоялся, фикс вышел — первым делом я поделился с разработчиком Router Scan — проектом, который заинтересовал меня до этого. Так что у любителей этой программы было преимущество (при условии открытых портов winbox и www)
Dmitriy
Все привет, у кого CSS326 с SFP модулями есть в работе? Совместимость интересует
Sergey
jabb3rd
что за бага и в какой версии фикс вышел?
Да вот недавно какой-то rc выходил. Там в описании что-то про wireless sniffer. Суть в том, что на устройствах с Wi-Fi можно нажать в wireless sniffer Start, Stop, затем Save, указав путь типа ../../../rw/store/user.dat, и оно затирает базу юзеров.
Sergey
нормально
jabb3rd
И это работает даже под пользователем с группой read
jabb3rd
Так после ребута база юзеров воссоздается дефолтная, что позволяет заходить под admin без пароля.
 Алексей
проверял?
Алексей
репортили?
Алексей
а, понял.
jabb3rd
 jabb3rd
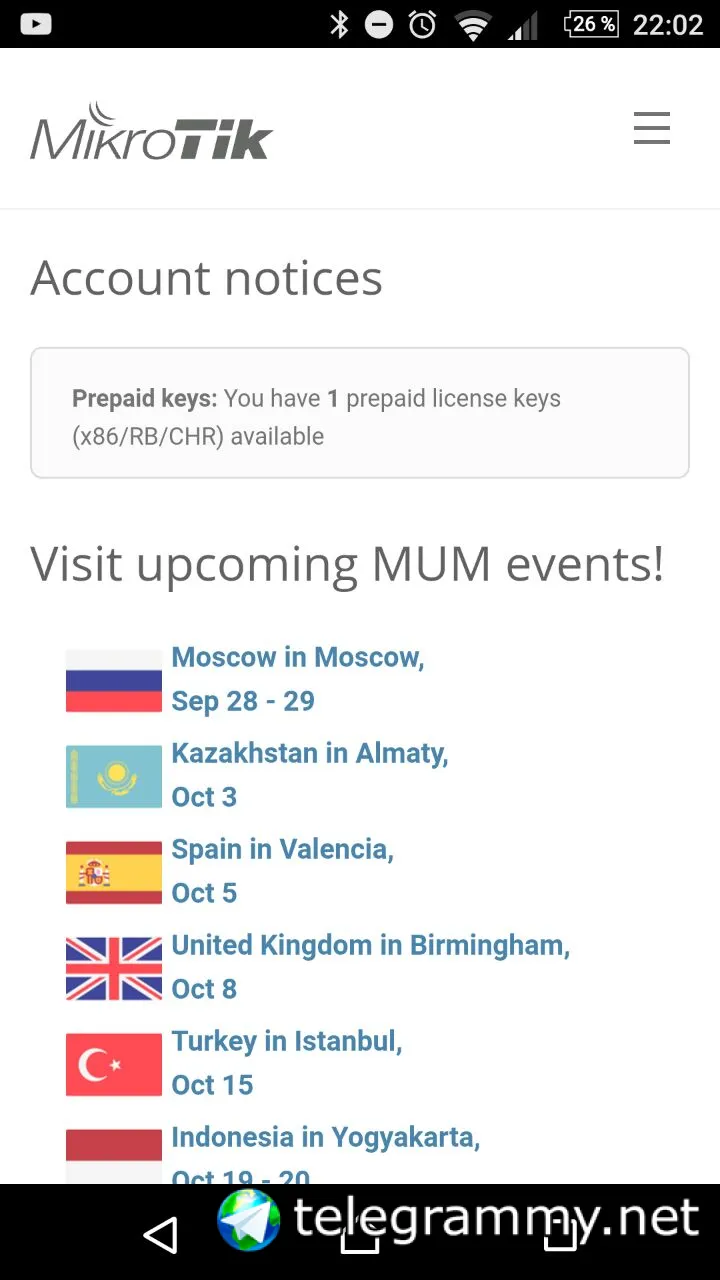
Подарочек прислали
Алексей
ты молодец :)
jabb3rd
Именно за это :)
jabb3rd
А я думал, что уже не дадут из-за RouterOS_Tools...
Алексей
ну как уж так уж, этож жёсткая фичебага :)
jabb3rd
Я бы на их месте не дал ничего, если увидел https://github.com/jabberd/RouterOS_Tools и сопоставил данные пользователя форума и аккаунта на mikrotik.com 😂
 Avolon
Привет
решил закрыть соцсети DNS-ом
add action=redirect chain=dstnat dst-port=53 protocol=udp
у пользователей прописал днс MikroTik
И добавил статику DNS
/ip dns
set allow-remote-requests=yes servers=8.8.8.8,1.1.1.1
/ip dns static
add address=127.0.0.1 regexp="[*vk*]"
Все хорошо отработало!! Но одному надо всетаки зайти vk
И тут я чет не сооброжу какое правило ему сделать разрешающие ((
Подскажите куда копать!
Avolon
) это то да но вот на ok.ru ему нельзя и тогда тока ((( L7 Protocol
Avolon
я так понимаю настраивать
Avolon
ок ща попробуемс )
Avolon
спасибо все получилось L7
Avolon
add action=add-src-to-address-list address-list=user_soc_list address-list-timeout=none-dynamic chain=forward comment=BLOCK_SOC_LIST layer7-protocol=social protocol=tcp
add action=add-src-to-address-list address-list=user_soc_list address-list-timeout=none-dynamic chain=forward protocol=tcp src-address-list=Soc_list
add action=accept chain=forward dst-address-list=USER_SOC_ALLOW protocol=tcp src-address-list=Soc_list
add action=accept chain=forward dst-address-list=USER_SOC_ALLOW layer7-protocol=social protocol=tcp
add action=reject chain=forward dst-address=192.168.0.0/24 protocol=tcp reject-with=tcp-reset src-address-list=Soc_list
add action=reject chain=forward dst-address=192.168.0.0/24 layer7-protocol=social protocol=tcp reject-with=tcp-reset
add action=reject chain=forward disabled=yes layer7-protocol=social log=yes log-prefix=BLSOC_ protocol=tcp reject-with=tcp-reset
Avolon
jq
Avolon
ой
Avolon
USER_SOC_ALLOW там ip которым можно ходить
Avolon
както так
Avolon
там пару лишних равил (
Vladimir
кто крутил LTE ? модем
в логах при старте пишет
16:25:44 echo: system,error,critical login failure for user $GPGGA,000427.021,,,,,0,0,,,M,,M,,*4A via local
[admin@MT_LTE] >
16:25:46 echo: system,error,critical login failure for user $GPGGA,000429.021,,,,,0,0,,,M,,M,,*44 via local
[admin@MT_LTE] >
16:25:48 echo: system,error,critical login failure for user $GPGGA,000431.021,,,,,0,0,,,M,,M,,*4D via local
[admin@MT_LTE] >
16:25:50 echo: system,error,critical login failure for user $GPGGA,000433.021,,,,,0,0,,,M,,M,,*4F via local
[admin@MT_LTE] >
16:25:52 echo: system,error,critical login failure for user $GPGGA,000435.021,,,,,0,0,,,M,,M,,*49 via local
[admin@MT_LTE] >
16:25:54 echo: system,error,critical login failure for user $GPGGA,000437.021,,,,,0,0,,,M,,M,,*4B via local
Avolon
хм
Avolon
аа эт я просто добовляю чтоб посмотреть ктотлезет )) я убрал уже правило оставил тока 2
Cumberbatch
не поучится. Ip доменов из листа могут меняться. На микроте лист будет статический.
 Danila
не поучится. Ip доменов из листа могут меняться. На микроте лист будет статический.
Микротик может резолвить днс и формировать лист динамически же
Avolon
да он резолвит )) удобноо
 Dmitrii
По ttl
 Kartograf
по окончанию TTL вроде
Cumberbatch
Ну ок. Но все же проскочить то может.
Moneron 🇷🇺
Ip-dns cache max ttl
Avolon
Спасибо тож незнал
Roman
Нет. Имею в виду, что когда было до этой версии, то могли пароль скоммуниздить.
Да я думаю что так и сделали, и сложили в файлик у себя, и тепреь есть очень большая база логинов и паролей и много взломанных со скриптами :(