
 Bomberman


 Moneron 🇷🇺
Anonymous
Это Cloud Router CCR1009-8G
Anonymous
Почему он тогда автоматом качает не для своей архитектуры ?)
 Cooper
а вы для мипса закинули
 Владимир
в смысле? зачем мне нужно подключится для настройки?
Винбокс не видит микротик через нейбор или даже зная адрес нельзя подключиться?
Anonymous
спасибо
Moneron 🇷🇺
понял,когда то кинул его и забыл,а щас просто хочу ОС обновить )
Удалите из файлов этот пакет
Moneron 🇷🇺
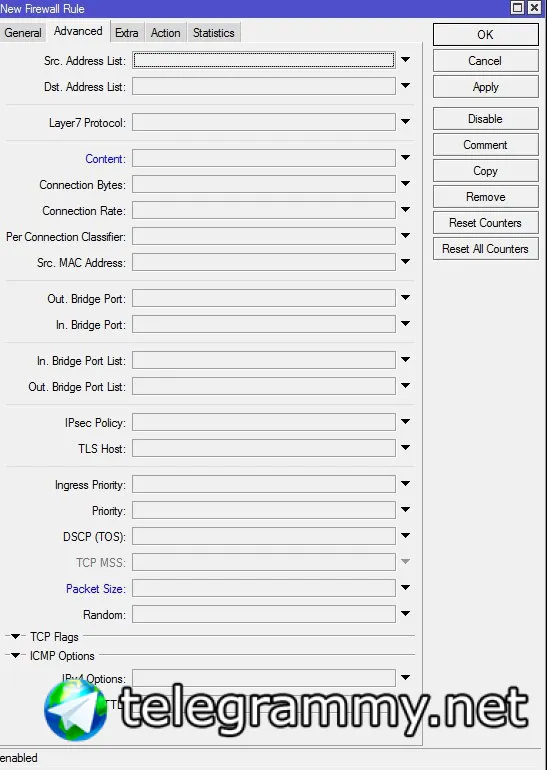
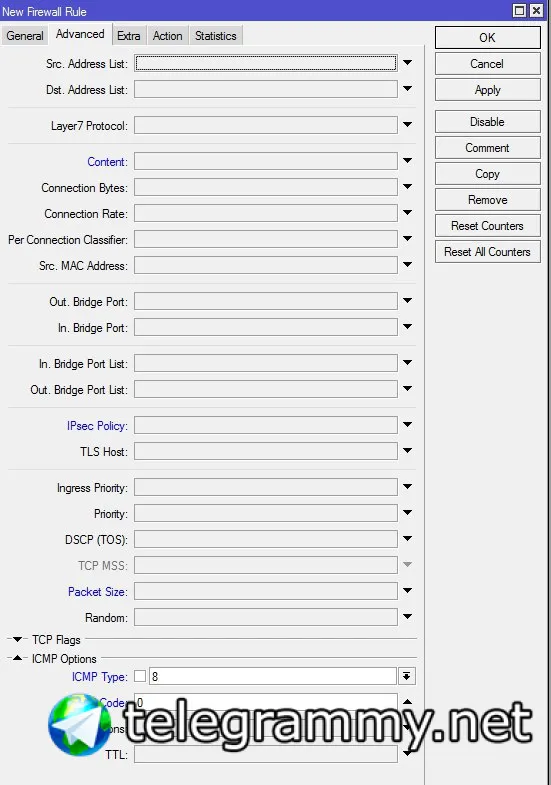
Тип 8 код 0
 Roman
правило за порт кнокинг или перед?*
Moneron 🇷🇺
А вы поэкспериментируйте
Roman
что так
/ip firewall filter
add action=add-src-to-address-list address-list=allow-ip address-list-timeout=1h chain=input \
comment="Port Knocking" packet-size=398 protocol=icmp
add action=drop chain=input icmp-options=8:0 protocol=icmp
И что так
/ip firewall filter
add action=drop chain=input icmp-options=8:0 protocol=icmp
add action=add-src-to-address-list address-list=allow-ip address-list-timeout=1h chain=input \
comment="Port Knocking" packet-size=398 protocol=icmp
Пинги не проходят и с нужной длиной пакета тоже не проходят и не добавлться в адрес лист
как я понимаю надо добавить в исключения мои пакеты ?
Moneron 🇷🇺
так на хабре - настройка для чайников написанно😅
Вот для чайников я наоборот рекомендую оставлять дефолтные настройки и разбираться с ними
Moneron 🇷🇺
Anonymous
Обновите сначала до актуальной версии, потом сбрасывайте. В каких-то версиях были проблемы с discovery, потом починили
что-то не понял как обновиться, сейчас стоит 41.3, закидываю routeros-smips-6.42.7 в файлы, ребутаю и... ничего не меняется
Moneron 🇷🇺
У вас ццр, Карл! Какой смипс?
Moneron 🇷🇺
Почитайте страничку с загрузками на микротик ком, все архитектуры подписаны
Bomberman
Roman
Нет, нужно дроп пингов опустить ниже добавлений в адрес-листы
так я так и так , но результат один не доступен
Moneron 🇷🇺
Экспортните фаервол полностью на pastebin.com
Bomberman
пардон, не та ссылка
Anonymous
а блин, мне вообще похоже для arm нужно
Anonymous
ARM cAP ac, hAP ac², LDF ac, LHG ac, SXTsq (ac series), Wireless Wire, CRS3xx, RB3011, RB1100AHx4
 Алексей
Roman
Нет, нужно дроп пингов опустить ниже добавлений в адрес-листы
Итак :
/ip firewall filter
add action=add-src-to-address-list address-list=allow-ip address-list-timeout=1h chain=input \
comment="Port Knocking" packet-size=398 protocol=icmp
add action=drop chain=input icmp-options=8:0 packet-size=!398 protocol=icmp
Если я исключаю свой размер пакета, то при попытке пинга из вне по любой длине кроме моей - пинг таймаут
если пингую со своим размером - то пинги проходят и видно что мой хост жив и мой Ip в адрес листе.
если убираем исключения то при попытке пинга со своим размером - пинга нет ,но добавляет в адрес лист мой IP!
Roman
как по мне эти правила должны быть по дефоулту у микротика :) 2-е сутки тестирование с порт кнокингом на винбокс и ссх - ни одного запроса на переборку паролей, тишина в логах
Roman
Дошел до настройки капсМена, все выполнил что выше рекомендовали в чате, вот конфиг : https://pastebin.com/wvFHvxwu , прошу указать еще ошибки, чтоб все летало , спасибо
Roman
кто то писал нельзя оставлять Radio Mac: 00:00:00:00:00:00 - что прописывать мак каждой точки что конектится?
 Vladyslav
Pmkid отключен? Я чёт не вижу
Bomberman
Коллеги, такое правило:
/ip firewall filter
add action=accept chain=input comment="Grant access" src-mac-address=2C:D0:5A:A0:C7:5D
даст мне доступ к роутеру с этого МАС?
Vladimir
а устройство в одном l2 сегменте с микротиком?
Moneron 🇷🇺
кто то писал нельзя оставлять Radio Mac: 00:00:00:00:00:00 - что прописывать мак каждой точки что конектится?
Зачем? Вас мучает паранойя, что кто-то еще сможет прицепить точку к Вашему контроллеру?
Vladyslav
Зачем? Вас мучает паранойя, что кто-то еще сможет прицепить точку к Вашему контроллеру?
Конечно, еще сертификаты запилить бы)
Moneron 🇷🇺
Коллеги, такое правило:
/ip firewall filter
add action=accept chain=input comment="Grant access" src-mac-address=2C:D0:5A:A0:C7:5D
даст мне доступ к роутеру с этого МАС?
Доступ по маку не режется. Возможно, вы сможете порезать доступ по ip-winbox из коннектед-сети
Bomberman
вопрос вот какой: как мне получить доступ из разных сетей к одному роутеру без привязки по IP?
Moneron 🇷🇺
Просто открыть инпут?
Bomberman
не)))) так не интересно))
Bomberman
мне надо именно со своего ПК
 Alexey
есть хороший трюк на эту тему
Vladyslav
Просто открыть инпут?
Этожи несекурно! Модно обмазаться порткнокингом с впнами и сертификатами на ссш
Alexey
пингуешь роутер определенного размера пакетом сначала
Moneron 🇷🇺
Этожи несекурно! Модно обмазаться порткнокингом с впнами и сертификатами на ссш
Какой вопрос – такой ответ.
Moneron 🇷🇺
Как говорится – без тз – хз
Alexey
когда пакет прилетает, роутер смотрит его размер, если подходит, заносит адрес в список разрешенных, можно на определенное время
Bomberman
смотрите, у меня при подключении к роутеру создаётся динамический адрес-лист, после истечения таймера - вышибает из винбокс
Bomberman
я хочу добавить свой комп в исключения
Moneron 🇷🇺
Может, нужно аксептить эстеблишед?
Vladyslav
Естаблишед не спасает?
Moneron 🇷🇺
Спасает
Vladyslav
Чё я медленно пишу с телефона...()
Moneron 🇷🇺
Чё я медленно пишу с телефона...()
Используйте клавиатуру MessagEase, разгонитесь со временем
Moneron 🇷🇺
Если по истечении таймаута записи адрес-листа вас вышибает – явно не разрешено
 Alan (Александр)
товарищи есть задачка, как правельно отмаркировать. На интерфейсе 2 ип адреса. нужно что бы на выходе пакеты пришедшие на адрес 1 уходили с snat адрес 1, а пакеты пришедшие на адрес 2 уходили с snat адрес 2.
Alexey
товарищи есть задачка, как правельно отмаркировать. На интерфейсе 2 ип адреса. нужно что бы на выходе пакеты пришедшие на адрес 1 уходили с snat адрес 1, а пакеты пришедшие на адрес 2 уходили с snat адрес 2.
add action=mark-connection chain=input in-interface=ISP1 new-connection-mark=ISP1-IN passthrough=yes
add action=mark-routing chain=output connection-mark=ISP1-IN new-routing-mark=ISP1-route passthrough=no
add action=mark-connection chain=input in-interface=ISP2 new-connection-mark=ISP2-IN passthrough=yes
add action=mark-routing chain=output connection-mark=ISP2-IN new-routing-mark=ISP2-route passthrough=no
Moneron 🇷🇺
Открою страшную тайну. Для ответных пакетов таблица нат не смотрится. Какая трансляция создалась – та и используется
Moneron 🇷🇺
add action=mark-connection chain=input in-interface=ISP1 new-connection-mark=ISP1-IN passthrough=yes
add action=mark-routing chain=output connection-mark=ISP1-IN new-routing-mark=ISP1-route passthrough=no
add action=mark-connection chain=input in-interface=ISP2 new-connection-mark=ISP2-IN passthrough=yes
add action=mark-routing chain=output connection-mark=ISP2-IN new-routing-mark=ISP2-route passthrough=no
Условие почитайте. Один пров, два адреса на интерфейсе
Alexey
он и хочет, что бы на какой ип прилетает, с того и вернулось
Alexey
я так понял
Alan (Александр)
он и хочет, что бы на какой ип прилетает, с того и вернулось
интерфейс один, один интерфейс на нем 2 адреса
Alexey
ну так perf src на маршрут
Alan (Александр)