 jabb3rd


Да не всё так плохо. Всё равно же брутить приходится, причём точно с такой же скоростью, что и обычные хендшейки.
jabb3rd
Ну да, стало легче и быстрее это получить.
jabb3rd
Школьники в восторге от Pixie Dust. Пока ещё, насколько я встречал.
 Bomberman
а фильтрация по маку на вафле как-то вообще спасает?
Кирилл
неа
jabb3rd
Спасает только /interface disable wlan1, и то только от беспроводных атак. 😂
Bomberman
коллеги, а есть у кого-то хорошее, проверенное руководство как сделать защиту локальной проводной сети, знаю что-то через RADIUS есть, но не помню как называется
 Андрей
IEEE 802.1X
Anonymous
Разве микротик умеет 802.1x по Ethernet ?
 Артем
Разве микротик умеет 802.1x по Ethernet ?
я понимаю что чатик называется микротик, но обычно дальше стоят свитчи и они должны это уметь
Андрей
Разве микротик умеет 802.1x по Ethernet ?
Нет. Обычно это задача свичей (микротик рассматриваю исключительно как маршрутизаторы\радио, свичи не признаю)
Bomberman
я понимаю что чатик называется микротик, но обычно дальше стоят свитчи и они должны это уметь
я просто спросил, тему развивать не буду, просто забыл как это называется
Anonymous
802.1x на WiFi микротика работает отлично radius vlan assignment
 Innokentiy
https://rus.lsm.lv/statja/novosti/proisshestvija/pozhar-na-rumbule-ulica-maskavas-chastichno-perekrita.a289274/
микротики массово сгорели
 Сергей
Вжух и цены поднялись)
Rodion
Склад был застрахован, следует из новости :)
Innokentiy
склад был, а товары?
 Dmitrii
Товары тоже могут быть, только их уже ж не отгрузят
Dmitrii
А значит цены вжух!
 Ettercap
wireless - added option to disable PMKID for WPA2;
Если CAPsMAN активирован, не нахожу такой опции. Наверное не реализована пока еще?
 Vladyslav
 Danil
господа вопрос!
есть микротик ХЕКС за чужим натом - вроде можно было его подключить в микротиковское облако для удаленного доступа ?
насколько это в принципе безопасно и как правильно настроить?
 Andrey
За натом - нет
Vladimir
микротиковское облако = микротиковский динамический днс?
Andrey
Да
Danil
у хекса нет белого адреса и пробросить порт на него тоже неполучается, но выход в инет с него есть
Vladimir
ну так это же не впн, а днс. не будет работать, даже если он сможет отдать на днс-сервер какой-нибудь адрес- свой или внешний аплинка
Vladimir
а отдает он насколько я помню свой.
Vladimir
только при этом ругается, что видно отличие - какой адрес отдается и с какого адреса отдается
Vladimir
и что он не уверен, что так правильно
Danil
блин я думал это типовой динднс только нахаляву и от микротика для обхода ната
Danil
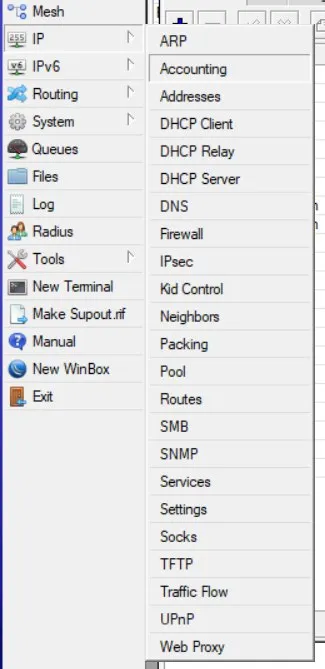
и вот еще не нашел пункта IP->Cloud который указан в википедии
Andrey
блин я думал это типовой динднс только нахаляву и от микротика для обхода ната
Динднс - не для "обхода ната"
Danil
Динднс - не для "обхода ната"
вполне себе использовал динднс для доступа к роутеру Длинк за провайдерским натом. Почему это не то?
 Danil
не наблюдаю что то
Vladimir
 Alex
Привет
Alex
А почему у меня не взлетает CAPSMAN на 3011? Хотел его сделать контроллером и cap lite по этажам. Но не получается. Виртуальные интерфейсы не создаются 6.42.6 версия
Alex
На rb951 работает, а на 3011 нет((
 Otto
у хекса нет белого адреса и пробросить порт на него тоже неполучается, но выход в инет с него есть
построй с него кудато туннель, и ходи на него через туннель
Vladimir
предполагаю, что некоторые производители оборудования дают какое-нибудь динамическое имя, к которому дают доступ снаружи. Устройство, в свою очередь, строит тоннель в интернет до серверов производителя, и уже там производитель дает доступ до оборудования.
Vladimir
Но ЭТО вот нельзя называть Dynamic DNS
Danil
окб я имел в виду сервис типа DynDNS, NoIP и т.п. которые позваоляют получить доступ из интернет к устройствам за нат с серыми адресами
Danil
видимо микротиковское облако это не оно
Vladyslav
окб я имел в виду сервис типа DynDNS, NoIP и т.п. которые позваоляют получить доступ из интернет к устройствам за нат с серыми адресами
никакой noip не позволяет получить доступ за нат
Vladyslav
эти решения для белого не статического ip
Danil
никакой noip не позволяет получить доступ за нат
я может конечно и чего то не понимаю, однако лично настраивал доступ к домашнему роутеру с серым адресом от провайдера вида 172.16.хх.хх через DynDNS
Danil
на роутере крутилась прошивка dd-wrt
Danil
и оно вполне себе работало
Vladyslav
я может конечно и чего то не понимаю, однако лично настраивал доступ к домашнему роутеру с серым адресом от провайдера вида 172.16.хх.хх через DynDNS
сам днс нат не проходит, возможно всякие асусы и другие замечательные устройства строят сами туннель на сервера этих служб и так уже до них достукиваются, впрочем вам тут уже это говорили
Danil
ну ладно.
у меня есть сервер ОпенВПН по УДП - микротик может быть клиентом для такого сервера?
NB
Andrey
Danil
ок, оставим ОпенВПН. допусим я могу поднять туннель до другого микротика - проблема в том что и там и там сеть с пересекающимися адресами - как такое правильно разрулить?
Vladyslav
правильно - поменять адресацию
костылики - нетмапом
Danil
если мне нужен доступ только к самому микротику через винбокс можно ли сделать туннель для одного порта и порезать все остальное?
Vladyslav
можно...
какие-то интересные вопросы
Bomberman
Error 503: unknown method
при входе через веб, что может быть?
 Владимир
если мне нужен доступ только к самому микротику через винбокс можно ли сделать туннель для одного порта и порезать все остальное?
легко) фаерволом зарезать прочие
Владимир
но я бы лучше впн не морочил для этого. порткнока достаточно. и ловушек, чтоб злые хацкеры не достучались
Danil
Задам ещё более тупой вопрос. Есть микротик с белым ip (р1) и микротик за натом (р2)
Как наиболее бесболезнено создать туннель от р2 до р1 и настроить проброс порта с р1 до р2 чтобы при подключении винбоксом на некий порт на р1 попадать на р2?
Владимир
P2 клиент.... (т.к. нет белого адреса) P1 - сервер.....
На P1 сделать проброс порта до P2 (до адреса ремут айпи)
Danil
А в каком тоннеле будет ремонт ИП ? SSTP подойдёт?
Vladyslav
в любом. Подойдёт.
Danil
И нужно ли будет прописывать маршрут в туннель руками или он сразу станет активным при подключении клиента (р2)?
Vladyslav
маршрут туннеля сам добавляется в таблицу как коннектед
Danil
Ок, спасибо. Попробуем так решить
Vladyslav
если нужен доступ за туннель то дополнительные маршруты нужны
Danil
а что из туннелей можно поднять без генерации сертификатов но с шифрованием? PPTP? L2TP?
Vladyslav
l2tp, sstp, ipsec можно поднять вручную
Danil
ясно, пошел курить мануалы/вики
Bomberman
а чо в ней сложного?
Innokentiy
«оно» - что именно?